


Вышла R-Vision UEBA 1.16, упрощающая обнаружение угроз и аномалий

Вышла R-Vision UEBA 1.16, упрощающая обнаружение угроз и аномалий

Вышла R-Vision UEBA 1.16, упрощающая обнаружение угроз и аномалий

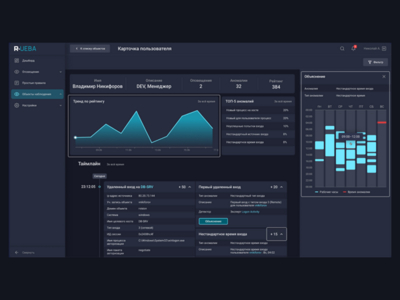
Компания R-Vision выпустила новую. версию R-Vision UEBA под номером 1.16, чтобы повысить эффективность ИБ-специалистов. Разработчики расширили сценарии детектирования 15 аномалиями, добавили новый раздел «Профиль пользователя» для наблюдения за объектом, а также изменили визуализацию таймлайна, чтобы ускорить сбор артефактов при расследовании.

R-Vision внес крупные изменения в процесс работы с объектами наблюдения. Разработчик добавил в интерфейс новое окно — «Профиль пользователя», в котором ИБ-специалисты могут мгновенно получать детальную сводку по всем сессиям объекта наблюдения, анализировать их в одном окне, а также оставлять комментарии.

Кроме того, разработчик разделил хронологию событий на сессии, ограничив показ активности объекта наблюдения одними сутками. Для каждой сессии отображается широкий спектр данных о поведении пользователя за выбранный период времени: аномалии, сработавшие оповещения, учетные записи, оборудование и общий рейтинг.

Теперь в сессиях группируются однотипные события ИБ, чтобы повысить информативность таймлайна и делать его более удобным для анализа данных. Новые функции позволят специалистам быстро формировать контекст расследования и могут в 3 раза сократить время на сбор артефактов.

Команда R-Vision продолжает расширять возможности детектирования для лучшей защиты от угроз. Поэтому в новой версии R-Vision UEBA 1.16 разработчик добавил 2 новых программных эксперта — BruteForce и VPN Connections, которые расширили сценарии детектирования 15 новыми аномалиями.

Программы помогают обнаружить сценарии перебора учетных данных пользователей (BruteForce) и факт множественного подключения VPN за короткое время с учетом геолокации (VPN Connections). Теперь аналитики могут выявлять основные угрозы в автоматическом режиме.

Кроме того, в обновление R-Vision UEBA 1.16 также вошли следующие изменения:

  • у ИБ-специалистов появилась возможность создавать виджеты — листы наблюдения для точечного наблюдения за объектами. В них можно внести объекты, которые требуют дополнительного внимания, чтобы контролировать происходящие события;
  • добавлена глубокая интеграция с AD и расширенными возможностями API, благодаря которым доступна расширенная карточка объекта наблюдения;
  • усилено взаимодействие с R-Vision Endpoint для оперативного получения необходимых данных и R-Vision SOAR для передачи более детальной информации об инциденте и своевременного реагирования на него.

Помимо новых функций, R-Vision UEBA успешно прошла сертификационные испытания на соответствие требованиям к защите информации по 4-му уровню доверия Федеральной службы по техническому и экспортному контролю (ФСТЭК) России.

Теперь платформа может использоваться: в государственных информационных системах до первого класса защищенности; информационных системах персональных данных до первого уровня защищенности; автоматизированных системах управления производственными и технологическими процессами (АСУ ТП) до первого класса защищенности; на значимых объектах критической информационной инфраструктуры (КИИ) России.

«В программные эксперты R-Vision UEBA заложены лучшие практики анализа данных и эффективный объектный подход. В совокупности они позволяют в автоматическом режиме детектировать аномалии, своевременно информировать о возможных угрозах и оперативно собирать контекст для расследования», — прокомментировал Виктор Никуличев, продукт-менеджер компании R-Vision.

Подпишитесь на новости

Бесплатный VPN, платный трафик: браузеры россиян сделали прокси-узлами

Хотели открыть RuTracker, YouTube или ChatGPT, а заодно отдали управление браузерным трафиком неизвестному оператору. Исследователи обнаружили 31 русскоязычное расширение для Chrome, которое использует общую кодовую базу и подключает пользователей к централизованно управляемой прокси-инфраструктуре.

Кампания затронула около 356 тыс. человек, сообщили специалисты RiskyPlugins.

Самое популярное расширение — «РуТрекер VPN, расширение для доступа к сайту» — установили примерно 200 тыс. раз. В одной компании с ним оказались VPN for ChatGPT, Total VPN, VPN for Gemini, VPN for Telegram и VPN for Claude.

Все они обещают вернуть доступ к заблокированным сервисам, включая Telegram, Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Netflix, Discord, Spotify, LinkedIn и X. Для работы расширения запрашивают весьма щедрые разрешения: управление прокси, доступ ко всем сайтам и обработку сетевой аутентификации.

Маршруты задаются через удалённо загружаемый PAC-сценарий. Это позволяет владельцам после установки менять прокси-серверы и самостоятельно решать, какой трафик направлять через свою инфраструктуру без обновления расширения и нового согласия пользователя.

Конфигурации загружаются с GitHub Pages, Blogspot, Telegram и Google Docs, а их содержимое замаскировано комбинацией Base64 и шифра Цезаря. После расшифровки исследователи обнаружили адреса прокси и общие учётные данные с ежемесячным сроком действия.

Большинство расширений обещает перенаправлять только соединения с отдельными сервисами. Однако Total VPN, по данным RiskyPlugins, пропускает через внешние узлы весь браузерный трафик.

Значит, оператор потенциально видит метаданные посещений и может получить доступ к важным элементам сессий. За VIP-доступ при этом предлагают заплатить 299 рублей.

Кто именно управляет сетью, исследователи установить не смогли. Пользователям советуют удалять подозрительные VPN для одного сайта, особенно если те требуют право проксировать вообще всё. Бесплатный обход блокировок иногда оплачивается не рублями, а собственным браузером.

RSS: Новости на портале Anti-Malware.ru