


Вышла R-Vision UEBA 1.16, упрощающая обнаружение угроз и аномалий

Вышла R-Vision UEBA 1.16, упрощающая обнаружение угроз и аномалий

Вышла R-Vision UEBA 1.16, упрощающая обнаружение угроз и аномалий

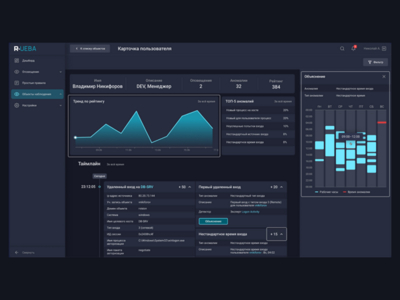
Компания R-Vision выпустила новую. версию R-Vision UEBA под номером 1.16, чтобы повысить эффективность ИБ-специалистов. Разработчики расширили сценарии детектирования 15 аномалиями, добавили новый раздел «Профиль пользователя» для наблюдения за объектом, а также изменили визуализацию таймлайна, чтобы ускорить сбор артефактов при расследовании.

R-Vision внес крупные изменения в процесс работы с объектами наблюдения. Разработчик добавил в интерфейс новое окно — «Профиль пользователя», в котором ИБ-специалисты могут мгновенно получать детальную сводку по всем сессиям объекта наблюдения, анализировать их в одном окне, а также оставлять комментарии.

Кроме того, разработчик разделил хронологию событий на сессии, ограничив показ активности объекта наблюдения одними сутками. Для каждой сессии отображается широкий спектр данных о поведении пользователя за выбранный период времени: аномалии, сработавшие оповещения, учетные записи, оборудование и общий рейтинг.

Теперь в сессиях группируются однотипные события ИБ, чтобы повысить информативность таймлайна и делать его более удобным для анализа данных. Новые функции позволят специалистам быстро формировать контекст расследования и могут в 3 раза сократить время на сбор артефактов.

Команда R-Vision продолжает расширять возможности детектирования для лучшей защиты от угроз. Поэтому в новой версии R-Vision UEBA 1.16 разработчик добавил 2 новых программных эксперта — BruteForce и VPN Connections, которые расширили сценарии детектирования 15 новыми аномалиями.

Программы помогают обнаружить сценарии перебора учетных данных пользователей (BruteForce) и факт множественного подключения VPN за короткое время с учетом геолокации (VPN Connections). Теперь аналитики могут выявлять основные угрозы в автоматическом режиме.

Кроме того, в обновление R-Vision UEBA 1.16 также вошли следующие изменения:

  • у ИБ-специалистов появилась возможность создавать виджеты — листы наблюдения для точечного наблюдения за объектами. В них можно внести объекты, которые требуют дополнительного внимания, чтобы контролировать происходящие события;
  • добавлена глубокая интеграция с AD и расширенными возможностями API, благодаря которым доступна расширенная карточка объекта наблюдения;
  • усилено взаимодействие с R-Vision Endpoint для оперативного получения необходимых данных и R-Vision SOAR для передачи более детальной информации об инциденте и своевременного реагирования на него.

Помимо новых функций, R-Vision UEBA успешно прошла сертификационные испытания на соответствие требованиям к защите информации по 4-му уровню доверия Федеральной службы по техническому и экспортному контролю (ФСТЭК) России.

Теперь платформа может использоваться: в государственных информационных системах до первого класса защищенности; информационных системах персональных данных до первого уровня защищенности; автоматизированных системах управления производственными и технологическими процессами (АСУ ТП) до первого класса защищенности; на значимых объектах критической информационной инфраструктуры (КИИ) России.

«В программные эксперты R-Vision UEBA заложены лучшие практики анализа данных и эффективный объектный подход. В совокупности они позволяют в автоматическом режиме детектировать аномалии, своевременно информировать о возможных угрозах и оперативно собирать контекст для расследования», — прокомментировал Виктор Никуличев, продукт-менеджер компании R-Vision.

Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru