


Вышла R-Vision UEBA 1.16, упрощающая обнаружение угроз и аномалий

Вышла R-Vision UEBA 1.16, упрощающая обнаружение угроз и аномалий

Вышла R-Vision UEBA 1.16, упрощающая обнаружение угроз и аномалий

Компания R-Vision выпустила новую. версию R-Vision UEBA под номером 1.16, чтобы повысить эффективность ИБ-специалистов. Разработчики расширили сценарии детектирования 15 аномалиями, добавили новый раздел «Профиль пользователя» для наблюдения за объектом, а также изменили визуализацию таймлайна, чтобы ускорить сбор артефактов при расследовании.

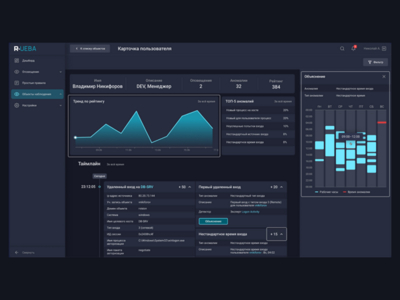
R-Vision внес крупные изменения в процесс работы с объектами наблюдения. Разработчик добавил в интерфейс новое окно — «Профиль пользователя», в котором ИБ-специалисты могут мгновенно получать детальную сводку по всем сессиям объекта наблюдения, анализировать их в одном окне, а также оставлять комментарии.

Кроме того, разработчик разделил хронологию событий на сессии, ограничив показ активности объекта наблюдения одними сутками. Для каждой сессии отображается широкий спектр данных о поведении пользователя за выбранный период времени: аномалии, сработавшие оповещения, учетные записи, оборудование и общий рейтинг.

Теперь в сессиях группируются однотипные события ИБ, чтобы повысить информативность таймлайна и делать его более удобным для анализа данных. Новые функции позволят специалистам быстро формировать контекст расследования и могут в 3 раза сократить время на сбор артефактов.

Команда R-Vision продолжает расширять возможности детектирования для лучшей защиты от угроз. Поэтому в новой версии R-Vision UEBA 1.16 разработчик добавил 2 новых программных эксперта — BruteForce и VPN Connections, которые расширили сценарии детектирования 15 новыми аномалиями.

Программы помогают обнаружить сценарии перебора учетных данных пользователей (BruteForce) и факт множественного подключения VPN за короткое время с учетом геолокации (VPN Connections). Теперь аналитики могут выявлять основные угрозы в автоматическом режиме.

Кроме того, в обновление R-Vision UEBA 1.16 также вошли следующие изменения:

  • у ИБ-специалистов появилась возможность создавать виджеты — листы наблюдения для точечного наблюдения за объектами. В них можно внести объекты, которые требуют дополнительного внимания, чтобы контролировать происходящие события;
  • добавлена глубокая интеграция с AD и расширенными возможностями API, благодаря которым доступна расширенная карточка объекта наблюдения;
  • усилено взаимодействие с R-Vision Endpoint для оперативного получения необходимых данных и R-Vision SOAR для передачи более детальной информации об инциденте и своевременного реагирования на него.

Помимо новых функций, R-Vision UEBA успешно прошла сертификационные испытания на соответствие требованиям к защите информации по 4-му уровню доверия Федеральной службы по техническому и экспортному контролю (ФСТЭК) России.

Теперь платформа может использоваться: в государственных информационных системах до первого класса защищенности; информационных системах персональных данных до первого уровня защищенности; автоматизированных системах управления производственными и технологическими процессами (АСУ ТП) до первого класса защищенности; на значимых объектах критической информационной инфраструктуры (КИИ) России.

«В программные эксперты R-Vision UEBA заложены лучшие практики анализа данных и эффективный объектный подход. В совокупности они позволяют в автоматическом режиме детектировать аномалии, своевременно информировать о возможных угрозах и оперативно собирать контекст для расследования», — прокомментировал Виктор Никуличев, продукт-менеджер компании R-Vision.

Подпишитесь на новости

Windows 11 может хранить миниатюры удалённых фото

В соцсетях разлетелось страшное открытие: Windows якобы тайно сохраняет миниатюру каждой фотографии, которую пользователь когда-либо удалял. Публикация набрала 1,7 млн просмотров, но реальность оказалась куда менее страшной.

Windows действительно хранит уменьшенные копии изображений в файлах thumbcache_*.db, объясняет Windows Latest. Кеш нужен Проводнику, чтобы быстро показывать содержимое папок, а не генерировать превью заново при каждом открытии.

Если удалить оригинальную фотографию, созданная ранее миниатюра может остаться в базе. Однако утверждение о сохранении всех удалённых фото неверно.

Запись появляется только тогда, когда Проводник или другое приложение запрашивает превью. Если изображение не отображалось в режиме миниатюр, его копии в кеше может вообще не быть.


Кроме того, кеш не вечный, а миниатюра — не оригинальный файл. Её информативность зависит от размера: по маленькому изображению иногда можно узнать человека или место, но восстановить исходную фотографию в полном качестве не получится. Впрочем, для цифровой криминалистики даже такие следы могут оказаться полезными.

Очистить базу можно штатным средством Windows «Очистка диска», выбрав пункт «Эскизы». В редакциях Pro, Enterprise и Education доступна групповая политика, полностью отключающая кеширование миниатюр. В Windows 11 Home можно запретить Проводнику показывать превью и оставить только значки.

Похожими механизмами пользуются macOS, Linux и Android: без кеширования прокрутка больших фотоколлекций превратилась бы в тест терпения и мощности процессора.

Windows сохраняет и другие следы: сведения о запусках программ в Prefetch, ранее подключённых USB-накопителях, известных сетях Wi-Fi и недавних файлах. Но это не пожизненное секретное досье, а в основном служебные данные с ограниченным объёмом.

RSS: Новости на портале Anti-Malware.ru