


В открытый доступ выложили эксплойты для критической RCE-бреши в Jenkins

В открытый доступ выложили эксплойты для критической RCE-бреши в Jenkins

В открытый доступ выложили эксплойты для критической RCE-бреши в Jenkins

В публичный доступ выложили несколько демонстрационных эксплойтов для критической уязвимости в Jenkins, позволяющей прочитать файлы и удалённо выполнить код. Специалисты подтвердили, что злоумышленники уже используют эксплойты в атаках.

На две бреши, с помощью которых можно получить доступ к данным на серверах, указали эксперты SonarSource. При определённых условиях атакующие могут выполнить CLI-команды.

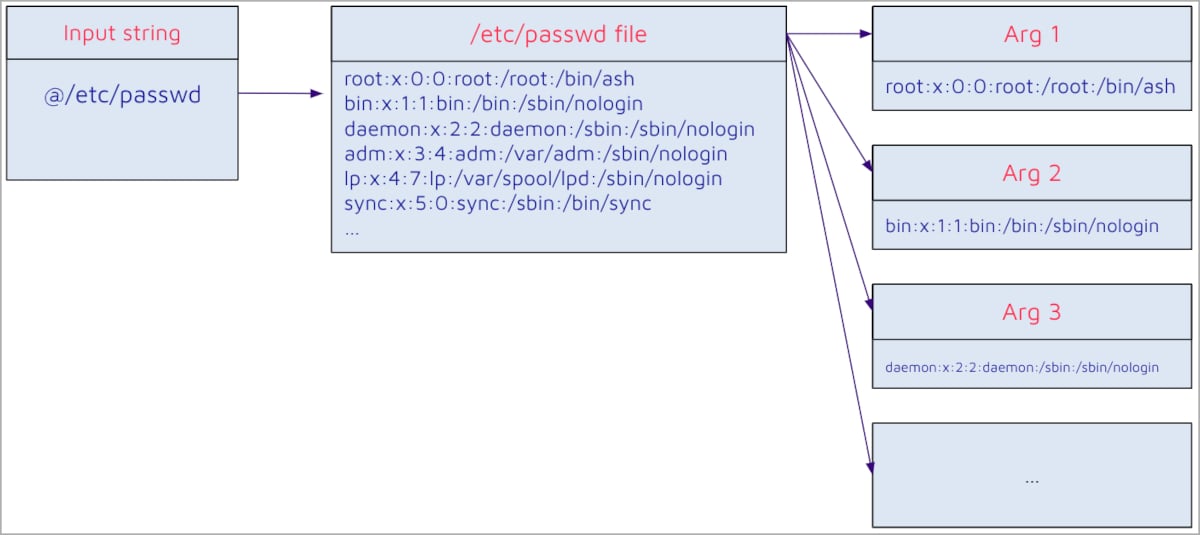
Одна из уязвимостей, получившая идентификатор CVE-2024-23897, допускает прочтение данных в произвольных файлах с правами «overall/read». Без этих прав киберпреступники могут прочитать лишь первые несколько строк.

Корень бреши кроется в дефолтной конфигурации парсера команд args4j в Jenkins, благодаря которой содержимое файлов автоматически раскрывается в аргументы команды, если последние начинаются с символа «@».

Как объяснили в SonarSource, успешная эксплуатация может привести к повышению прав и удалённому выполнению кода.


Вторая уязвимость — CVE-2024-23898 — представляет собой проблему перехвата WebSocket, из-за которой атакующие также могут выполнить CLI-команды. Для этого придётся заставить пользователя перейти по вредоносной ссылке.

Команда SonarSource сообщила о дырах разработчикам Jenkins 13 ноября 2023 года, а позже и помогла проверить патчи. Заплатки вышли 24 января с версиями 2.442 и LTS 2.426.3.

Поскольку в Сети уже лежат PoC, всем настоятельно рекомендуется установить обновления.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru