


В открытый доступ выложили эксплойты для критической RCE-бреши в Jenkins

В открытый доступ выложили эксплойты для критической RCE-бреши в Jenkins

В открытый доступ выложили эксплойты для критической RCE-бреши в Jenkins

В публичный доступ выложили несколько демонстрационных эксплойтов для критической уязвимости в Jenkins, позволяющей прочитать файлы и удалённо выполнить код. Специалисты подтвердили, что злоумышленники уже используют эксплойты в атаках.

На две бреши, с помощью которых можно получить доступ к данным на серверах, указали эксперты SonarSource. При определённых условиях атакующие могут выполнить CLI-команды.

Одна из уязвимостей, получившая идентификатор CVE-2024-23897, допускает прочтение данных в произвольных файлах с правами «overall/read». Без этих прав киберпреступники могут прочитать лишь первые несколько строк.

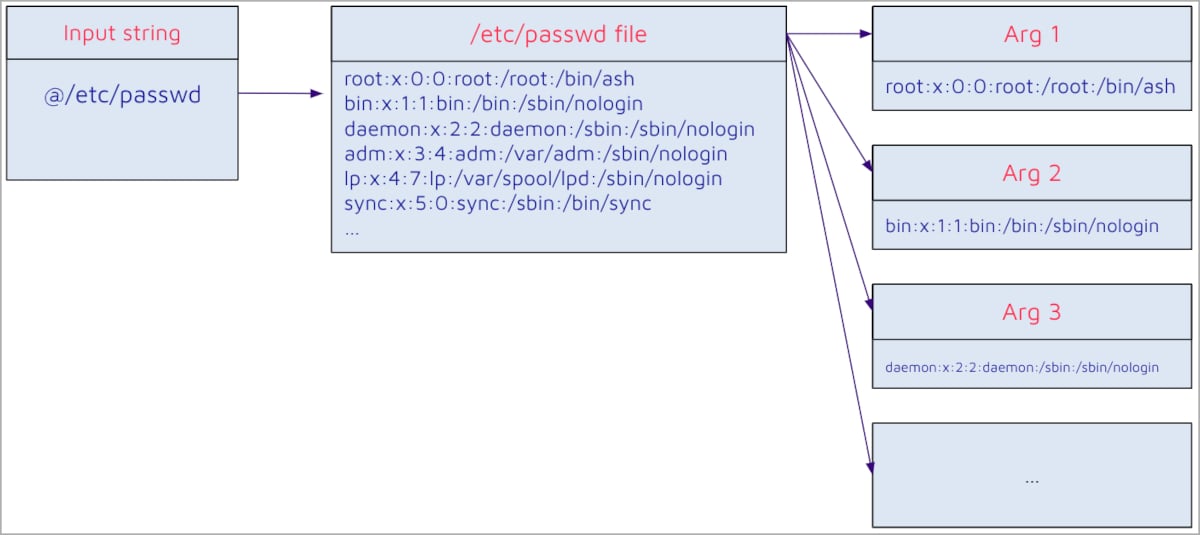
Корень бреши кроется в дефолтной конфигурации парсера команд args4j в Jenkins, благодаря которой содержимое файлов автоматически раскрывается в аргументы команды, если последние начинаются с символа «@».

Как объяснили в SonarSource, успешная эксплуатация может привести к повышению прав и удалённому выполнению кода.


Вторая уязвимость — CVE-2024-23898 — представляет собой проблему перехвата WebSocket, из-за которой атакующие также могут выполнить CLI-команды. Для этого придётся заставить пользователя перейти по вредоносной ссылке.

Команда SonarSource сообщила о дырах разработчикам Jenkins 13 ноября 2023 года, а позже и помогла проверить патчи. Заплатки вышли 24 января с версиями 2.442 и LTS 2.426.3.

Поскольку в Сети уже лежат PoC, всем настоятельно рекомендуется установить обновления.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru