


Апдейты Windows 10 вызывают ошибку 0x80073cf2 при использовании Sysprep

Апдейты Windows 10 вызывают ошибку 0x80073cf2 при использовании Sysprep

Апдейты Windows 10 вызывают ошибку 0x80073cf2 при использовании Sysprep

Microsoft подтвердила наличие бага, из-за которого системные администраторы видят ошибку 0x80073cf2 при использовании инструмента System Preparation (Sysprep). Во всём виноваты недавние обновления Windows 10.

Sysprep помогает админам подготовить клиентские и серверные версии Windows для установки. Инструмент позволяет управлять множеством устройств в сети и создавать образы Windows, которые можно развернуть на разных аппаратных конфигурациях.

Судя по всему, новый баг затрагивает только версию Windows 10 22H2, где Sysprep используется для тестирования или добавления драйверов и приложений на новые установки ОС.

«После инсталляции ноябрьского обновления под номером KB5032278 и более поздних апдейтов процесс System Preparation Tool (Sysprep.exe) может обрываться. Причиной стали проблемы со статусом пакета Microsoft Edge», — объясняет Microsoft.

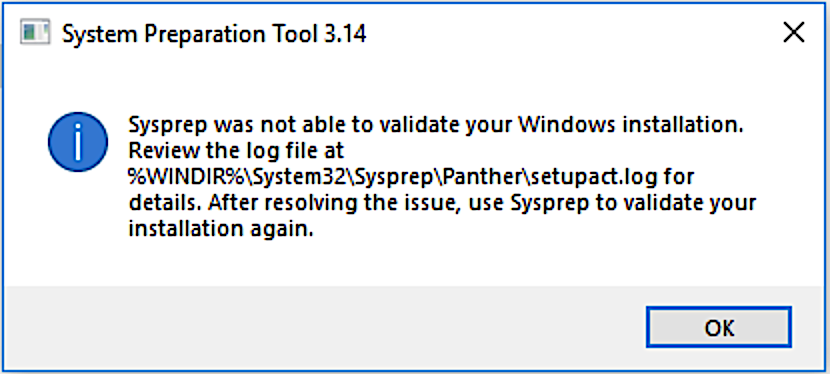
Администраторы в итоге видят ошибку 0x80073cf2 и следующее сообщение:

«Sysprep was not able to validate your Windows installation. Review the log file at %WINDIR%\system32\Sysprep\Panther\setupact.log for details. After resolving the issue, use Sysprep to validate your installation again».


Разработчики в настоящее время работают на фиксом.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru