


Уязвимость LeftoverLocals сливает данные из GPU от AMD, Apple, Qualcomm

Уязвимость LeftoverLocals сливает данные из GPU от AMD, Apple, Qualcomm

Уязвимость LeftoverLocals сливает данные из GPU от AMD, Apple, Qualcomm

Новая уязвимость, которой дали имя LeftoverLocals, затрагивает графические процессоры от AMD, Apple, Qualcomm и Imagination Technologies. С её помощью условный злоумышленник может извлечь данные из локального пространства памяти.

LeftoverLocals уже присвоили идентификатор CVE-2023-4969. Согласно описанию, брешь допускает восстановление информации из уязвимых GPU, особенно это касается процессов машинного обучения и большой языковой модели.

На проблему указали исследователи из Trail of Bits, которые перед публикацией отчёта уведомили всех затронутых вендоров, чтобы у последних была возможность подготовить патчи.

Корень LeftoverLocals кроется в том, что у некоторых GPU-фреймворков нет механизма полной изоляции памяти. В этом случае одно из ядер может прочитать значения в локальной памяти, записанные другим ядром.

По словам специалистов Trail of Bits, атакующему потребуется всего лишь запустить приложение, прибегающее к вычислениям на графическом процессоре (например, OpenCL, Vulkan или Metal), чтобы прочитать пользовательские данные в локальной памяти.

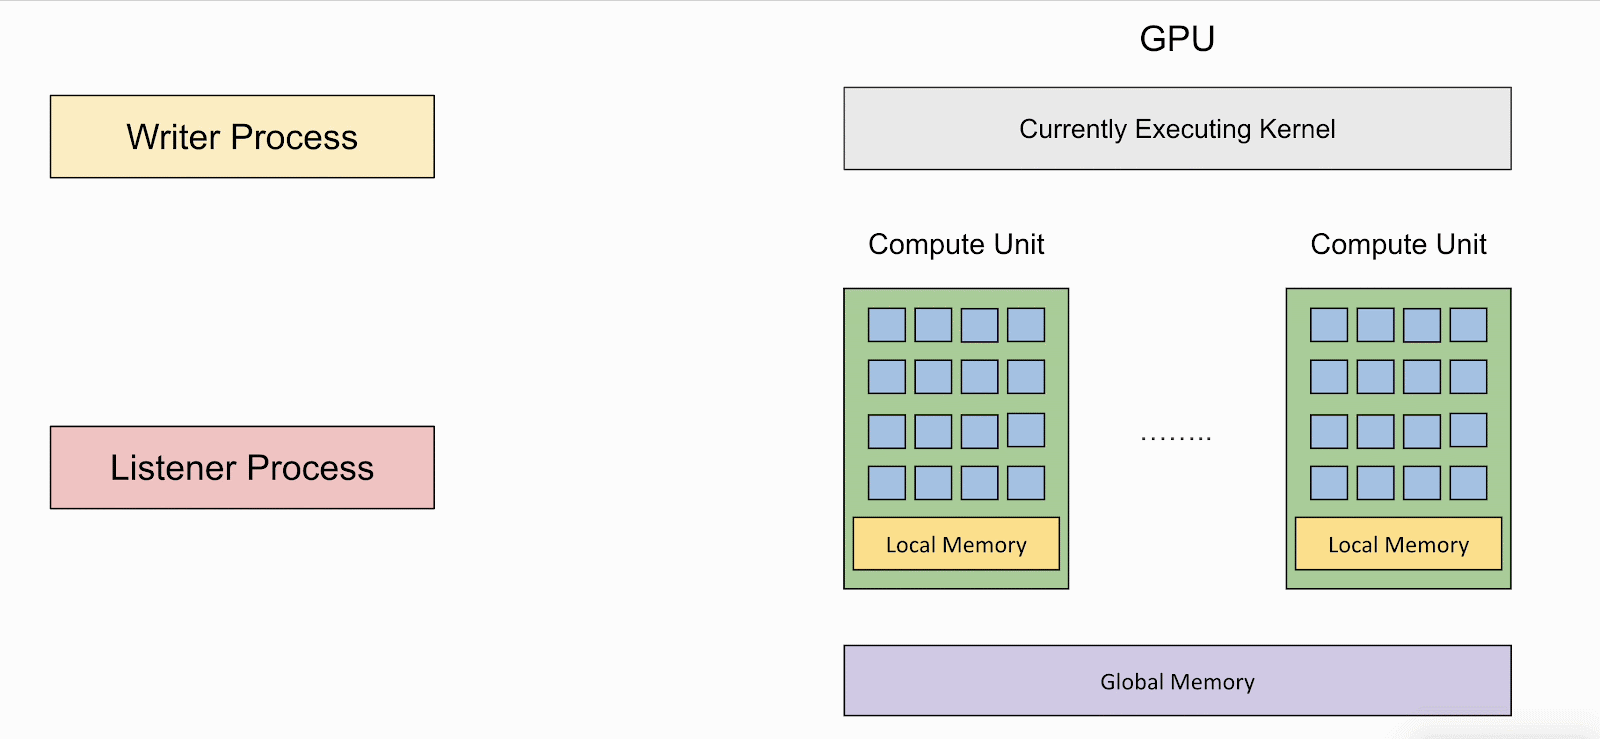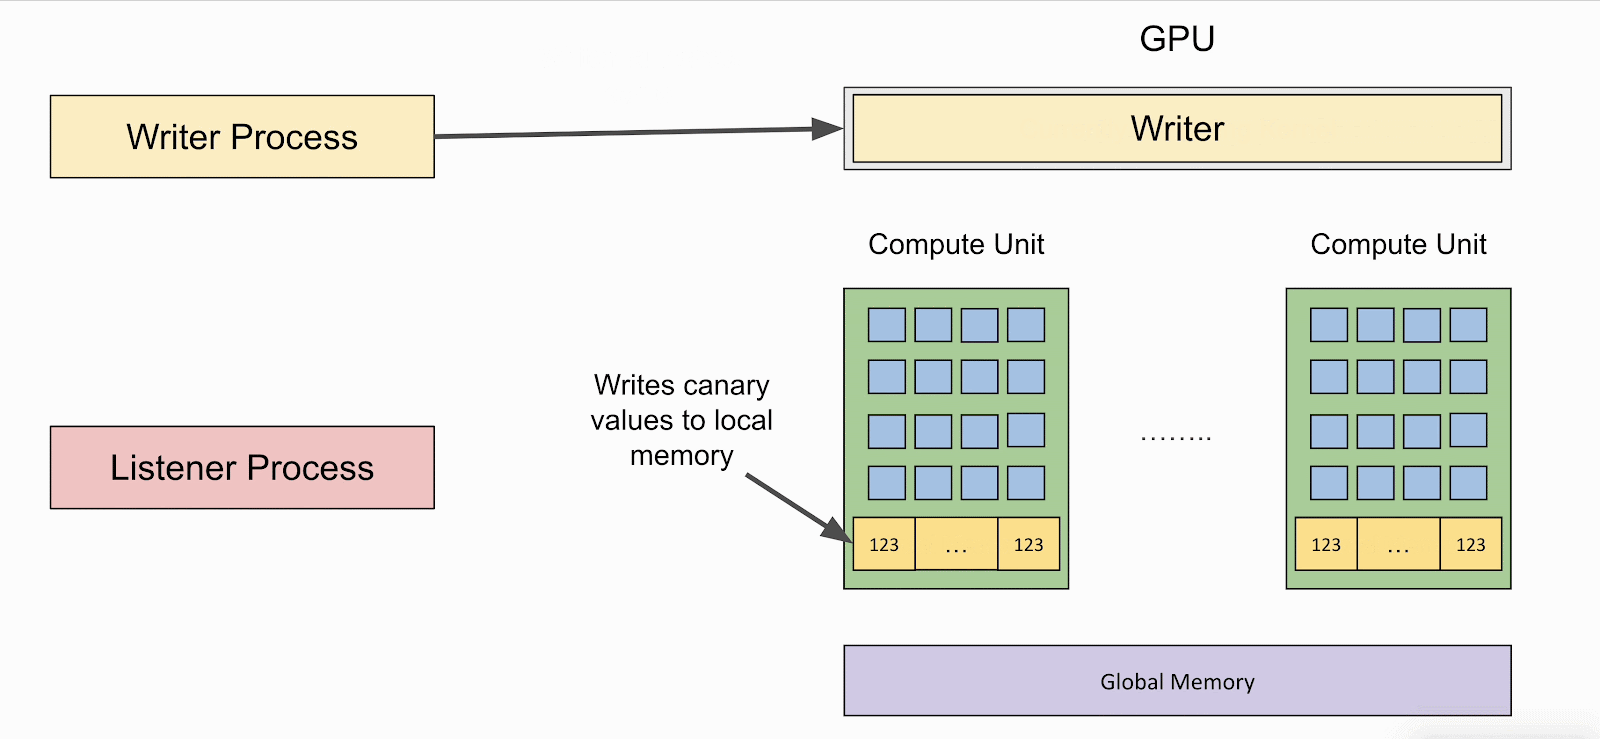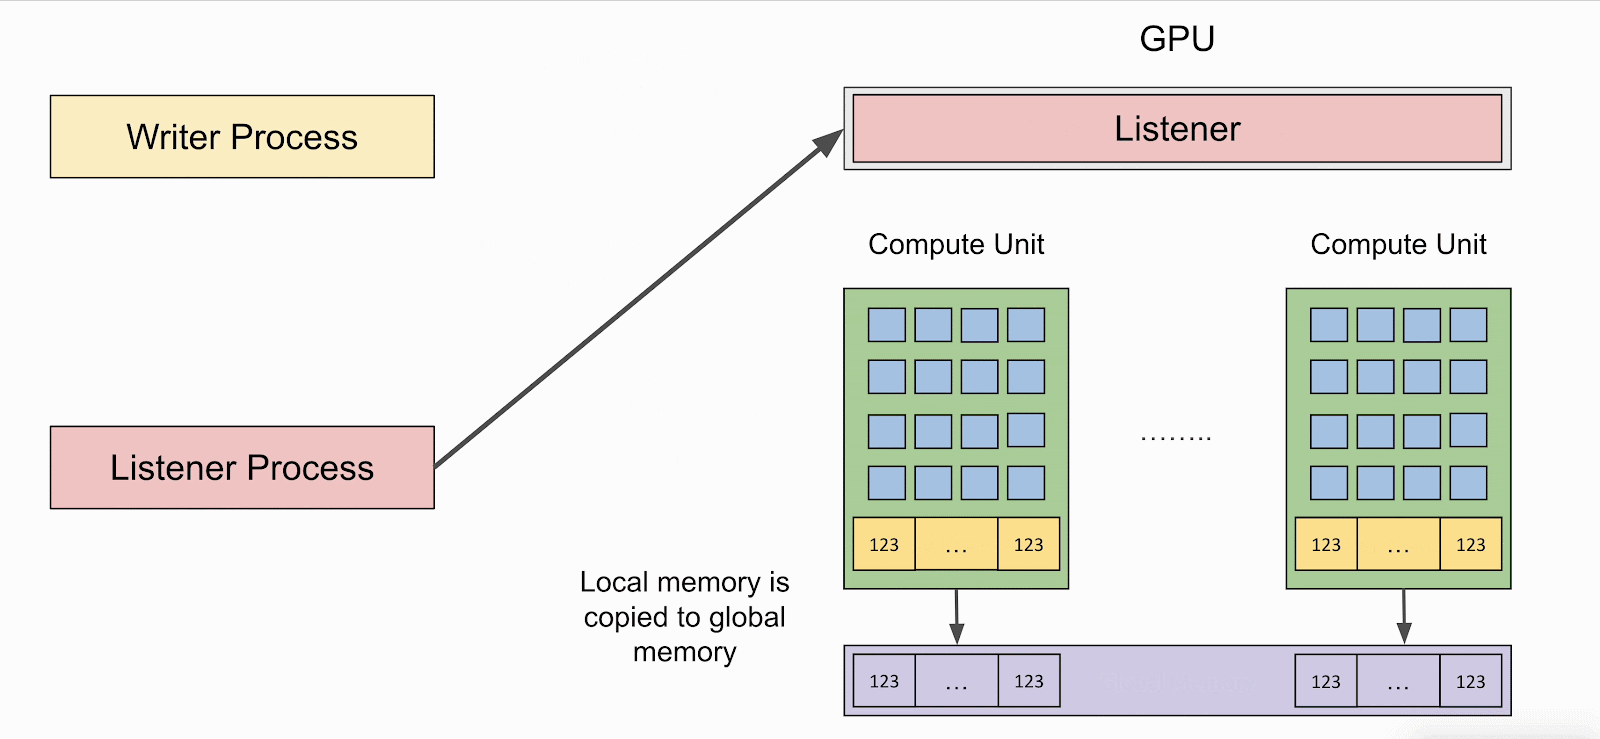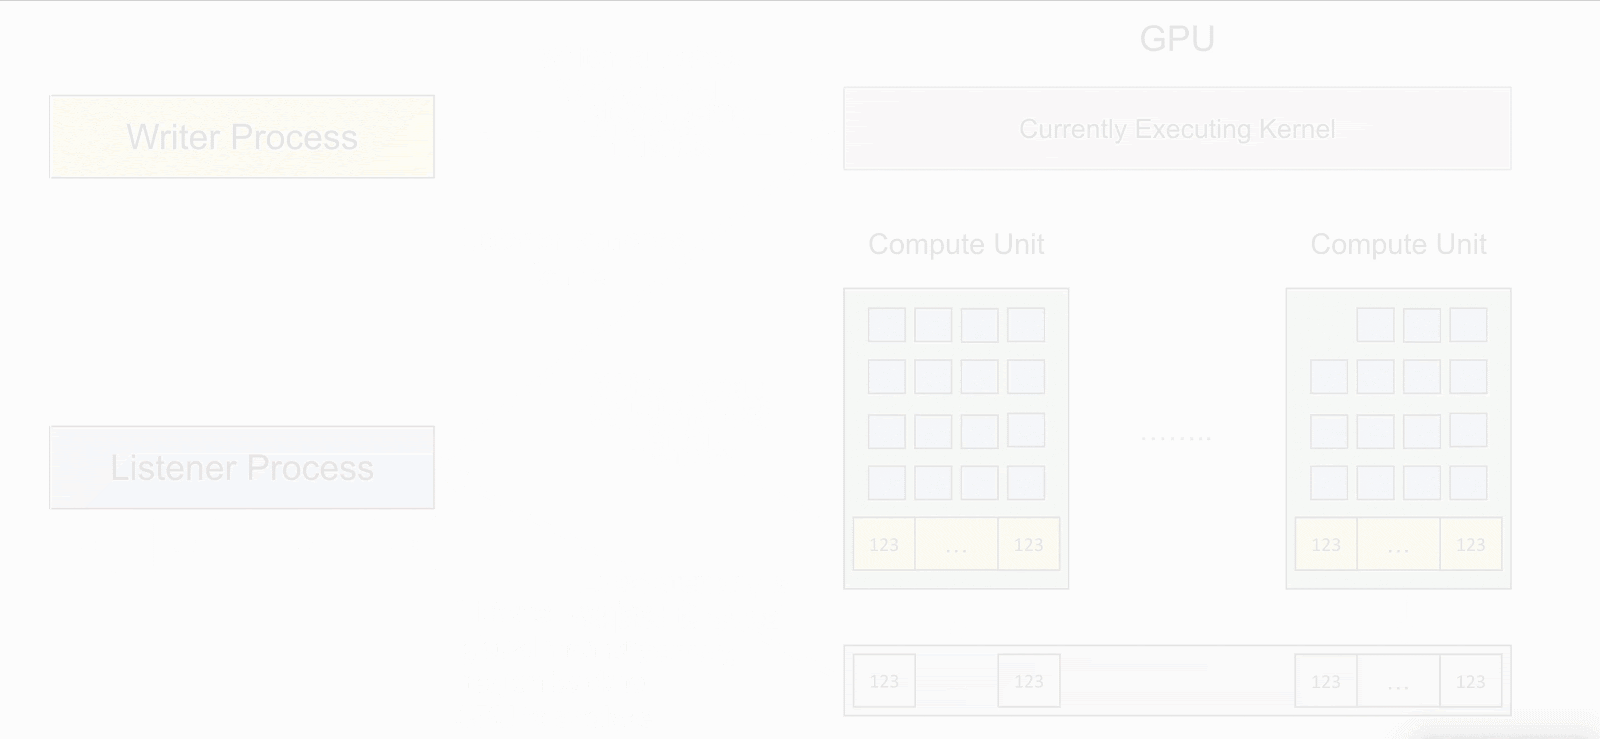
Вектор LeftoverLocals позволяет задействовать ядро GPU, у которого есть возможность извлечь данные из памяти и выдать дамп в заданную локацию. Принцип подобного взаимодействия хорошо демонстрирует графика, опубликованная в отчёте экспертов:


Trail of Bits опубликовала демонстрационный эксплойт (proof-of-concept, PoC), позволяющий проверить атаку LeftoverLocals в действии.


Брешь не затрагивает iPhone 15, плюс Apple готовит патчи для процессоров A17 и M3. А вот компьютеры с M2, судя по всему, уязвимы. AMD опубликовала список моделей GPU, которые на данный момент затронуты LeftoverLocals.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru