


Уязвимость LeftoverLocals сливает данные из GPU от AMD, Apple, Qualcomm

Уязвимость LeftoverLocals сливает данные из GPU от AMD, Apple, Qualcomm

Уязвимость LeftoverLocals сливает данные из GPU от AMD, Apple, Qualcomm

Новая уязвимость, которой дали имя LeftoverLocals, затрагивает графические процессоры от AMD, Apple, Qualcomm и Imagination Technologies. С её помощью условный злоумышленник может извлечь данные из локального пространства памяти.

LeftoverLocals уже присвоили идентификатор CVE-2023-4969. Согласно описанию, брешь допускает восстановление информации из уязвимых GPU, особенно это касается процессов машинного обучения и большой языковой модели.

На проблему указали исследователи из Trail of Bits, которые перед публикацией отчёта уведомили всех затронутых вендоров, чтобы у последних была возможность подготовить патчи.

Корень LeftoverLocals кроется в том, что у некоторых GPU-фреймворков нет механизма полной изоляции памяти. В этом случае одно из ядер может прочитать значения в локальной памяти, записанные другим ядром.

По словам специалистов Trail of Bits, атакующему потребуется всего лишь запустить приложение, прибегающее к вычислениям на графическом процессоре (например, OpenCL, Vulkan или Metal), чтобы прочитать пользовательские данные в локальной памяти.

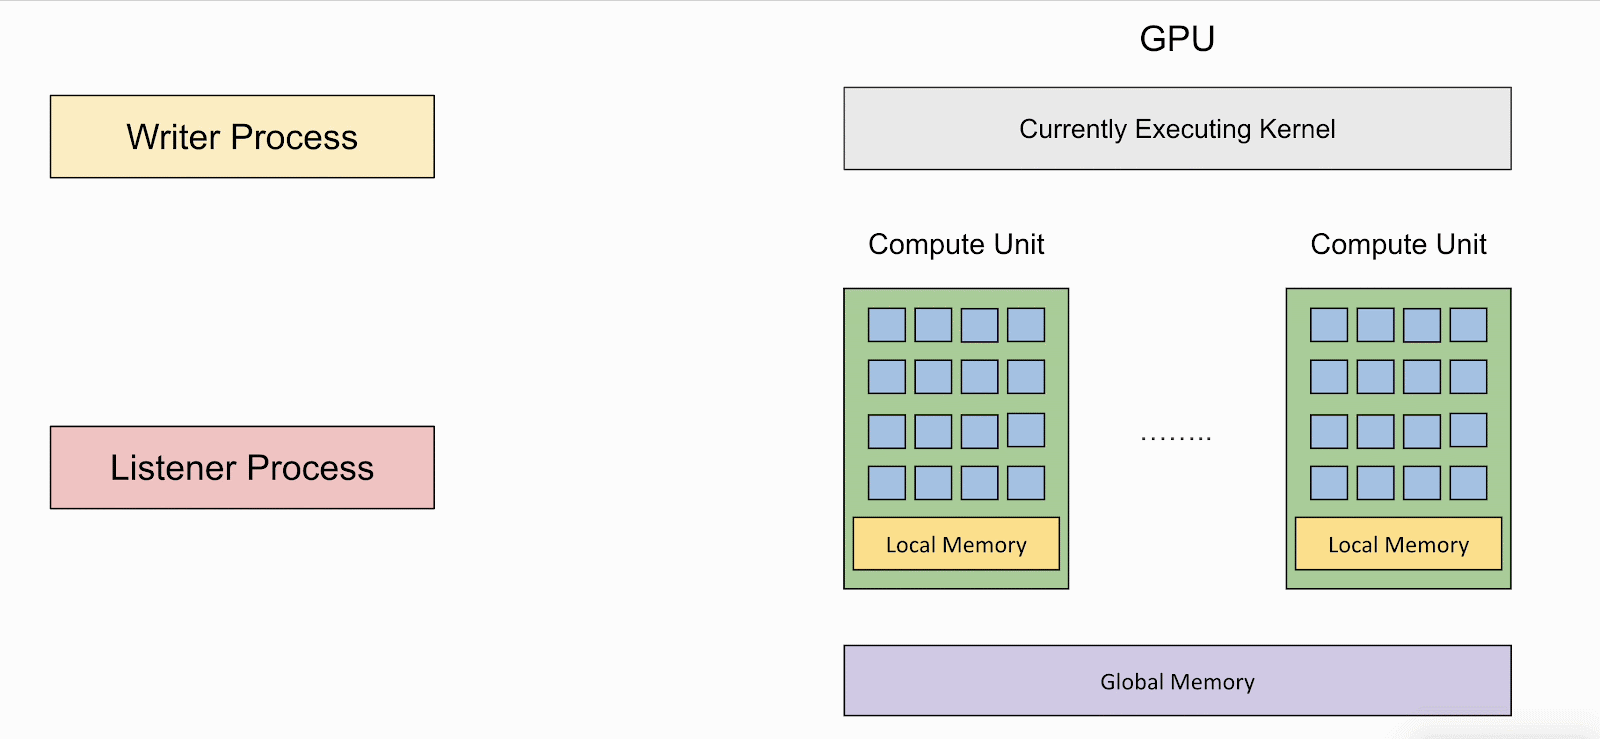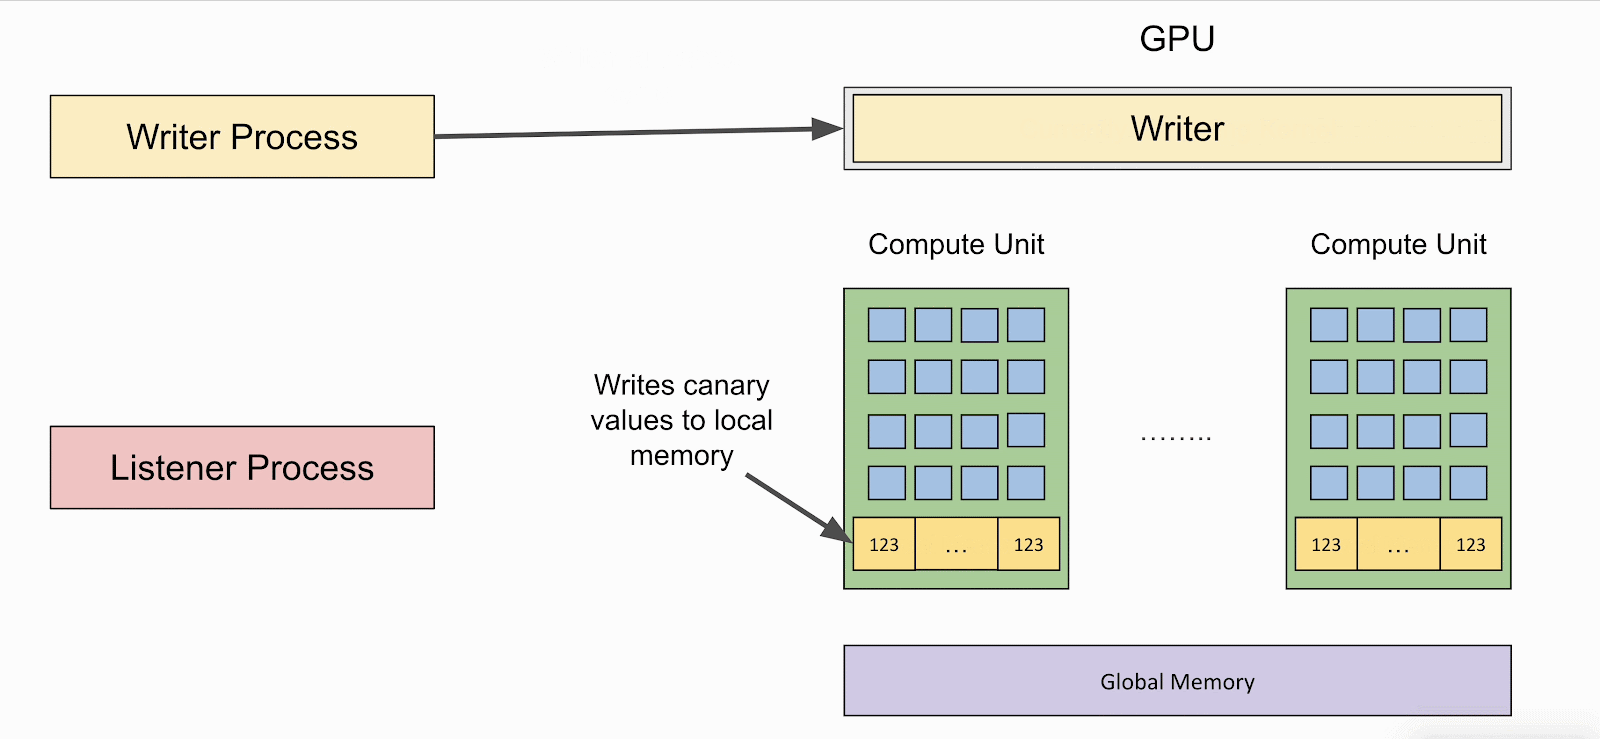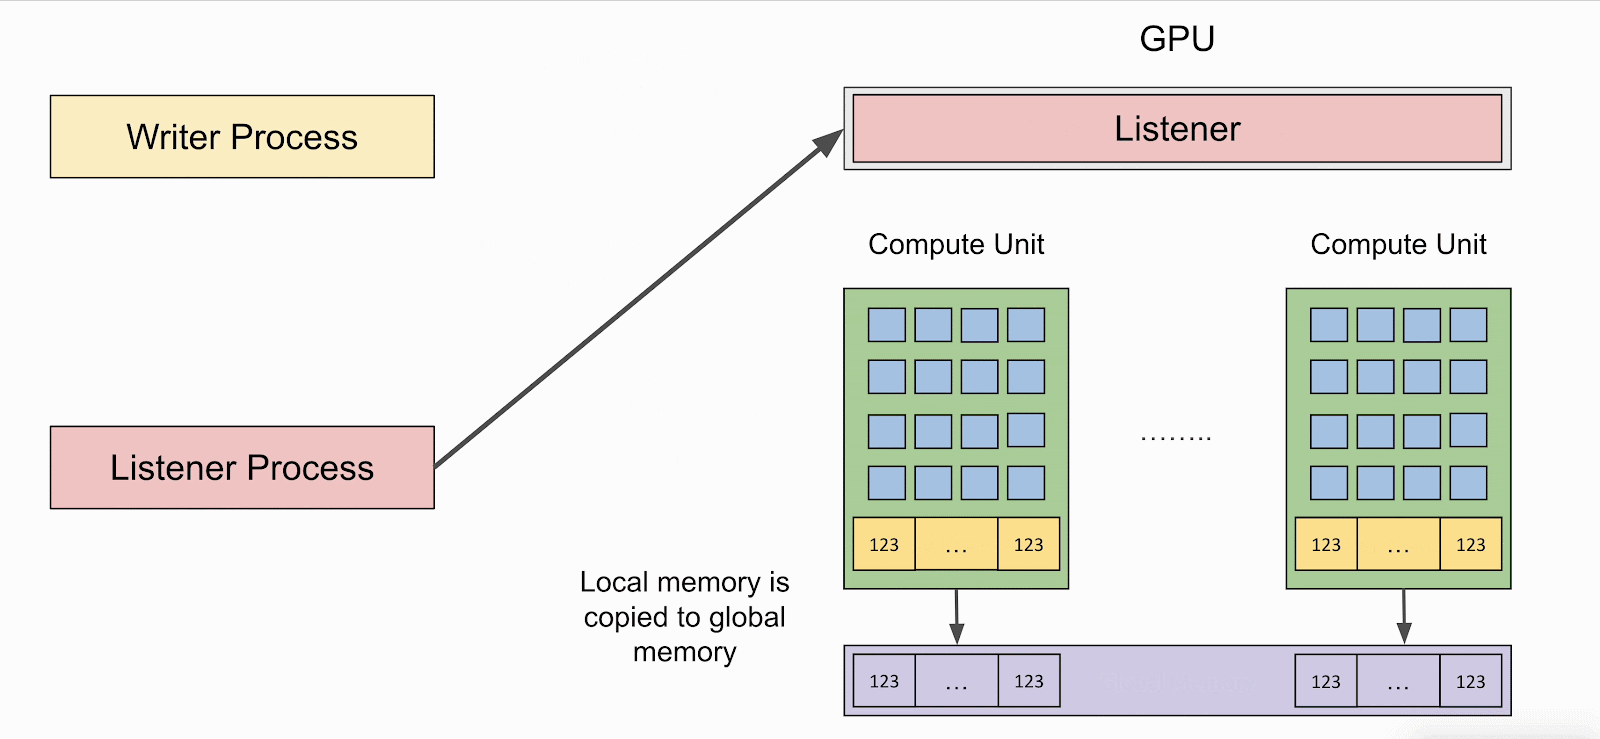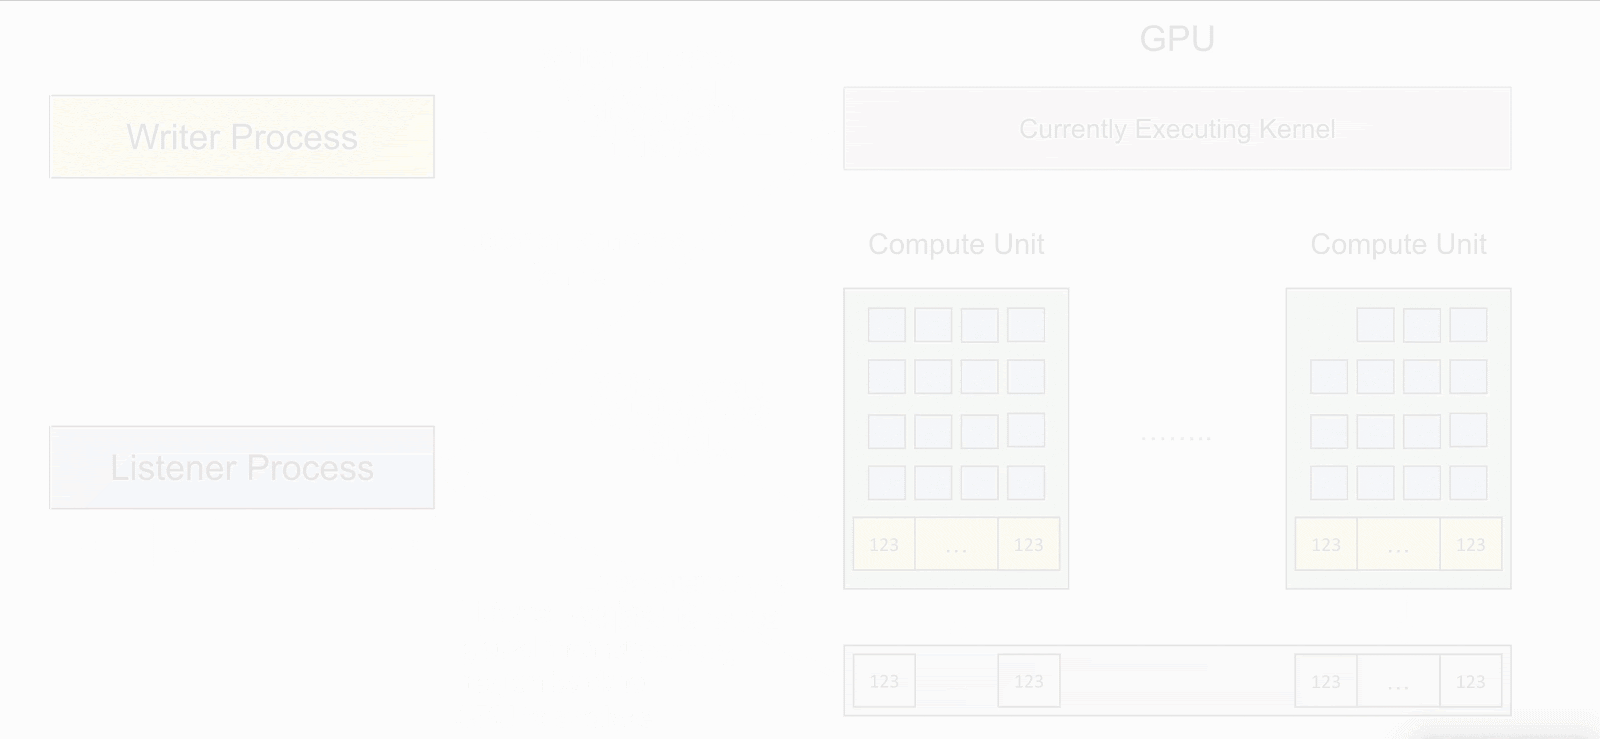
Вектор LeftoverLocals позволяет задействовать ядро GPU, у которого есть возможность извлечь данные из памяти и выдать дамп в заданную локацию. Принцип подобного взаимодействия хорошо демонстрирует графика, опубликованная в отчёте экспертов:


Trail of Bits опубликовала демонстрационный эксплойт (proof-of-concept, PoC), позволяющий проверить атаку LeftoverLocals в действии.


Брешь не затрагивает iPhone 15, плюс Apple готовит патчи для процессоров A17 и M3. А вот компьютеры с M2, судя по всему, уязвимы. AMD опубликовала список моделей GPU, которые на данный момент затронуты LeftoverLocals.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru