


Уязвимость LeftoverLocals сливает данные из GPU от AMD, Apple, Qualcomm

Уязвимость LeftoverLocals сливает данные из GPU от AMD, Apple, Qualcomm

Уязвимость LeftoverLocals сливает данные из GPU от AMD, Apple, Qualcomm

Новая уязвимость, которой дали имя LeftoverLocals, затрагивает графические процессоры от AMD, Apple, Qualcomm и Imagination Technologies. С её помощью условный злоумышленник может извлечь данные из локального пространства памяти.

LeftoverLocals уже присвоили идентификатор CVE-2023-4969. Согласно описанию, брешь допускает восстановление информации из уязвимых GPU, особенно это касается процессов машинного обучения и большой языковой модели.

На проблему указали исследователи из Trail of Bits, которые перед публикацией отчёта уведомили всех затронутых вендоров, чтобы у последних была возможность подготовить патчи.

Корень LeftoverLocals кроется в том, что у некоторых GPU-фреймворков нет механизма полной изоляции памяти. В этом случае одно из ядер может прочитать значения в локальной памяти, записанные другим ядром.

По словам специалистов Trail of Bits, атакующему потребуется всего лишь запустить приложение, прибегающее к вычислениям на графическом процессоре (например, OpenCL, Vulkan или Metal), чтобы прочитать пользовательские данные в локальной памяти.

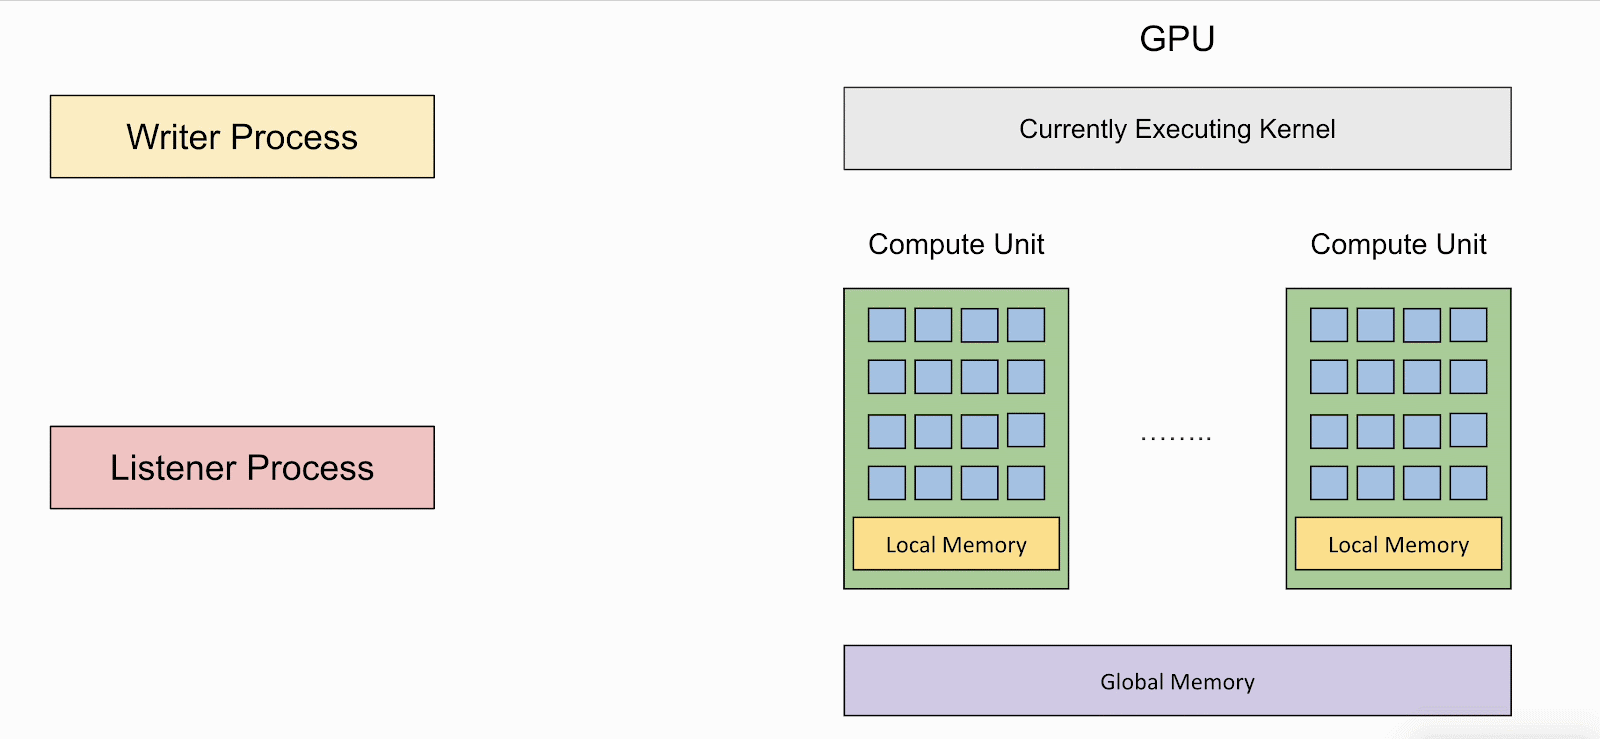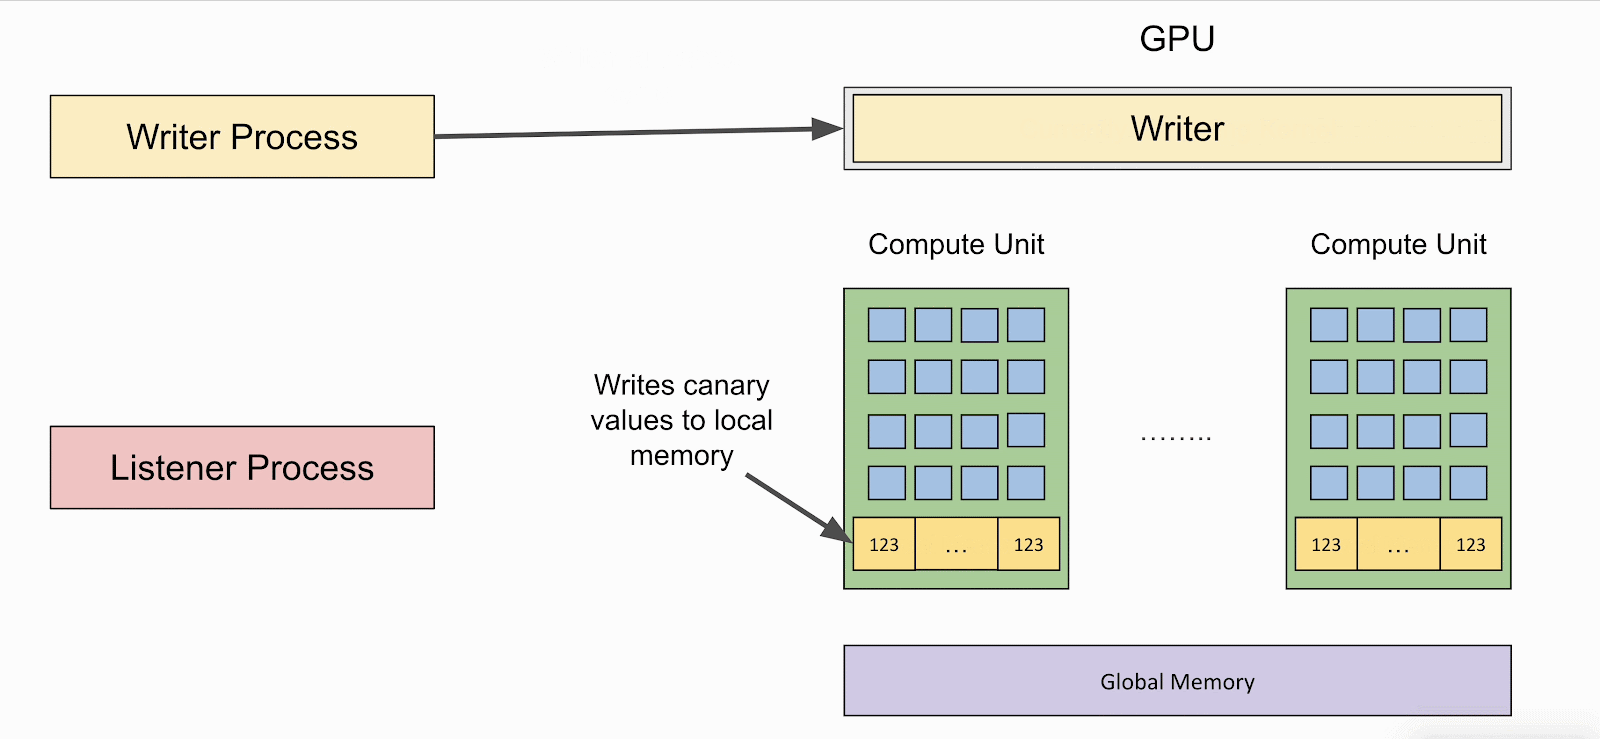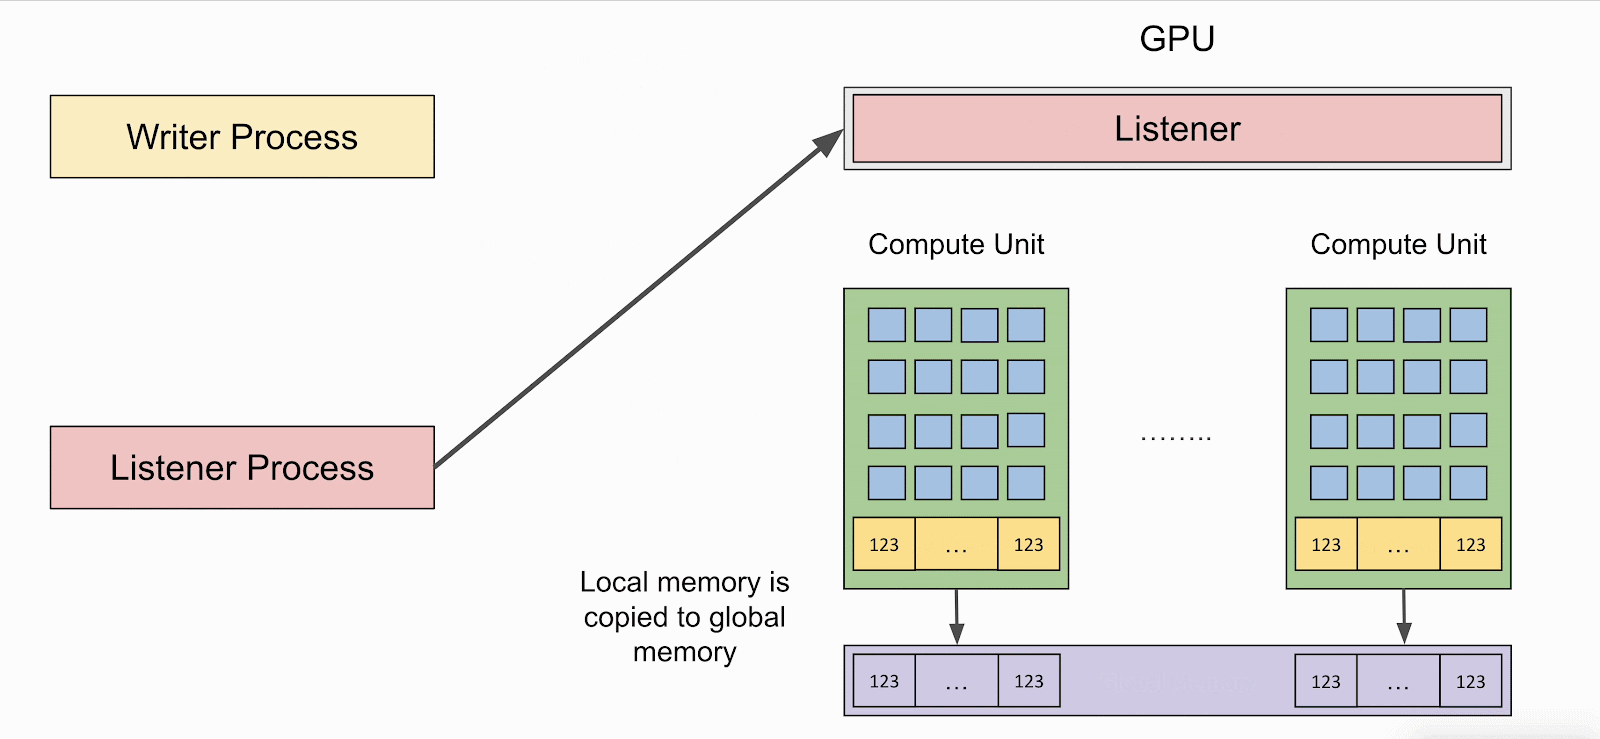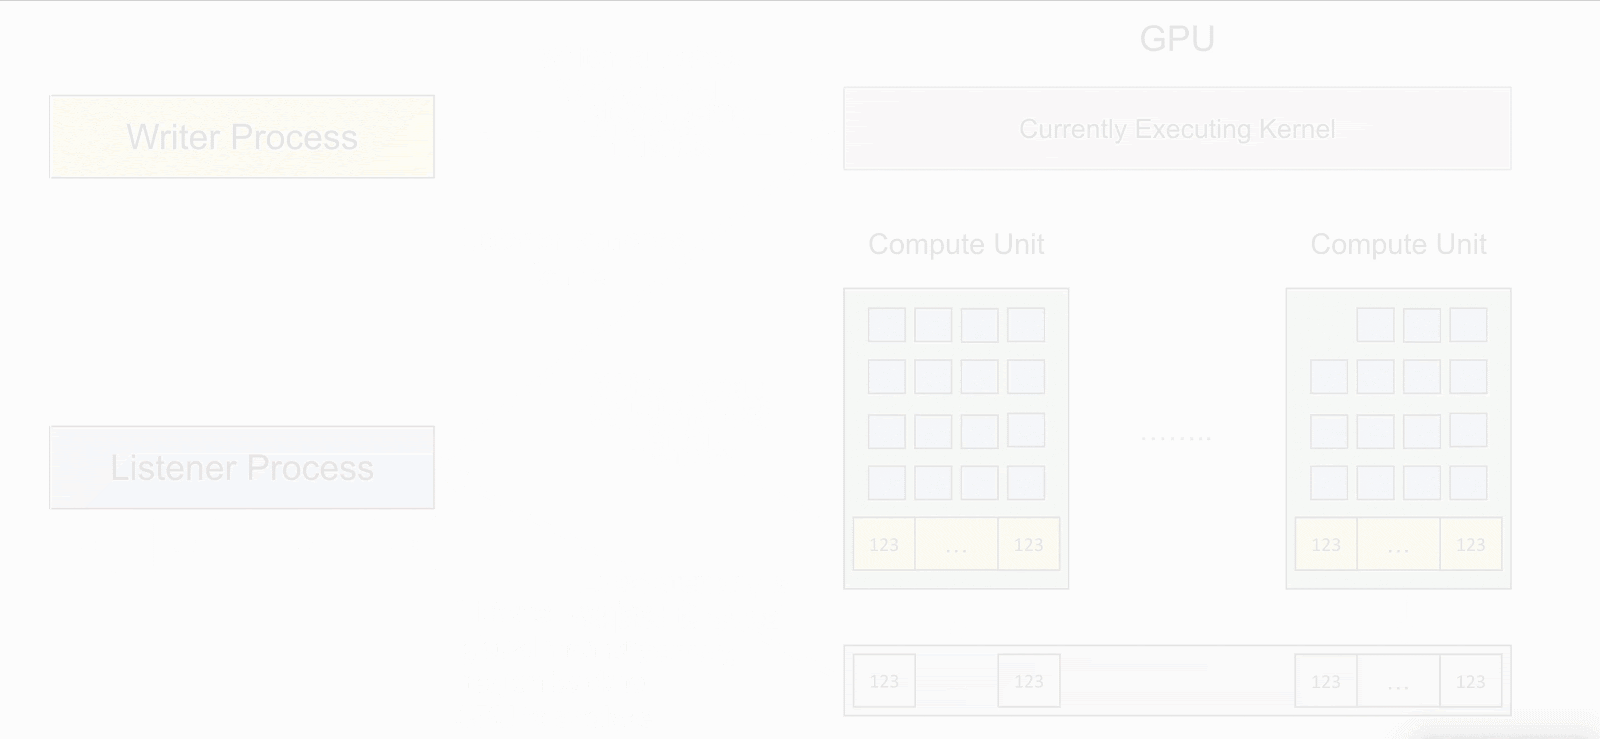
Вектор LeftoverLocals позволяет задействовать ядро GPU, у которого есть возможность извлечь данные из памяти и выдать дамп в заданную локацию. Принцип подобного взаимодействия хорошо демонстрирует графика, опубликованная в отчёте экспертов:


Trail of Bits опубликовала демонстрационный эксплойт (proof-of-concept, PoC), позволяющий проверить атаку LeftoverLocals в действии.


Брешь не затрагивает iPhone 15, плюс Apple готовит патчи для процессоров A17 и M3. А вот компьютеры с M2, судя по всему, уязвимы. AMD опубликовала список моделей GPU, которые на данный момент затронуты LeftoverLocals.

Подпишитесь на новости

Пассворк вдвое снизил цену на менеджер паролей к «Чёрной пятнице»

Пассворк, российский разработчик менеджера паролей и секретов для бизнеса, с 16 ноября по 5 декабря проводит акцию «Чёрная пятница». Для каждой версии продукта действует своё предложение: для установки на серверы компании — скидка, для облачного решения — бонус при пополнении баланса.

Задача, которую решают такие системы, знакома большинству ИТ-отделов. Доступы к рабочим сервисам со временем расползаются по чатам, таблицам и личным заметкам. Сложности начинаются, когда новому сотруднику нужно сразу выдать несколько доступов, уходящему закрыть их, а подрядчику открыть доступ ровно на неделю.

В Пассворке учётные данные хранятся в общих сейфах. Доступ к ним выдаёт администратор через роли и группы, а действия пользователей сохраняются в истории. Новому сотруднику открываются нужные сейфы, у уходящего права отзываются в одном месте, а подрядчику можно открыть только те записи, которые нужны ему для работы.

Версия для установки на серверы подходит организациям, которые хотят хранить данные внутри своего контура. Облачное решение рассчитано на тех, кому нужен быстрый старт без собственной инфраструктуры.

В рамках акции на покупку версии для установки на собственные серверы действует скидка 50%. В облачном решении пополнения баланса в период акции удваиваются.

Продукт можно протестировать бесплатно. Подробные условия опубликованы на сайте Пассворка.

RSS: Новости на портале Anti-Malware.ru