


Уязвимость LeftoverLocals сливает данные из GPU от AMD, Apple, Qualcomm

Уязвимость LeftoverLocals сливает данные из GPU от AMD, Apple, Qualcomm

Уязвимость LeftoverLocals сливает данные из GPU от AMD, Apple, Qualcomm

Новая уязвимость, которой дали имя LeftoverLocals, затрагивает графические процессоры от AMD, Apple, Qualcomm и Imagination Technologies. С её помощью условный злоумышленник может извлечь данные из локального пространства памяти.

LeftoverLocals уже присвоили идентификатор CVE-2023-4969. Согласно описанию, брешь допускает восстановление информации из уязвимых GPU, особенно это касается процессов машинного обучения и большой языковой модели.

На проблему указали исследователи из Trail of Bits, которые перед публикацией отчёта уведомили всех затронутых вендоров, чтобы у последних была возможность подготовить патчи.

Корень LeftoverLocals кроется в том, что у некоторых GPU-фреймворков нет механизма полной изоляции памяти. В этом случае одно из ядер может прочитать значения в локальной памяти, записанные другим ядром.

По словам специалистов Trail of Bits, атакующему потребуется всего лишь запустить приложение, прибегающее к вычислениям на графическом процессоре (например, OpenCL, Vulkan или Metal), чтобы прочитать пользовательские данные в локальной памяти.

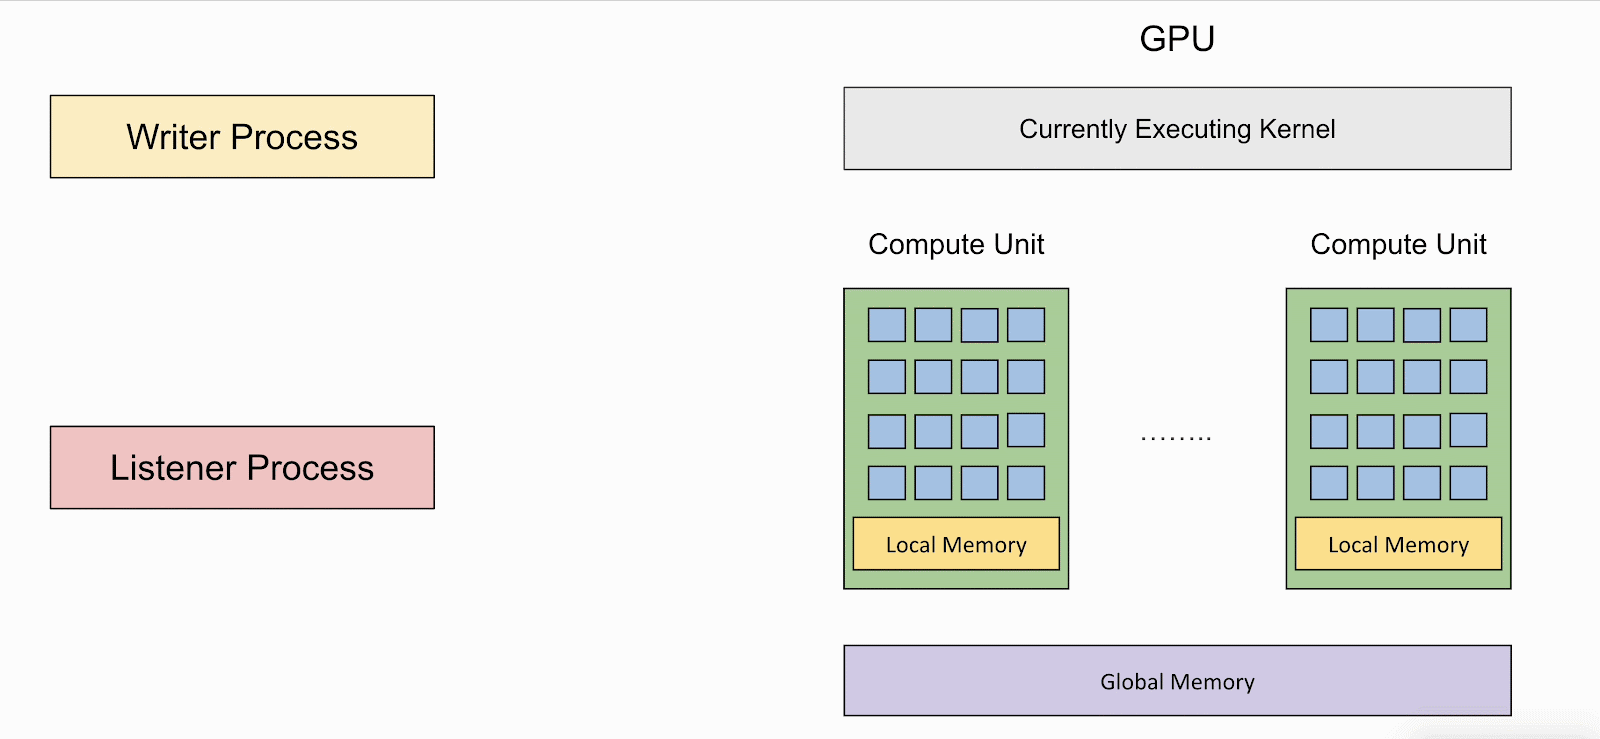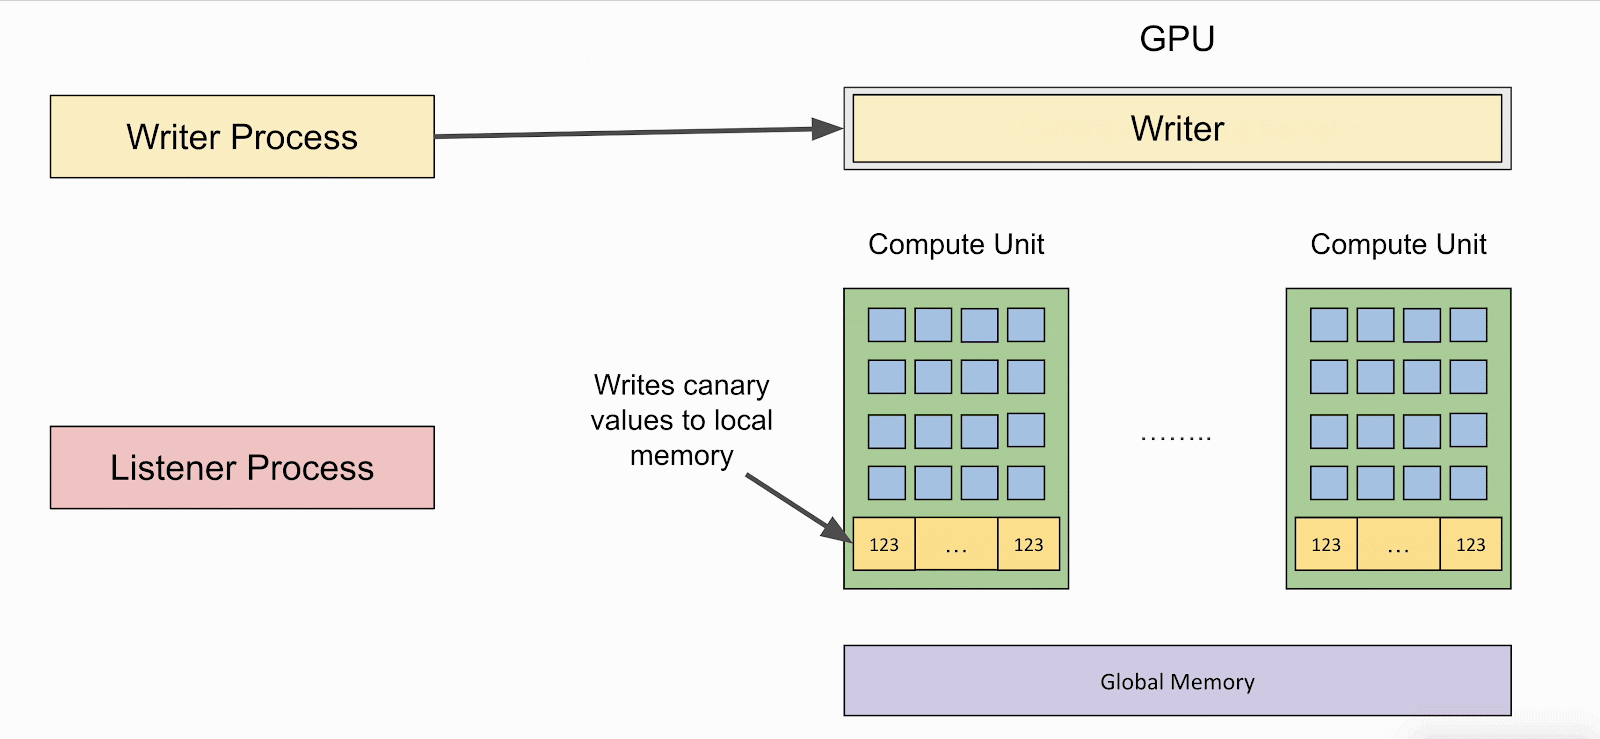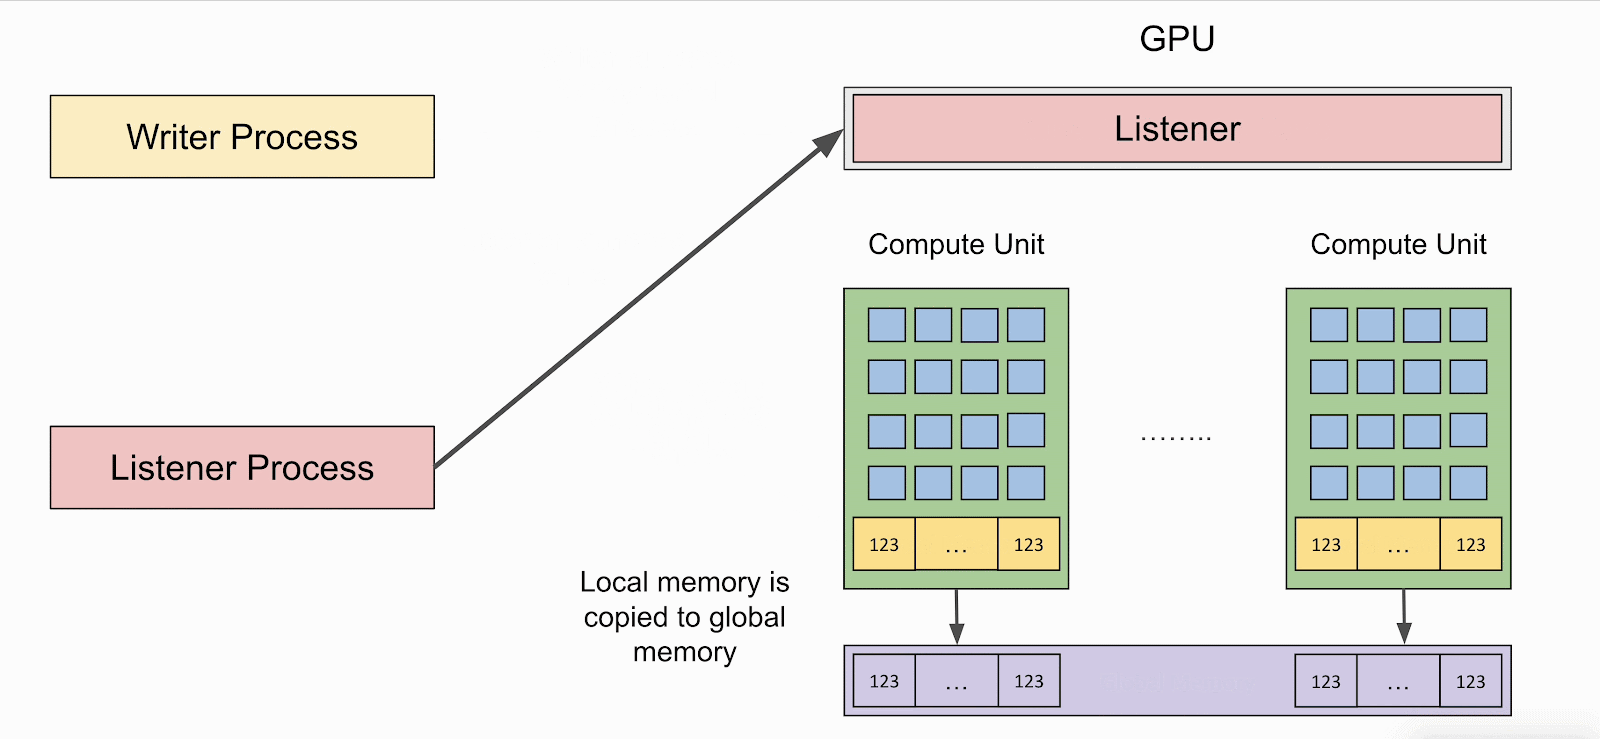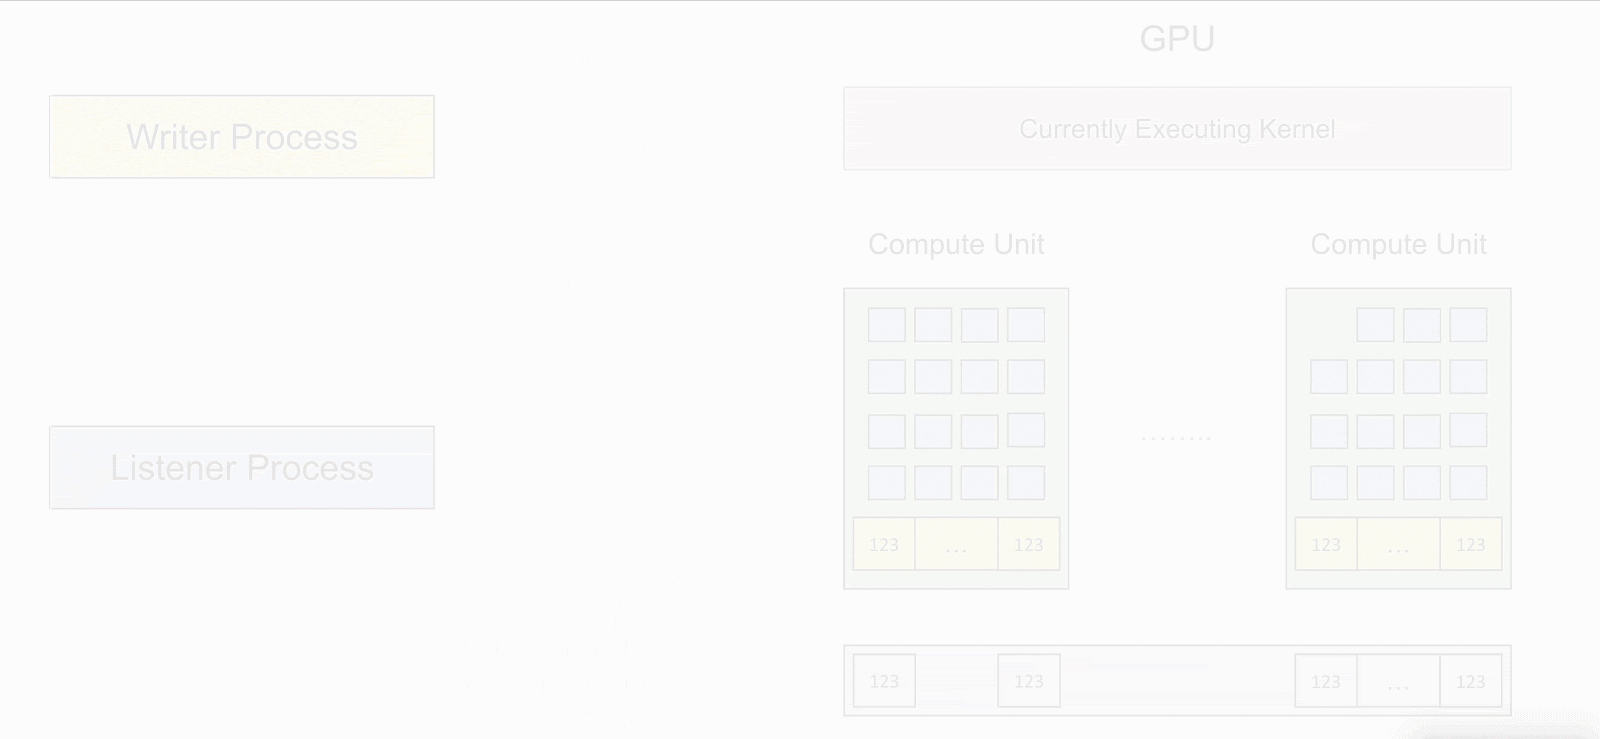
Вектор LeftoverLocals позволяет задействовать ядро GPU, у которого есть возможность извлечь данные из памяти и выдать дамп в заданную локацию. Принцип подобного взаимодействия хорошо демонстрирует графика, опубликованная в отчёте экспертов:


Trail of Bits опубликовала демонстрационный эксплойт (proof-of-concept, PoC), позволяющий проверить атаку LeftoverLocals в действии.


Брешь не затрагивает iPhone 15, плюс Apple готовит патчи для процессоров A17 и M3. А вот компьютеры с M2, судя по всему, уязвимы. AMD опубликовала список моделей GPU, которые на данный момент затронуты LeftoverLocals.

Подпишитесь на новости

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru