


Баг Windows- и macOS-версии Opera позволял запускать любой файл в ОС

Баг Windows- и macOS-версии Opera позволял запускать любой файл в ОС

Баг Windows- и macOS-версии Opera позволял запускать любой файл в ОС

Исследователи из Guardio Labs обнаружили уязвимость в браузере Opera, затрагивающую Windows- и macOS-версию браузера. Эксплуатация этой бреши (ей присвоили имя MyFlaw) позволяет выполнить любой файл в системе.

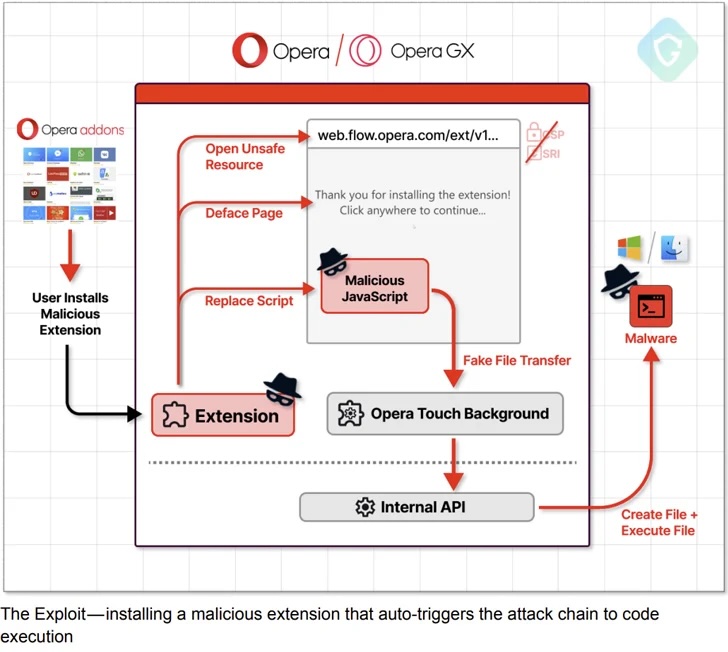
В сущности, MyFlaw является классическим примером возможности удалённого выполнения кода (RCE). Своим именем баг обязан функции Opera My Flow, которая синхронизирует сообщения и файлы между мобильными устройствами и десктопами.

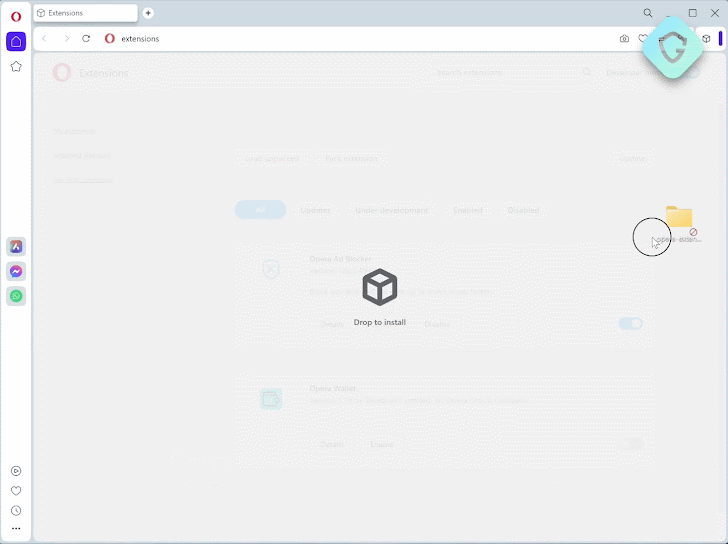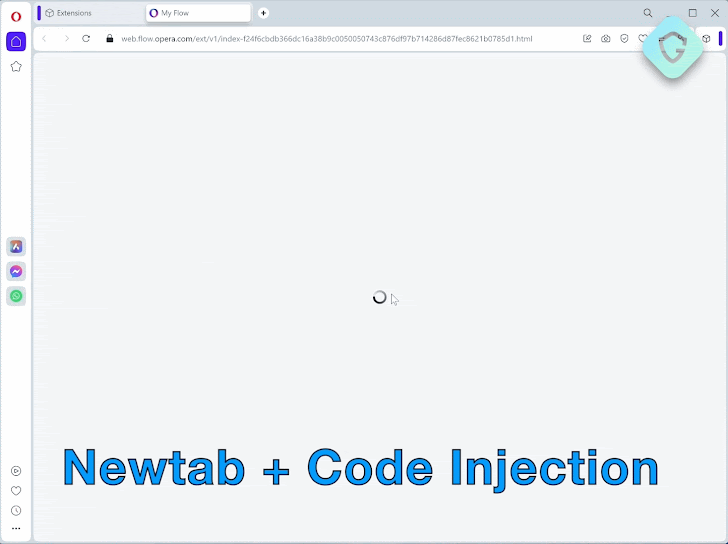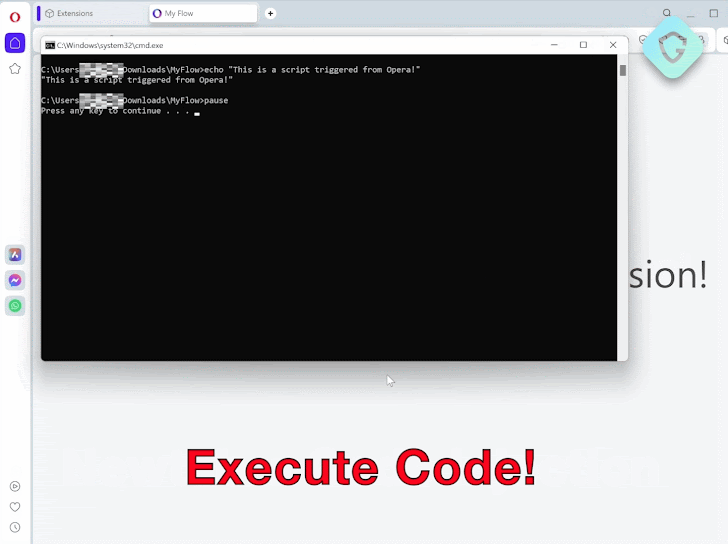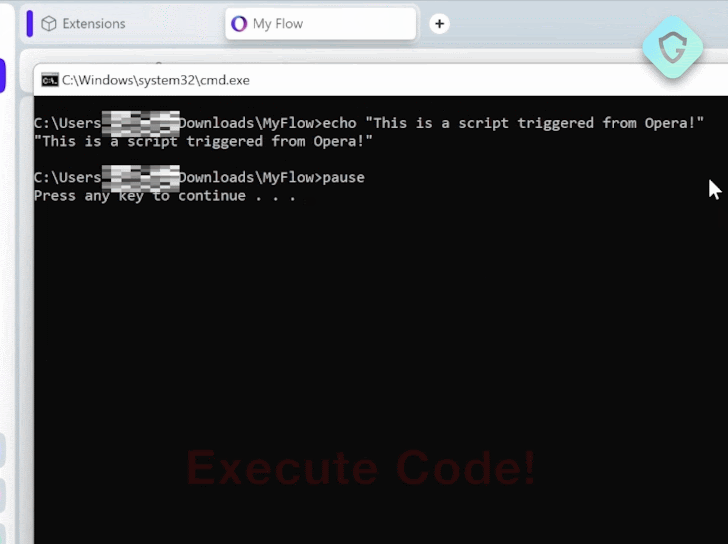
«Добиться эксплуатации уязвимости можно через подконтрольное расширение. В результате условному злоумышленнику удастся обойти не только песочницу интернет-обозревателя, но и сам процесс Opera», — пишут специалисты в отчёте.

Кстати, проблема затрагивает и Opera GX. К счастью, разработчики уже успели выпустить патч в одном из обновлений.

Поскольку функция My Flow изначально предустановлена в браузера, настоятельно рекомендуется проверить актуальность установленной версии браузера.

Особую опасность дыре в My Flow придаёт возможность открыть «поток» в веб-интерфейсе: это значит, что файл можно выполнить за пределами защитных механизмов Opera.


Интересно, что Guardio Labs удалось откопать старую и «давно забытую» версию посадочной страницы My Flow, которая размещалась в домене web.flow.opera.com. В этом исследователя помог сканер urlscan.io.


«Сама страница выглядит практически идентичной той, что используется сейчас, однако отличия можно найти “под капотом“. На ней не только отсутствует метатег content security policy, но и есть скрипт, вызывающий JavaScript-файл без каких-либо проверок».

«Такой реализации вполне достаточно для успешной атаки».

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru