


Новый вектор подмены DLL обходит защиту в Windows 10 и 11

Новый вектор подмены DLL обходит защиту в Windows 10 и 11

Новый вектор подмены DLL обходит защиту в Windows 10 и 11

Эксперты описали новый вектор кибератаки, в котором используется перехват порядка поиска DLL-файлов для обхода защитных механизмов и выполнения вредоносного кода в системах Windows 10 и Windows 11.

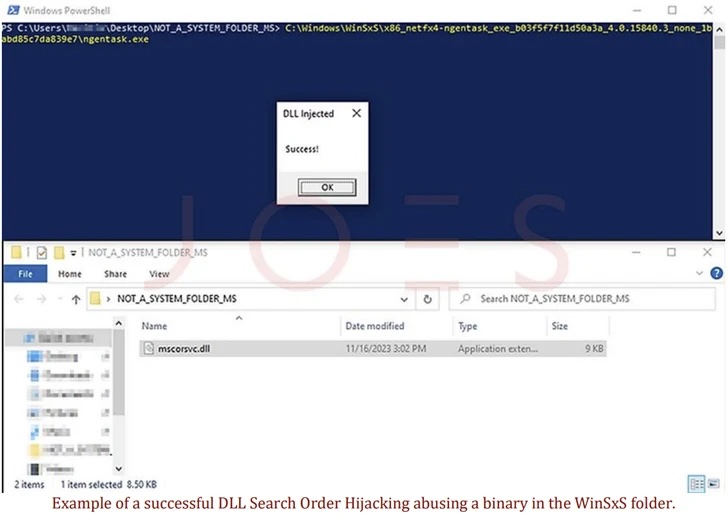
В отчёте компании Security Joes исследователи объясняют, что новый метод задействует исполняемые файлы, которые часто можно найти в доверенной директории WinSxS, после чего использует их в классической схеме перехвата порядка поиска библиотек.

В результате у атакующих не только отпадает необходимость повышать права в системе, но и появляется возможность добавить уязвимые бинарники в цепочку атаки.

Метод перехвата порядка поиска DLL позволяет злоумышленникам подсовывать библиотеки с целью выполнить вредоносный код. Наиболее очевидным плюсом этой техники для киберпреступников является обход защитных средств и одновременное повышение привилегий в системе.

Для успешной эксплуатации атакующим нужны приложения, не указывающие полный путь к нужным DLL, а полагающиеся в первую очередь на порядок поиска библиотек.

Злоумышленники берут этот принцип на вооружение, перемещая системные файлы в нетипичные для них директории, где уже содержатся вредоносные DLL с именами легитимных. Таким образом происходит подмена безобидной библиотеки злонамеренной.


Такой подход работает ещё и по той причине, что вызывающий DLL процесс будет искать её в первую очередь в той директории, из которой запускается сам. Сам порядок такого поиска выглядит следующим образом:

  1. Проверяется папка, из которой стартует программа.
  2. Далее — C:\Windows\System32.
  3. C:\Windows\System.
  4. C:\Windows.
  5. Текущая директория.
  6. Папки, перечисленные в переменной среды системы PATH.
  7. Папки, перечисленные в переменной среды PATH пользователя.

Новый вектор, на который обратили внимание в Security Joes, атакует файлы, размещённые в директории C:\Windows\WinSxS — критически важном компоненте операционной системы, который используется для кастомизации и обновления ОС, а также для проверки совместимости и целостности.

Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru