


Мод для инди-стратегии Slay the Spire в Steam распространял троян Epsilon

Мод для инди-стратегии Slay the Spire в Steam распространял троян Epsilon

Мод для инди-стратегии Slay the Spire в Steam распространял троян Epsilon

Киберпреступники скомпрометировали фанатский мод Downfall для инди-игры Slay the Spire в жанре стратегии. Цель злоумышленников — установить на устройства геймеров вредоносную программу Epsilon.

Майкл Мэйхем, один из разработчиков, объяснил, что заражённый пакет является модифицированной версией оригинальной игры, а не самим модом из Steam Workshop.

«Вредонос пробрался на одно из наших устройств, при этом не вызвав подозрений у защитных программ. Насколько мне известно, этот зловред не похищает учётные данные, поскольку не было никаких алертов от 2FA», — рассказал в беседе с BleepingComputer Мэйхем.

«Мы полагаем, что злоумышленники всё-таки перехватили токен аутентификации, получили контроль над Steam-аккаунтом и, соответственно, возможность загрузить модифицированную версию софта. Однако это пока всего лишь предположение».

Помимо аккаунта в системе Steam, атакующие добрались и до учётки Discord. В официальном уведомлении Мэйхем также упомянул, что взлом произошёл 25 декабря в период между 21:30 и 22:30 по Москве.

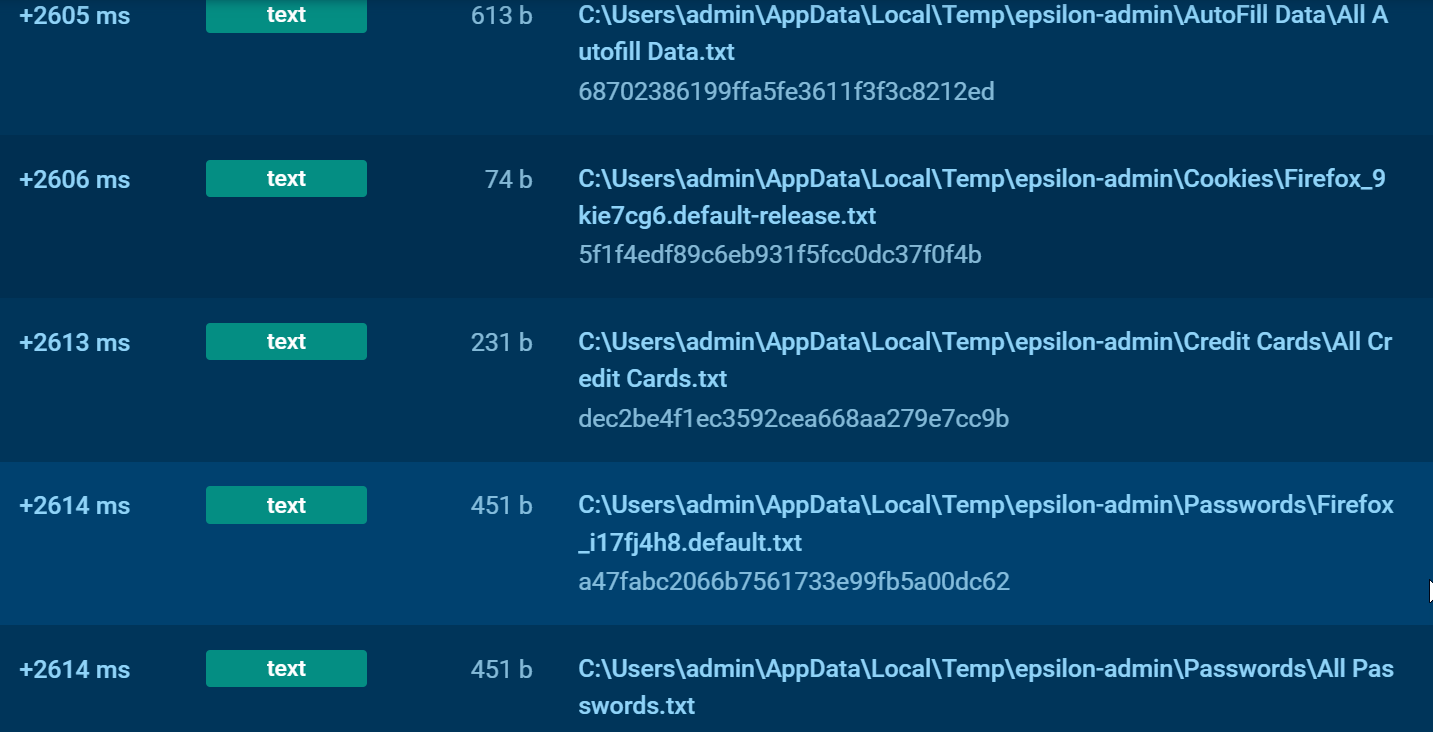
Как только вредонос попадал на устройство жертвы, он начинал собирать файлы cookies, сохранённые пароли и данные банковских карт. В первую очередь троян проверяет браузеры Google Chrome, Yandex, Microsoft Edge, Mozilla Firefox, Brave и Vivaldi.

Чтобы вытащить побольше учётных данных, Epsilon ищет документы, в именах которых присутствует слово «password»:


Epsilon по своему типу является классическим инфостилером. Их задача — собрать побольше конфиденциальных данных и отправить злоумышленникам на удалённый сервер.

Если верить данным на VirusTotal, операторы Epsilon ранее атаковали разработчиков других игр.

Подпишитесь на новости

Смартфонам из-за границы могут дать 2 недели на регистрацию через Госуслуги

В России обсуждают обязательную регистрацию IMEI смартфонов, ввезённых без таможенного оформления или купленных за рубежом. По предлагаемой схеме владельцу дадут две недели на оформление через Госуслуги. Не уложился — аппарат перестанет обслуживаться в российских мобильных сетях.

Как сообщает РБК со ссылкой на источники, требования готовит Минцифры. Проект пока обсуждается, поэтому сроки и детали ещё могут измениться. Бежать регистрировать телефон прямо сейчас не требуется.

IMEI — уникальный идентификатор мобильного устройства. С его помощью планируют контролировать допуск смартфонов к сетям операторов.

Для устройств, уже работавших в России до апреля 2027 года, предусматривается исключение: они должны продолжить работу без ограничений. Официально ввезённая техника, согласно описанной схеме, будет попадать в реестр автоматически.

Главный удар ожидают по неофициальным продавцам. Приведённые в публикации экспертные оценки допускают уход с рынка до 70% участников серого импорта и подорожание отдельных моделей на 40%.

Экономию при покупке придётся считать вместе с условиями регистрации.

RSS: Новости на портале Anti-Malware.ru