



Инъекция кода в процессы по методу Pool Party обманет любую EDR-систему

Инъекция кода в процессы по методу Pool Party обманет любую EDR-систему

Инъекция кода в процессы по методу Pool Party обманет любую EDR-систему

Эксперты SafeBreach разработали метод внедрения кода в память процессов, использующий пулы потоков Windows для сокрытия его исполнения. Тестирование показало, что атаку Pool Party не способны выявить даже лидеры рынка EDR-решений.

Инъекция кода в процессы позволяет злоумышленникам обойти антивирусы: такие заражения не оставляют в системе следов в виде файлов, которые можно было бы проанализировать. В последние годы многие вендоры ОС и EDR усилили защиту от подобных атак за счет блокировки известных техник либо жесткого ограничения последствий.

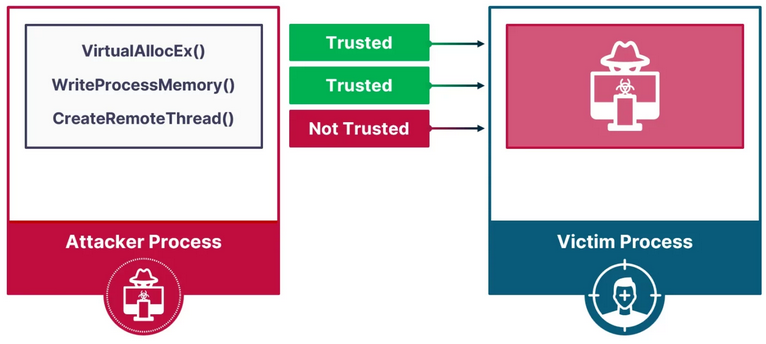
Чтобы понять, каким образом бестелесный зловред сможет обойти EDR, исследователям пришлось изучить современный подход к детектированию таких угроз ИБ-продуктами этого класса. Как оказалось, они производят оценку по примитиву выполнения — лишь одному элементарному действию из трех, необходимых для инъекции в процесс (еще выделение блока памяти и запись туда кода).


Это открытие подсказало экспертам, как скрыть бесфайлового зловреда от EDR: создать примитив выполнения, основанный лишь на allocate и write, а в качестве триггера шелл-кода использовать легитимное действие — например, запись в безобидный файл.

Прекрасным кандидатом для такого трюка оказался пул потоков режима пользователя в Windows, а точнее, четыре компонента: фабрика рабочих ролей, управляющая рабочими потоками, и три очереди.

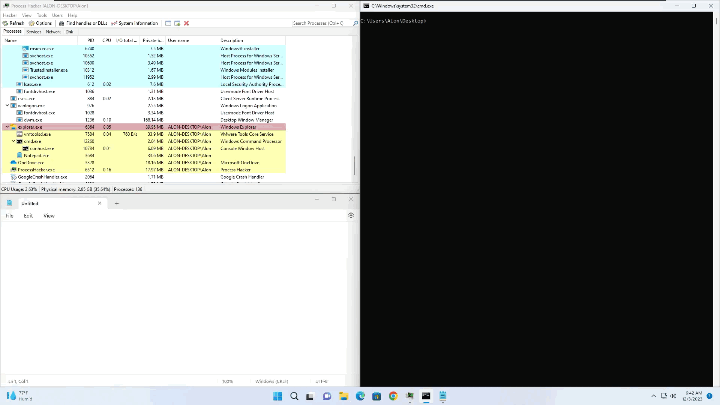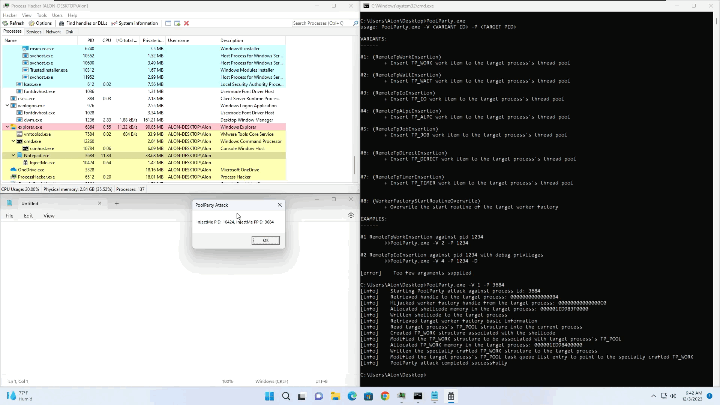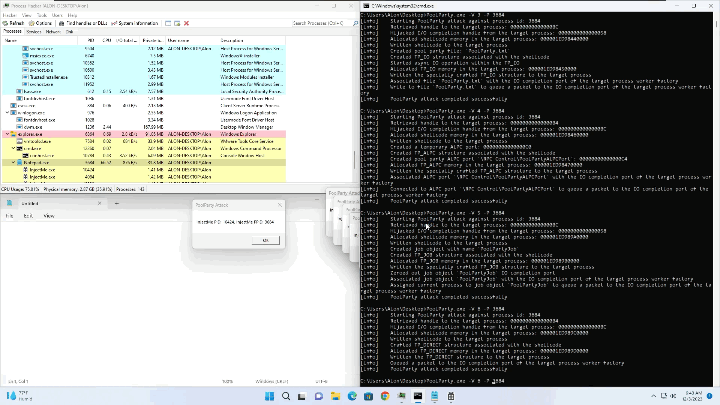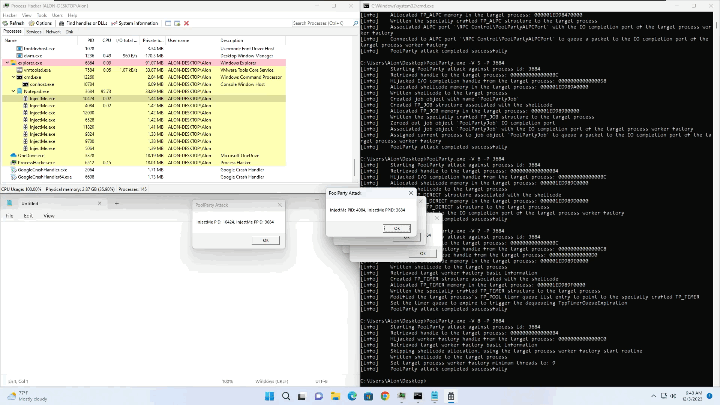
По результатам исследования были созданы восемь разных техник инъекции кода; одна использует подпрограмму запуска фабрики ролей, другая — очередь задач, еще пять — очередь завершения ввода-вывода, а восьмая — очередь таймера. Поскольку пул потоков совместно используется процессами Windows, метод Pool Party работает на любом из них.

Для тестирования были выбраны пять EDR-решений:

  • Palo Alto Cortex,
  • SentinelOne EDR,
  • CrowdStrike Falcon,
  • Microsoft Defender for Endpoint,
  • Cybereason EDR.

Во всех случаях эффективность Pool Party (всех восьми вариантов) составила 100%, то есть ни один защитный продукт не смог обнаружить или предотвратить инъекцию. Вендоры уже поставлены в известность.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru