



Android-вредоносы SpyLoan скачали из Google Play Store 12 млн раз

Android-вредоносы SpyLoan скачали из Google Play Store 12 млн раз

Android-вредоносы SpyLoan скачали из Google Play Store 12 млн раз

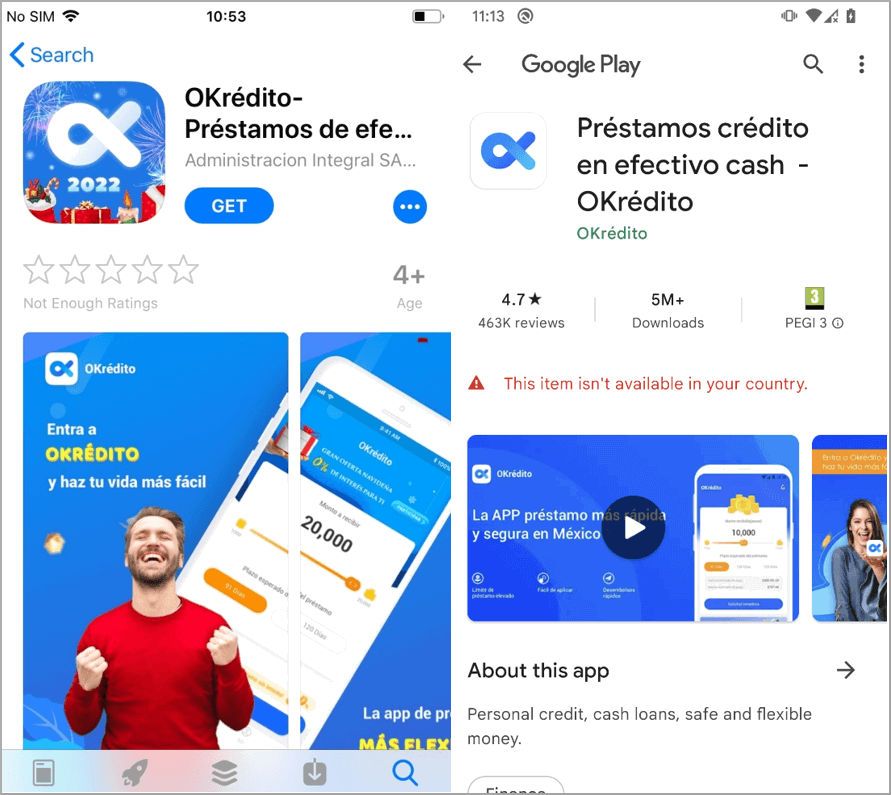
Больше десятка вредоносных приложений для Android, которые эксперты объединили под общим именем SpyLoan, загрузили из Google Play Store более 12 миллионов пользователей. Учитывая, что зловреды доступны и в сторонних магазинах, общее число заражённых устройств гораздо больше.

Задача SpyLoan — вытащить данные владельца смартфона, среди которых список всех контактов, информация о девайсе, журнал вызовов, установленные приложения, события в календаре, сведения о сети Wi-Fi и метаданные изображений.

По данным специалистов, зловред также может извлекать данные геолокации и текстовые сообщения. Приложения семейства SpyLoan маскируются под софт для выдачи потребительских кредитов и обещают «быстрый и лёгкий доступ к средствам».

На деле же вредоносы обманом заставляют жертву брать деньги под высокие проценты, а потом операторы шантажируют пользователей, заставляя их платить ещё больше.

С начала года компания ESET наткнулась на 18 таких программ и сообщила Google о каждой из них. Интернет-гигант удалил 17, а последнее приложение теперь распространяется с другими разрешениями и функциональностью (в нём больше не детектируется вредоносная составляющая).

Подпишитесь на новости

Ссылки OneDrive раскрывают корпоративные логины, Microsoft не чешется

Злоумышленники могут выяснять имена корпоративных учётных записей, проверяя адреса OneDrive и SharePoint. Microsoft признаёт возможность такой разведки, но относит её к низкому риску: сам по себе найденный логин не позволяет обойти аутентификацию.

Позицию компания объяснила в своём техническом блоге. Речь идёт об определении UPN — имени пользователя в корпоративной инфраструктуре.

Проверяя URL, атакующий может установить существующие учётные записи и использовать результат для адресного фишинга, перебора паролей или попыток входа с ранее украденными комбинациями.

Есть ещё нюанс, что такие проверки не отражаются в журналах входа Microsoft Entra и Microsoft Purview. Прямых уведомлений о том, что кто-то выявляет пользователей организации этим способом, тоже нет.

Microsoft ограничивает чрезмерные запросы к несуществующим сайтам OneDrive. Это затрудняет массовый сбор, но полностью возможность определения логинов не устраняет.

Компания рекомендует многофакторную аутентификацию, условный доступ, политики риска входа и защиту от фишинга. Логика понятна: найденное имя не должно превращаться в доступ к аккаунту.

RSS: Новости на портале Anti-Malware.ru