



Android-вредоносы SpyLoan скачали из Google Play Store 12 млн раз

Android-вредоносы SpyLoan скачали из Google Play Store 12 млн раз

Android-вредоносы SpyLoan скачали из Google Play Store 12 млн раз

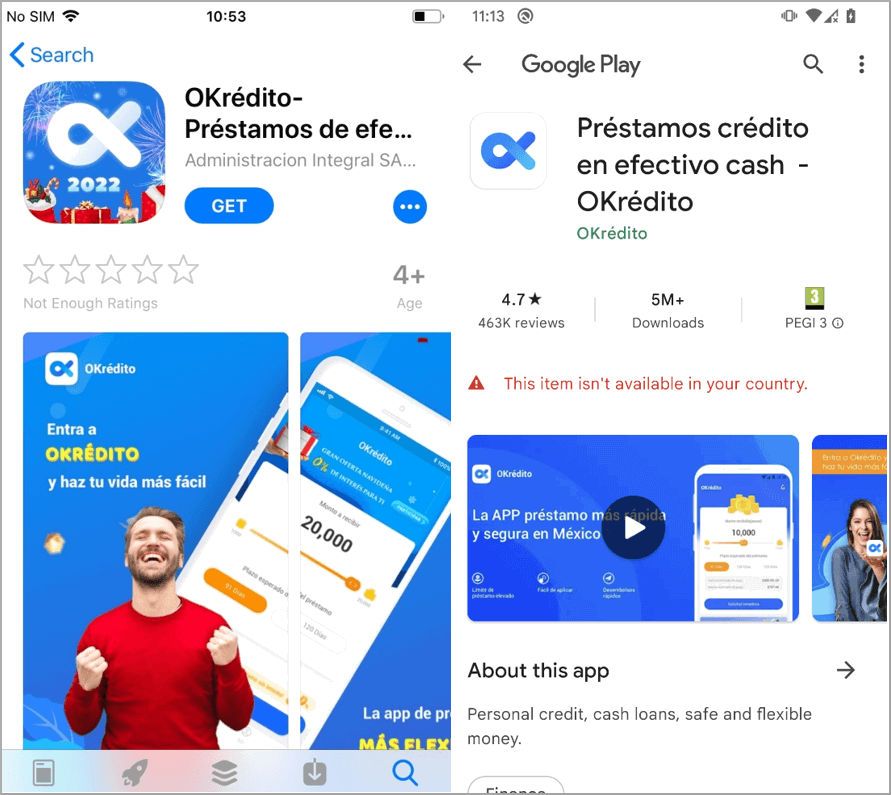
Больше десятка вредоносных приложений для Android, которые эксперты объединили под общим именем SpyLoan, загрузили из Google Play Store более 12 миллионов пользователей. Учитывая, что зловреды доступны и в сторонних магазинах, общее число заражённых устройств гораздо больше.

Задача SpyLoan — вытащить данные владельца смартфона, среди которых список всех контактов, информация о девайсе, журнал вызовов, установленные приложения, события в календаре, сведения о сети Wi-Fi и метаданные изображений.

По данным специалистов, зловред также может извлекать данные геолокации и текстовые сообщения. Приложения семейства SpyLoan маскируются под софт для выдачи потребительских кредитов и обещают «быстрый и лёгкий доступ к средствам».

На деле же вредоносы обманом заставляют жертву брать деньги под высокие проценты, а потом операторы шантажируют пользователей, заставляя их платить ещё больше.

С начала года компания ESET наткнулась на 18 таких программ и сообщила Google о каждой из них. Интернет-гигант удалил 17, а последнее приложение теперь распространяется с другими разрешениями и функциональностью (в нём больше не детектируется вредоносная составляющая).

Подпишитесь на новости

Минцифры начнёт выдавать сертификаты подписи кода в 2027 году

Российским разработчикам готовят государственные сертификаты подписи программного кода. Минцифры планирует начать их выдачу в 2027 году, а корпоративные сертификаты безопасности — в 2028-м. Такая подпись поможет определить издателя программы и проверить, менялся ли код после выпуска.

О планах министерство сообщило «Ведомостям». Проект постановления предлагает наделить Минцифры полномочиями Национального удостоверяющего центра.

Ведомство будет определять требования к сертификатам, выдавать и отзывать их, устанавливать сроки действия и вести реестр.

Для пользователя это имеет смысл по той причине, что операционная система сможет распознать издателя установочного файла и предупредить о неизвестном разработчике.

Но подпись не превращает программу в гарантированно безопасную; она подтверждает происхождение и целостность, а не отсутствие уязвимостей.

Есть ещё вопрос денег. Закон допускает плату за сертификаты, но не обязывает её вводить. Решение о платности и тарифы пока не определены.

Потребуется и техническое признание сертификатов операционными системами, браузерами и магазинами приложений. За рубежом российский закон автоматически доверия не добавит: решение остаётся за владельцами платформ. Разработчикам, работающим на нескольких рынках, может понадобиться несколько подписей.

RSS: Новости на портале Anti-Malware.ru