



Векторы атаки BLUFFS позволяют скомпрометировать Bluetooth-соединения

Векторы атаки BLUFFS позволяют скомпрометировать Bluetooth-соединения

Векторы атаки BLUFFS позволяют скомпрометировать Bluetooth-соединения

Исследователи из Eurecom разработали шесть новых векторов кибератаки, получивших общее имя — «BLUFFS». Они позволяют скомпрометировать Bluetooth-сессии, провести атаку вида «Человек посередине» (man-in-the-middle, MitM) и действовать от лица подключаемого устройства.

Специалист Даниэле Антониоли, выявивший эти векторы, объясняет, что BLUFFS опирается на две ранее неописанных уязвимости в стандарте Bluetooth. Они связаны со способом получения ключей сессии и расшифровкой данных при обмене.

Обнаруженные бреши не относятся к какой-либо аппаратной или софтовой конфигурации, а являются, в сущности, архитектурными. Другими словами, проблемы затрагивают Bluetooth на базовом уровне.

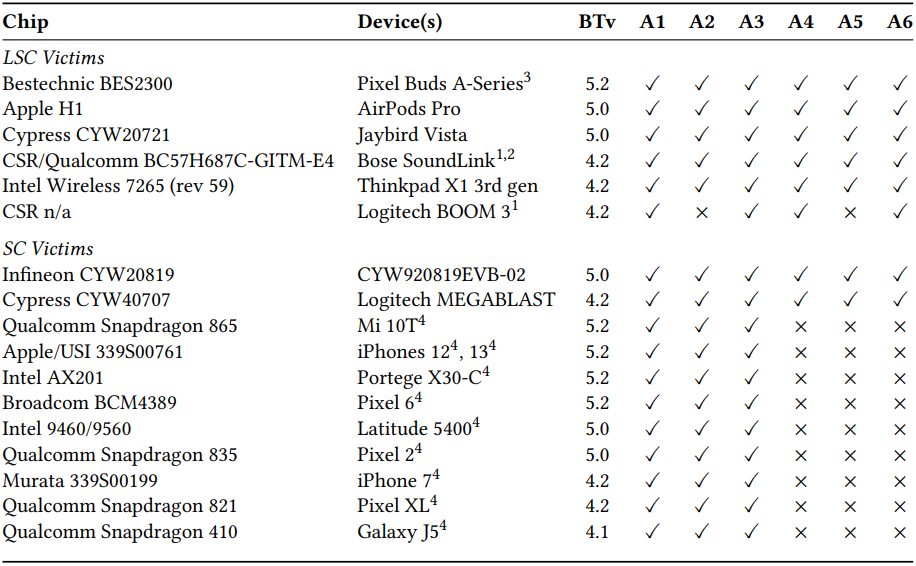
Обе уязвимости объединили под одним идентификаторов — CVE-2023-24023. Известно, что они влияют на спецификации Bluetooth с 4.2 по 5.4.

Таким образом, учитывая распространённость этого беспроводного стандарта, BLUFFS угрожает миллиардам устройств, среди которых ноутбуки, смартфоны и другие мобильные девайсы.

С помощью цепочки эксплойтов BLUFFS условные злоумышленники могут нарушить защиту сессий Bluetooth и поставить под угрозу конфиденциальность коммуникаций между соответствующими устройствами.

Основу BLUFFS составляют уязвимости в процессе получения ключа сессии. Всего их четыре, но две описанных исследователями — новые. После успешной эксплуатации киберпреступник может провести брутфорс ключа и расшифровать информацию, которой обмениваются девайсы.

Атакующий в этом случае должен находиться в зоне действия Bluetooth от двух устройств, которые обмениваются данными, чтобы иметь возможность выдать себя за одно из этих устройств.

В опубликованному отчёте (PDF) эксперты описывают шесть типов атаки BLUFFS, которые вобрали в себя ряд комбинаций MiTM и способов маскировки под целевой девайс. На GitHub опубликован демонстрационный эксплойт, доказывающий эффективность BLUFFS.

Подпишитесь на новости

Операторы попросили сохранить перерегистрацию зарубежных базовых станций

Российские операторы связи нашли проблему в правилах перехода на отечественные базовые станции: обновление документов на исправное зарубежное оборудование может потребовать его замены. Купить российскую технику в необходимых объёмах, по словам компаний, пока невозможно.

Бумаги обновили, а станцию выбрасываем? Отрасль просит обойтись без такого сценария.

О предложениях операторов сообщил РБК с форума «Спектр-2026». Директор по регуляторным вопросам «ВымпелКома» Константин Зудин рассказал, что компании просят ГКРЧ предусмотреть исключения для перерегистрации уже работающих зарубежных станций.

С 1 января 2028 года устанавливать на сетях разрешается только отечественные базовые станции. Однако, как объясняют операторы, действующие формулировки затрагивают и повторную регистрацию существующего оборудования.

Она требуется при продлении разрешений на частоты, изменении параметров совместного использования сети, перемещении станции и других корректировках. По словам Зудина, речь идёт о тысячах перерегистраций в день.

МегаФон также предупредил о риске массового вывода исправного оборудования из эксплуатации и ухудшения связи.

Минцифры подтвердило получение инициатив. Вопрос обещают проработать и вынести на заседание ГКРЧ до конца 2026 года.

Операторы поддерживают переход на российское оборудование, но просят учитывать объёмы поставок.

RSS: Новости на портале Anti-Malware.ru