



Вредоносная реклама в Google доставляет вредонос под видом WinSCP

Вредоносная реклама в Google доставляет вредонос под видом WinSCP

Вредоносная реклама в Google доставляет вредонос под видом WinSCP

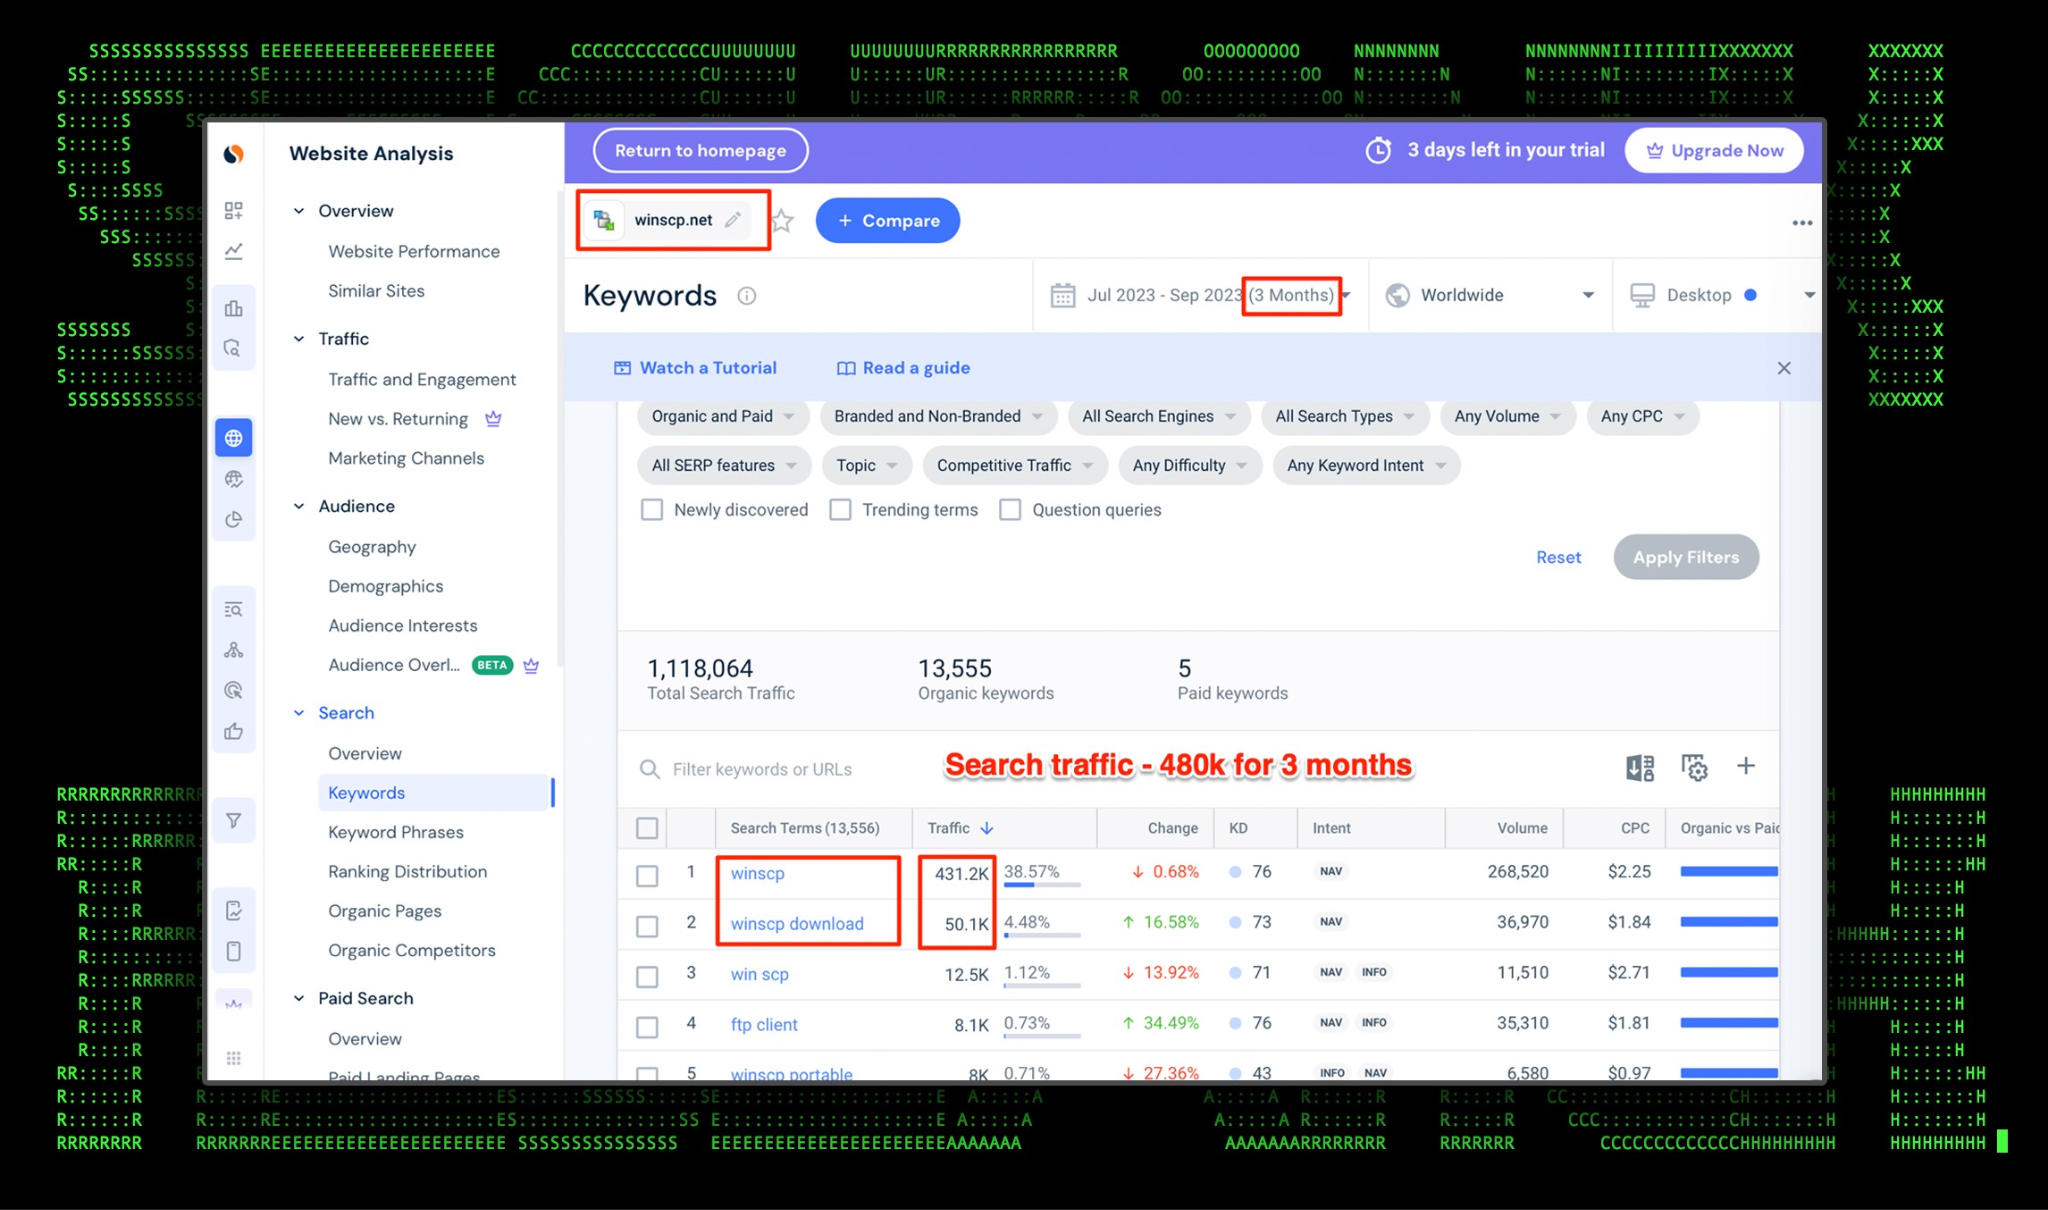
Киберпреступники пытаются манипулировать поисковой выдачей и рекламными объявлениями в Google, чтобы доставить вредоносную программу пользователям, пытающимся скачать клиент протоколов SFTP и SCP для Windows, — WinSCP.

Исследователи из компании Securonix назвали новую кампанию злоумышленников «SEO#LURKER». В отчёте специалисты объясняют:

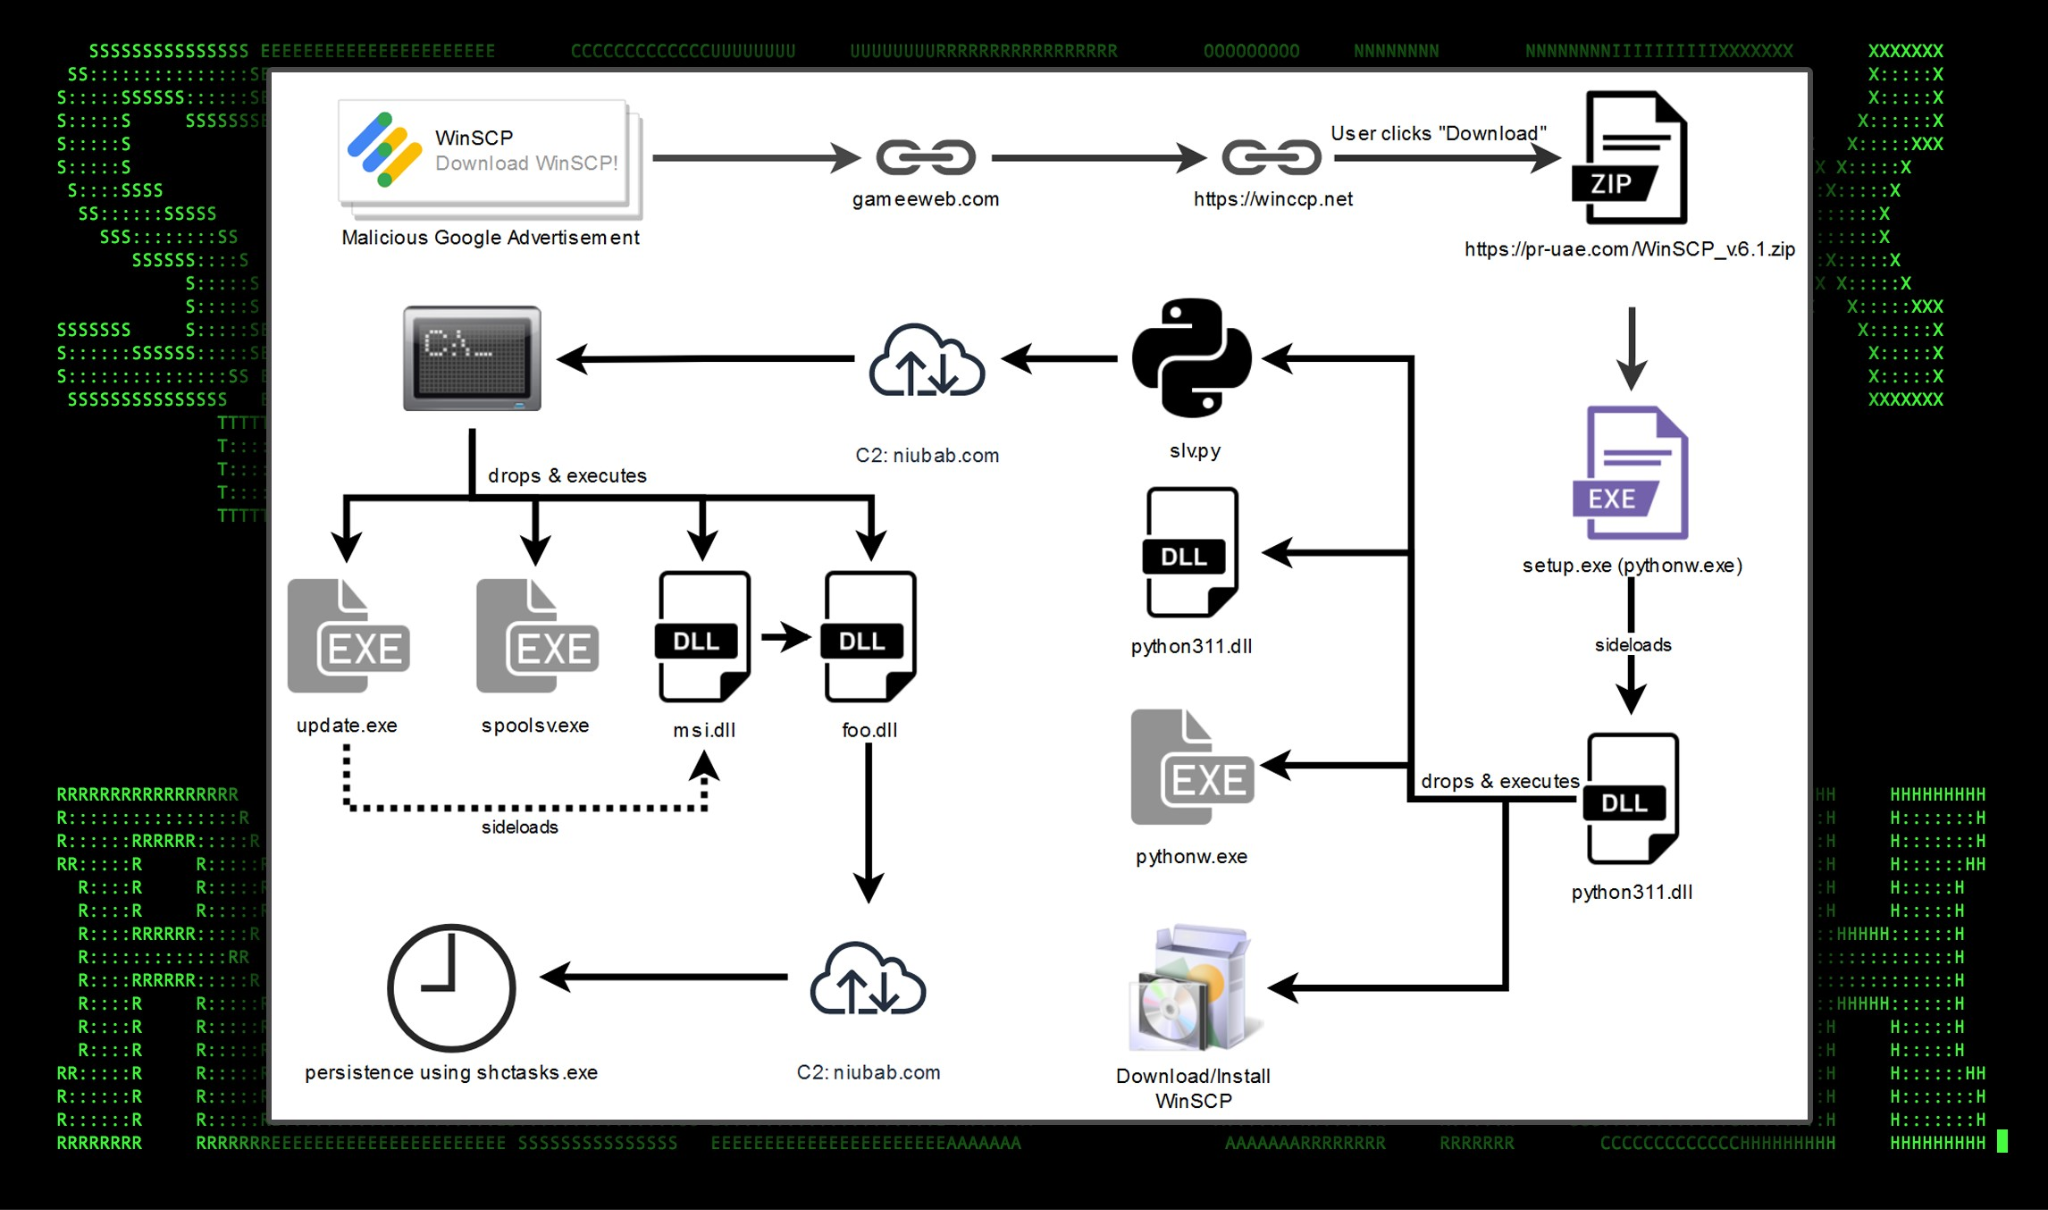
«Реклама киберпреступников отправляет пользователей на скомпрометированный WordPress-сайт — gameeweb[.]com, после чего происходит редирект на следующий фишинговый ресурс».

Есть мнение, что атакующие задействовали механизм Google Dynamic Search Ads (DSAs), который автоматически генерирует рекламу на основе контента сайта.


В конечном счёте жертву отправляют на winccp[.]net, замаскированный под официальный веб-сайт WinSCP. Там происходит загрузка вредоносной программы, похищающей данные пользователя.

Чтобы посетитель получил вредонос, его заголовок должен соответствовать. Если же хедер некорректен, посетителя отправляют смотреть знаменитый клип-мем Рика Эстли — так называемый Рикроллинг.

Конечный пейлоад извлекается из ZIP-архива «WinSCP_v.6.1.zip», после запуска которого происходит подмена библиотеки на злонамеренную python311.dll. Сама DLL отвечает за загрузку легитимного инсталлятора WinSCP и скрытую установку Python-скриптов «slv.py» и «wo15.py».

Оба упомянутых скрипта открывают соединение с командным сервером в фоне и получают инструкции от атакующего.

Подпишитесь на новости

Поддельные инструменты для запуска игр PS5 заражают компьютер вредоносом

На GitHub обнаружили поддельные репозитории, выдающие себя за инструменты запуска игр PlayStation 5 на компьютерах. Вместо игрового эксперимента пользователю предлагают многоступенчатое заражение с отключением части антивирусной проверки.

О кампании специалисты NordVPN рассказали Tom’s Hardware, передав изданию результаты исследования. Злоумышленники используют названия AnyPS5 и Kyttyps5.

Посетителю предлагают ZIP-архив с исполняемым файлом Windows. После запуска загрузчик проверяет окружение: объём памяти, признаки виртуальной машины или облачного сервера, наличие физической видеокарты. При подозрении на исследовательскую среду он прекращает работу.

На подходящем компьютере программа добавляет исключения в Microsoft Defender, затем расшифровывает и запускает основную нагрузку. Исследователи предполагают, что это инфостилер для кражи паролей и других конфиденциальных данных. Точное семейство не названо.

В цепочке также обнаружен скрипт удаления файлов, срабатывающий примерно через две минуты. Но удаление компонентов не означает, что заражение невозможно обнаружить.

Перед запуском подобных утилит стоит проверять владельца репозитория и происхождение загрузок. Если подозрительный файл уже запускался, исследователи рекомендуют отключить компьютер от сети, проверить его антивирусом и сменить пароли с другого устройства.

RSS: Новости на портале Anti-Malware.ru