



Появилась Windows-версия вайпера BiBi, затирающая файлы в C:\Users

Появилась Windows-версия вайпера BiBi, затирающая файлы в C:\Users

Появилась Windows-версия вайпера BiBi, затирающая файлы в C:\Users

На ландшафте киберугроз появилась Windows-версия печально известного вредоноса BiBi, который ранее использовался в атаках на Linux. Это классический пример вайпера — деструктивной программы, уничтожающей данные и систему жертвы.

Специалисты BlackBerry назвали новую версию BiBi-Windows Wiper. По словам исследователей, его Linux-версия ранее использовалась в атаках на Израиль, за которыми якобы стоял ХАМАС.

«Появление Windows-версии вайпера даёт нам понять, что автор продолжает развивать свою разработку. Судя по всему, его задача — расширить возможности для атак на разные платформы», — пишут эксперты в отчёте.

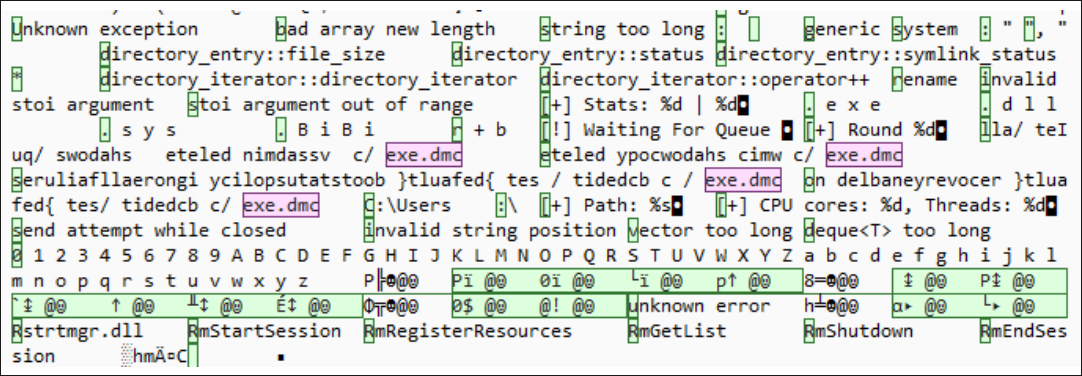
ESET называет стоящего за вайпером киберпреступника (или группу киберпреступников) BiBiGun и отмечает, что Windows-вариант — bibi.exe — рекурсивно перезаписывает мусором данные в директории  C:\Users, добавляя расширение .BiBi к именам файлов.

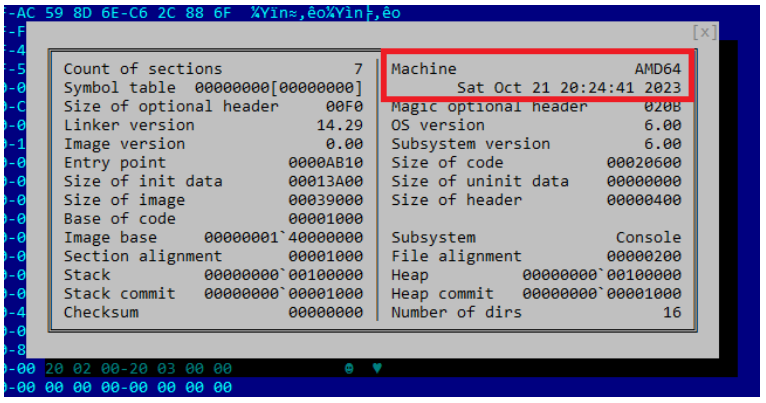
Попавший в руки исследователей образец BiBi-Windows Wiper был скомпилирован 21 октября 2023 года. Точный метод доставки вредоноса в систему пока неизвестен.


При этом вайпер пытается добраться не только до файлов с расширениями .exe, .dll и .sys, но и удалить теневые копии, чтобы жертва не смогла восстановить утерянное.


«BiBi-Windows Wiper пытается выполнить деструктивные действия как можно быстрее, для чего зловред запускает 12 потоков, использующих восемь ядер процессора», — подчёркивают в BlackBerry.

Подпишитесь на новости

ТризТех запатентовала алгоритм классификации трафика для PT NGFW

Компания «ТризТех» получила патент на способ классификации сетевого трафика, который используется в PT NGFW. По словам разработчика, технология помогает сохранять производительность межсетевого экрана при росте числа правил и усложнении политик безопасности.

Задача непростая: каждую сетевую сессию нужно сопоставить с правилами по IP-адресам, портам, протоколам, URL-категориям и пользователям.

Чем больше условий, тем больше работы у процессора. Просто добавлять вычислительные мощности — далеко не единственный выход.

Запатентованный подход позволяет отказаться от последовательного перебора большого количества правил. Для разных признаков создаются отдельные поисковые индексы, а результаты представляются битовыми масками. Затем система объединяет их побитовыми операциями и выбирает подходящее правило с наивысшим приоритетом.

Архитектура также оптимизирована под векторные инструкции, обработку групп данных параллельно. По словам руководителя разработки Алексея Дядина, это снижает вычислительную нагрузку и повышает пропускную способность PT NGFW.

Есть и нюанс: сведения о сессии приходят постепенно. Адреса и порты известны рано, а прикладной протокол или категория URL могут определиться позднее. Если информации недостаточно, система сохраняет контекст и ждёт недостающих данных, избегая ненужных повторных вычислений.

Конкретных результатов сравнительных тестов в сообщении нет: патент фиксирует технический подход, а производительность оценивается на практике. «ТризТех» планирует патентовать и другие разработки для PT NGFW.

RSS: Новости на портале Anti-Malware.ru