



Signal запустил тестирование юзернеймов, скрывающих номер телефона

Signal запустил тестирование юзернеймов, скрывающих номер телефона

Signal запустил тестирование юзернеймов, скрывающих номер телефона

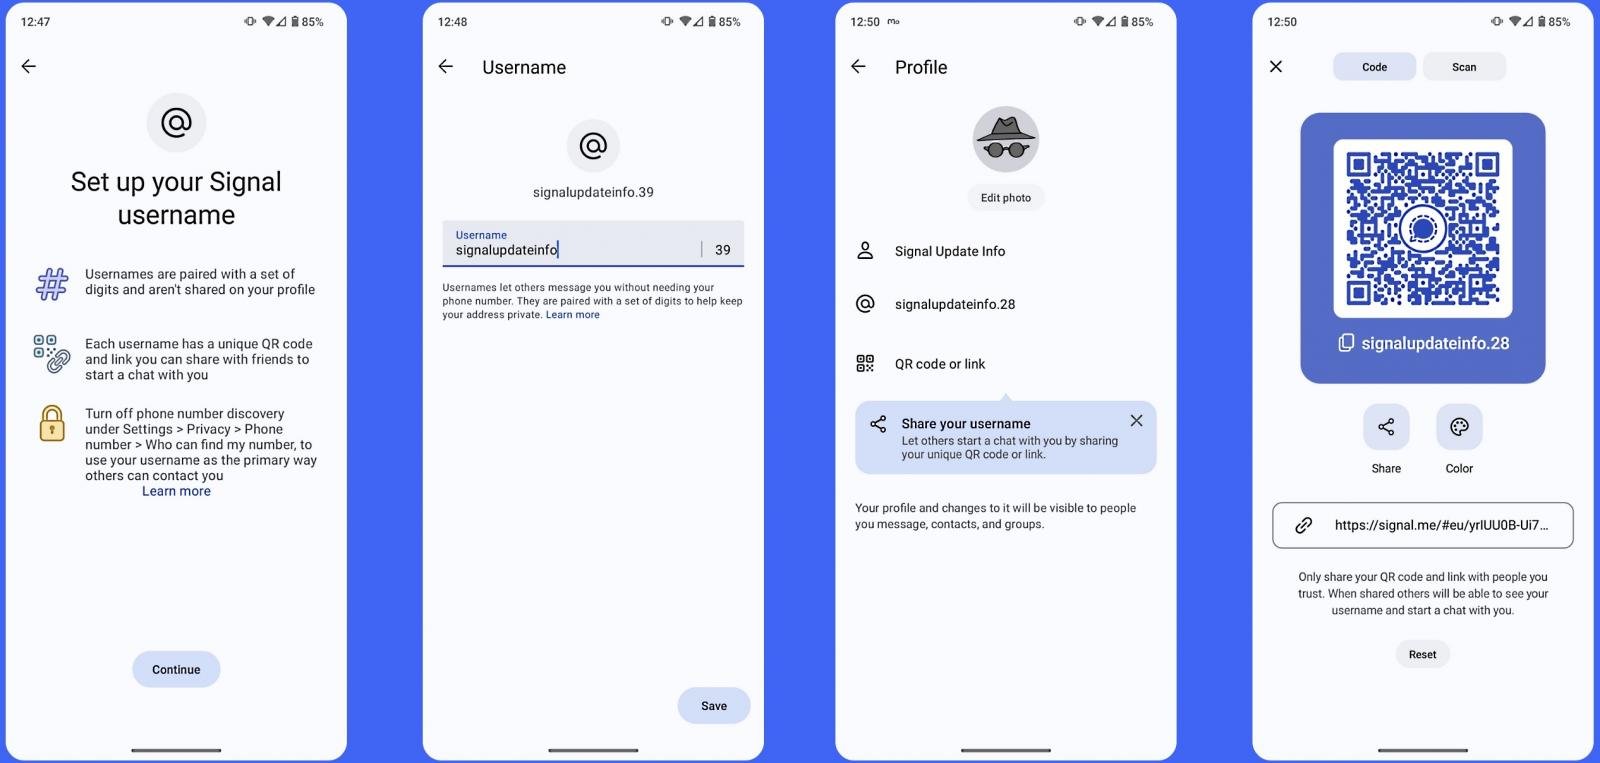
Разработчики Signal тестируют публичные юзернеймы, которые позволят пользователям скрывать привязанные к аккаунтам телефонные номера. Новая функциональность поможет повысить конфиденциальность при общении в мессенджере.

Джим О’Лири, один из руководителей отдела разработки в Signal, сообщил, что в настоящее время нововведение проходит внутреннее тестирование, выделенное в отдельную от стабильного канала ветку.

«Программу тестирования можно сравнить с параллельной вселенной Signal: вам потребуется установить и запустить новую сборку мессенджера, а также зарегистрировать новый аккаунт, чтобы попробовать готовящиеся к выходу функции», — пишет О’Лири.

«Более того, вы сможете общаться только с теми, кто также зарегистрировался в программе тестирования. Никаких гарантий стабильной работы на данном этапе, само собой, нет. Стоит учитывать, что пуш-уведомления вряд ли будут работать».

После установки тестового билда и регистрации новой учётной записи вам нужно будет пройти в настройки Signal, зайти в пункт Privacy > Phone Number и там настроить новую функциональность.

Разработчики призывают попробовать не только создание публичных имён пользователей, но и их расшаривание ссылкой. У каждого юзернейма есть уникальный QR-код и URL, которыми вы можете поделиться со знакомыми.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru