



Локатор от Apple можно использовать для передачи украденных паролей

Локатор от Apple можно использовать для передачи украденных паролей

Локатор от Apple можно использовать для передачи украденных паролей

Злоумышленники могут использовать сервис для поиска устройств «Локатор» («Find My») от Apple для незаметной передачи конфиденциальной информации, похищенной кейлогерами, которые могут быть установлены в сторонние клавиатуры.

Сеть «Локатор» и соответствующее приложение используется для поиска «яблочных» устройств, которые владелец мог забыть в общественном месте. «Локатор» поможет найти iPhone, iPad, macOS-компьютеров, Apple Watch, AirPod и Apple Tag.

Для корректного функционирования сервису необходимы данные GPS и Bluetooth, которые собираются с миллионов устройств Apple. Именно так пользователи могут отследить даже те девайсы, которые отключены от Сети.

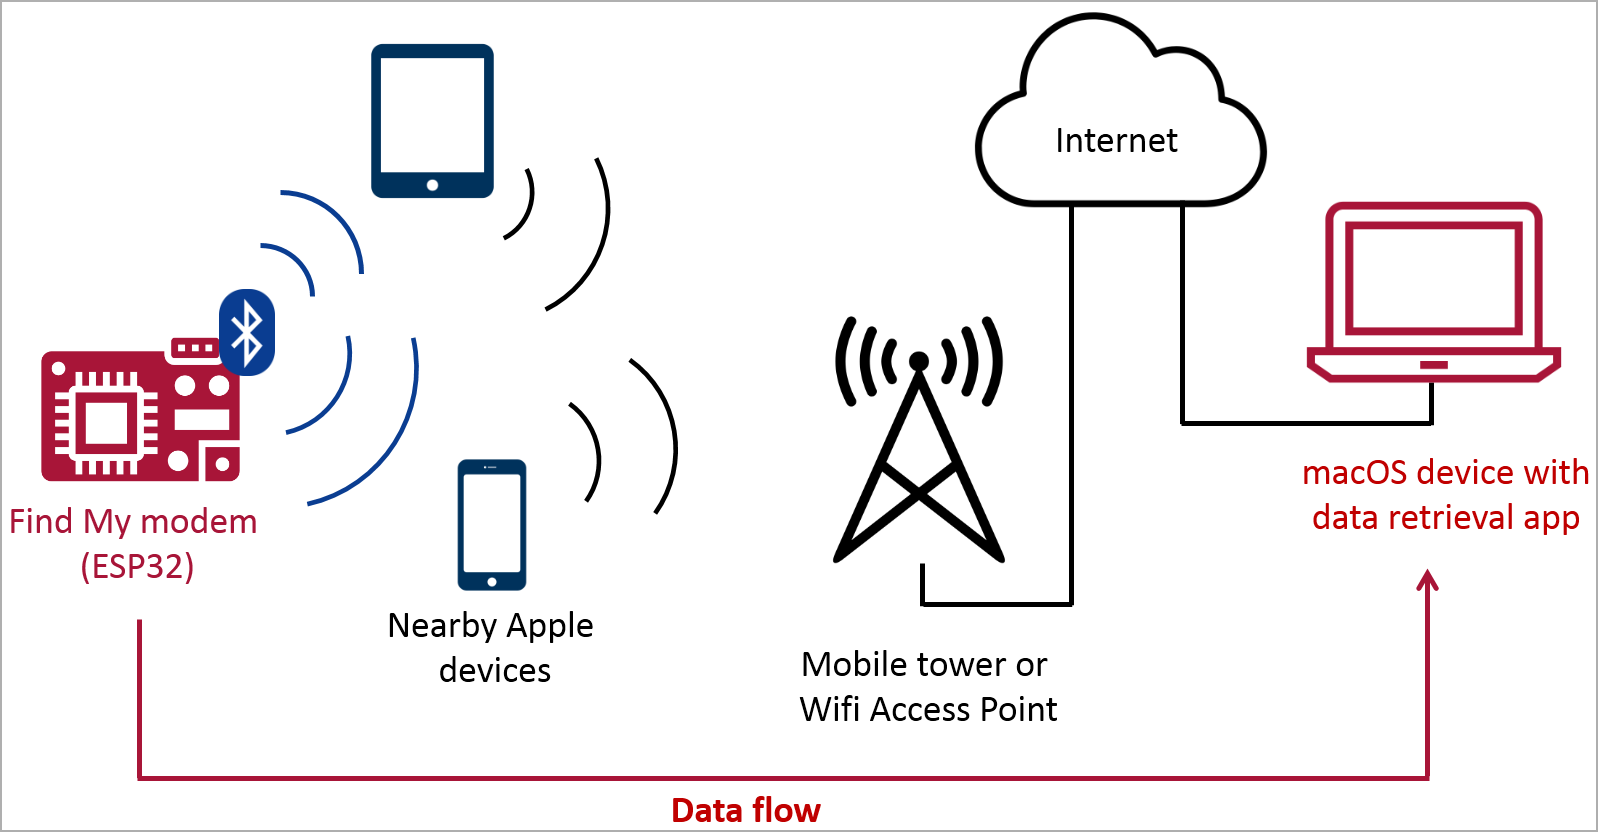
Утерянные устройства постоянно отправляют сигналы Bluetooth, перехватываемые находящимися рядом Apple-девайсами. Последние потом обезличенно отправляют геолокацию через сеть «Локатора».

Первой на возможность передачи произвольных данных с помощью «Локатора» обратила внимание команда исследователей из Positive Security. Два года назад специалисты даже опубликовали на GitHub PoC-утилиту «Send My». Считалось, что Apple с тех пор устранила проблему, однако на деле всё оказалось несколько сложнее.

Немецкие эксперты, выводы которых публикует Heise, разработали демонстрационный эксплойт в аппаратном виде. Специальное устройство должно продемонстрировать всем риски сети «Локатор».

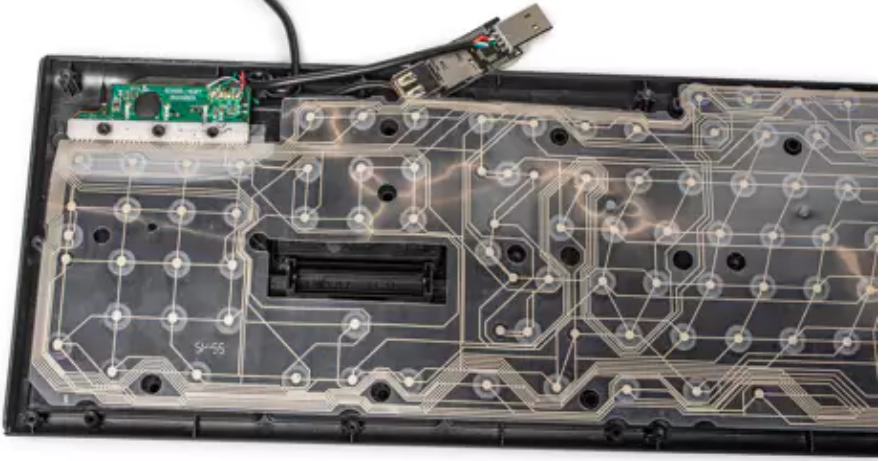
Фактически исследователи интегрировали кейлогер с Bluetooth-передатчиком ESP32 в USB-клавиатуру, чтобы показать запись вводимых паролей и их последующую передачу по Bluetooth через «Локатор».


Передача данных по Bluetooth считается более незаметной, а «Локатор» в этом случае выступает отличным прикрытием для условных злоумышленников. Причём необязательно даже использовать AirTag или поддерживаемый чип, так как «яблочные» девайсы будут отвечать на любое Bluetooth-сообщение.


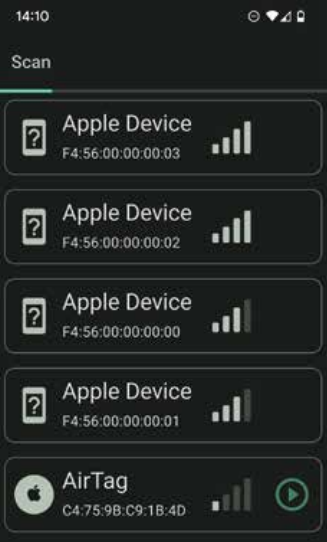
Отправителю придётся создать множество слегка отличающихся открытых ключей шифрования, которые будут имитировать определённое количество AirTag. Произвольные данные они будут шифровать в ключи и присваивать конкретные биты выделенным частям ключей.

Стоимость всей этой затеи, по словам специалистов, будет составлять около 50 долларов (4618 по текущему курсу).


Скорость передачи данных составила 26 символов в секунду.

Подпишитесь на новости

Google Chrome сам перезапустится для обновления, когда вы отойдёте за кофе

Google готовит для Chrome функцию отложенного перезапуска, которая позволит установить обновление без внезапного закрытия браузера в самый неподходящий момент. Корпорация добра уже добавила варианты перезапуска, напоминания, визуальные индикаторы и сбор технической статистики. До стабильной версии Chrome новинка пока не добралась.

На разработку указывают изменения в коде Chromium, объединённые темой queued-restarts.

После загрузки обновления браузер сможет предложить два варианта: перезапуститься немедленно или дождаться, когда пользователь отойдёт от компьютера. Во втором случае Chrome выждет примерно пять минут бездействия и только затем попробует закрыться и запуститься заново.


Перезапуск отменят, если Chrome скачивает файл, воспроизводит аудио или видео, записывает экран либо использует камеру. То есть сериал, видеозвонок и загрузка архива теоретически переживут обновление.

О запланированном перезапуске сообщат всплывающее уведомление и индикатор в меню приложения с надписью «Запланированное обновление». Напоминания могут появляться при открытии новой вкладки, чтобы Chrome не лез со своими апдейтами посреди работы.

Правда, название Scheduled Restart звучит пока солиднее самой функции. Выбрать точное время, как в Windows Update, текущая реализация не позволяет: браузер ориентируется прежде всего на отсутствие активности.

Google ранее обещала искать менее раздражающие способы перезапуска Chrome ради обновлений. Когда функция появится у всех — неизвестно.

RSS: Новости на портале Anti-Malware.ru