



Обнаружен сервис проверки номеров телефонов на привязку к банковским счетам

Обнаружен сервис проверки номеров телефонов на привязку к банковским счетам

Обнаружен сервис проверки номеров телефонов на привязку к банковским счетам

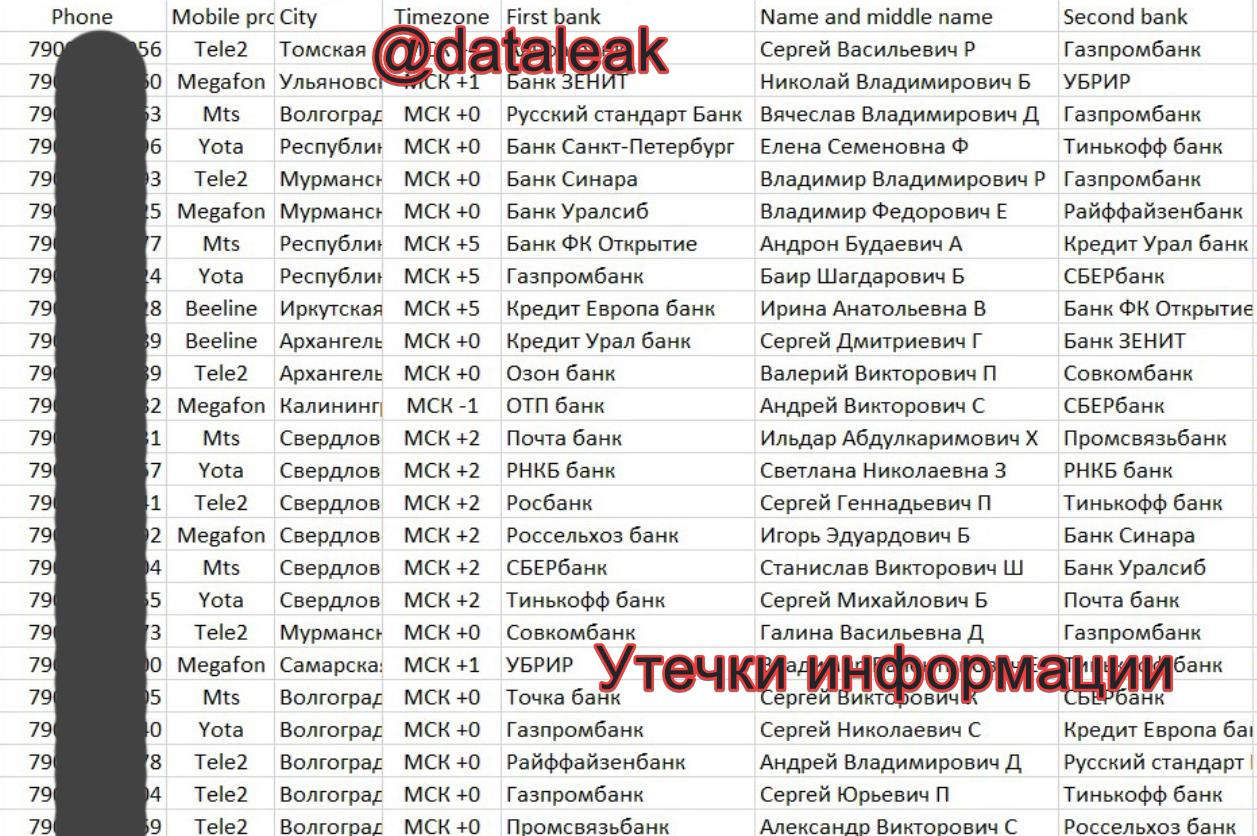
На одном из теневых форумов продают услугу проверки баз телефонов через систему быстрых платежей. Результаты позволяют выявить наличие счетов в банках, подключенных к СБП.

Продавец взимает $150 за 10 тыс. номеров. Судя по образцам, опубликованным в телеграм-канале «Утечки информации», чекер по номеру телефона возвращает название банка (банков), имя, отчество и первую букву фамилии.


Таким образом, злоумышленники, собравшие или купившие базу данных владельцев телефонов, смогут обогатить ее, добавив финансовую информацию. Подобное подспорье расширяет возможности для реализации мошеннических схем.

Так, например, обманщики смогут проводить обзвоны от имени банков, предлагая подтвердить запрос на смену номера, якобы поступивший из личного кабинета или приложения, и заодно раскрыть конфиденциальную информацию. Согласно статистике Kaspersky, в период с января по март 2023 года число жалоб на подобный развод возросло на 43%.

Мошенники также смогут повысить эффективность сценария сбора конфиденциальных данных, который в качество элемента социальной инженерии использует угрозу блокировки некоего единого счета в Банке России. Такие звонки можно адресовать только владельцам банковских счетов, среди которых наверняка найдутся несведущие и легковерные люди.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru