



Данные DNS раскрыли киберпреступный сервис сокращения ссылок

Данные DNS раскрыли киберпреступный сервис сокращения ссылок

Данные DNS раскрыли киберпреступный сервис сокращения ссылок

Киберпреступная группировка, которую отслеживают под именем Prolific Puma, предоставляла другим злоумышленникам сервис для сокращения ссылок. На протяжении четырёх лет Prolific Puma удавалось оставаться незамеченной.

По данным исследователей, менее чем за месяц кибергруппа зарегистрировала тысячи доменов, многие из которых были доменами верхнего уровня США (usTLD) и помогали реализовать фишинговые схемы, рассылать спам и распространять вредоносные программы.

Специалисты Infoblox впервые зафиксировали активность Prolific Puma около полугода назад. Сначала экспертам попались домены, сгенерированные при помощи RDGA (registered domain generation algorithm) и задействованные для сервиса сокращения URL.

Исследователи смогли отследить вредоносную сетевую активность, которая, как выяснилось, использовала usTLD. Из-за принципа работы сервисов сокращения ссылок Infoblox смогла отследить сами короткие URL, но не целевые веб-страницы.

«В конце концов нам удалось ухватиться за несколько коротких ссылок, которые выводили нас на конечные страницы. Это оказались фишинговые и скамерские сайты», — пишут специалисты.

Кстати, лишь ряд ссылок ввёл прямо на страницу, другие — осуществляли множество редиректов. Более того, в отдельных случаях через такой URL пользователь попадал на CAPTCHA.

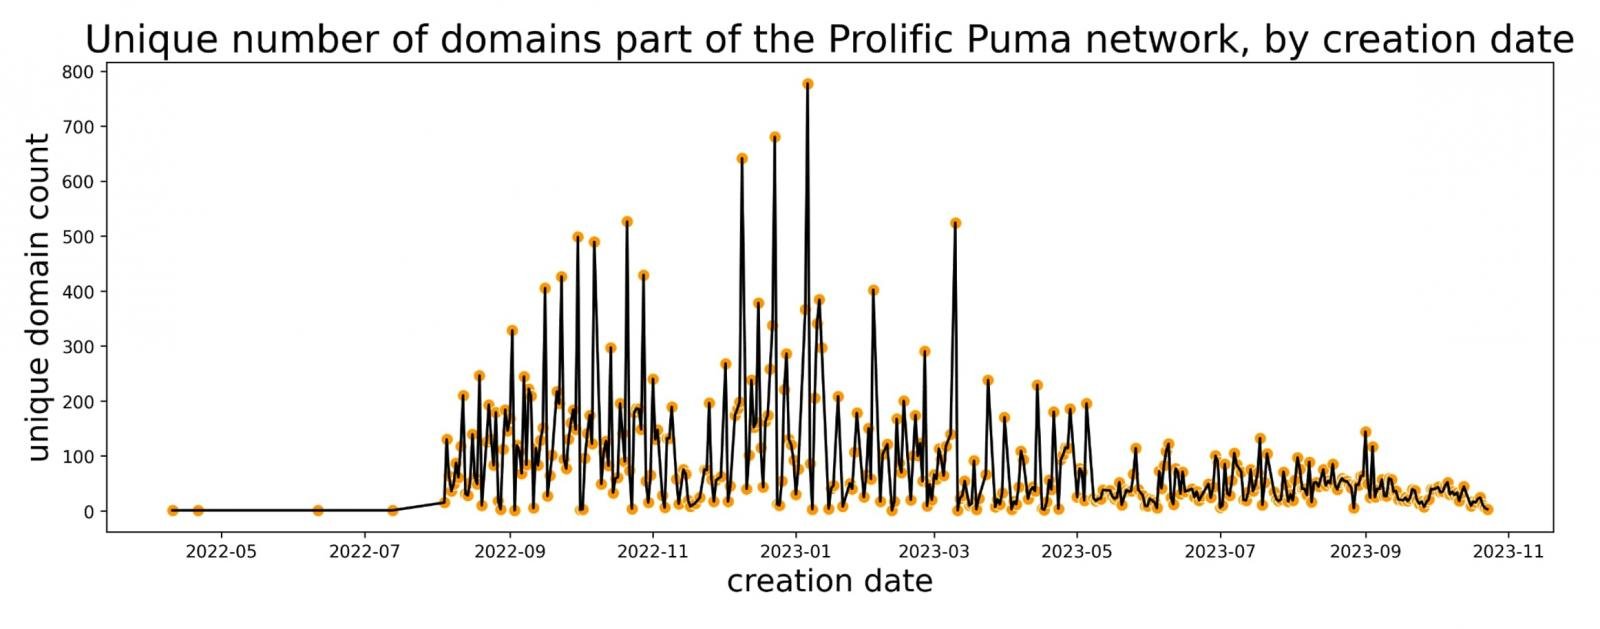
Именно такой разброс подходов навёл исследователей на мысль о том, что сервис сокращения ссылок используют разные киберпреступники. С апреля 2022 года Prolific Puma удалось зарегистрировать около 75 тысяч уникальных доменов.


Как правило, эти домены — буквенно-цифровые и псевдослучайные, а также различаются по размеру:

TLD us link info com cc me
Domains vf8[.]us
2ug[.]us
z3w[.]us
yw9[.]us
8tm[.]us
cewm[.]link
wrzt[.]link
hhqm[.]link
ezqz[.]link
zyke[.]link
uelr[.]info
ldka[.]info
fbvn[.]info
baew[.]info
shpw[.]info
kfwpr[.]com
trqrh[.]com
nhcux[.]com
khrig[.]com
dvcgg[.]com
jlza[.]cc
hpko[.]cc
ddkn[.]cc
mpsi[.]cc
wkby[.]cc
scob[.]me
xnxk[.]me
zoru[.]me
mjzo[.]me
ouzp[.]me


На видео ниже можно посмотреть сервис Prolific Puma в действии:

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru