



Злоумышленники проносят троян SeroXen в NuGet-пакетах

Злоумышленники проносят троян SeroXen в NuGet-пакетах

Злоумышленники проносят троян SeroXen в NuGet-пакетах

Исследователи в области кибербезопасности из компании ReversingLabs наткнулись на новый набор вредоносных пакетов, опубликованных в менеджере NuGet с открытым исходным кодом.

Специалисты считают, что эти хорошо скоординированные атаки идут с начала августа 2023-го и распространяют троян SeroXen, открывающий операторам удалённый доступ к скомпрометированному устройству.

«Киберпреступники действуют достаточно настойчиво, пытаясь протащить вредонос в репозиторий NuGet. При этом они с завидным упорством публикуют новые злонамеренные пакеты», — пишет в отчёте Карло Занки, один из экспертов ReversingLabs.

Вот имена некоторых из таких пакетов:

  • Pathoschild.Stardew.Mod.Build.Config
  • KucoinExchange.Net
  • Kraken.Exchange
  • DiscordsRpc
  • SolanaWallet
  • Monero
  • Modern.Winform.UI
  • MinecraftPocket.Server
  • IAmRoot
  • ZendeskApi.Client.V2
  • Betalgo.Open.AI
  • Forge.Open.AI
  • Pathoschild.Stardew.Mod.BuildConfig
  • CData.NetSuite.Net.Framework
  • CData.Salesforce.Net.Framework
  • CData.Snowflake.API

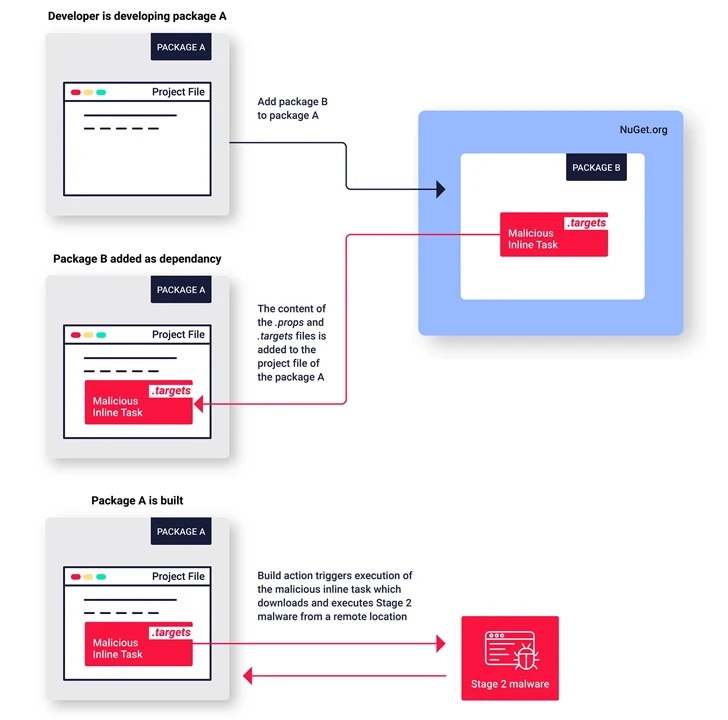
Как видно, злоумышленники пытаются имитировать популярные пакеты и задействуют функцию интеграции MSBuild для помещения вредоносного кода, а также функцию встроенных задач MSBuild для его выполнения.


Занки отметил, что это первая группировка, помещающая вредонос в NuGet с помощью вышеупомянутых функциональных возможностей.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru