



Telegram до сих пор сливает ваш реальный IP-адрес контактам

Telegram до сих пор сливает ваш реальный IP-адрес контактам

Telegram до сих пор сливает ваш реальный IP-адрес контактам

Специалисты утверждают, что популярный мессенджер Telegram продолжает сливать IP-адреса пользователей. Для эксплуатации этой лазейки условному злоумышленнику достаточно добавиться в контакты жертвы и заставить её принять входящий вызов.

О возможной утечке IP-адреса рассказал Денис Симонов, исследователь в области кибербезопасности, также известный под онлайн-псевдонимом n0a.

Более того, Симонов даже написал специальный инструмент, демонстрирующий эксплуатацию бреши в Telegram. Изданию TechCrunch удалось подтвердить наличие проблемы: журналисты добавили Симонова в список контактов нового аккаунта и приняли от него входящий вызов.

В результате n0a сразу после звонка предоставил сотрудникам TechCrunch их реальный IP-адрес. Странно, что разработчики мессенджера, учитывая его пользовательскую базу, не устранили этот недочёт, ведь ранее эксперты уже поднимали вопрос защищённости пользователей Telegram.

Причина «слива» IP-адреса заключается в настройках мессенджера по умолчанию: он открывает P2P-соединение между собеседниками «для лучшего качества связи».

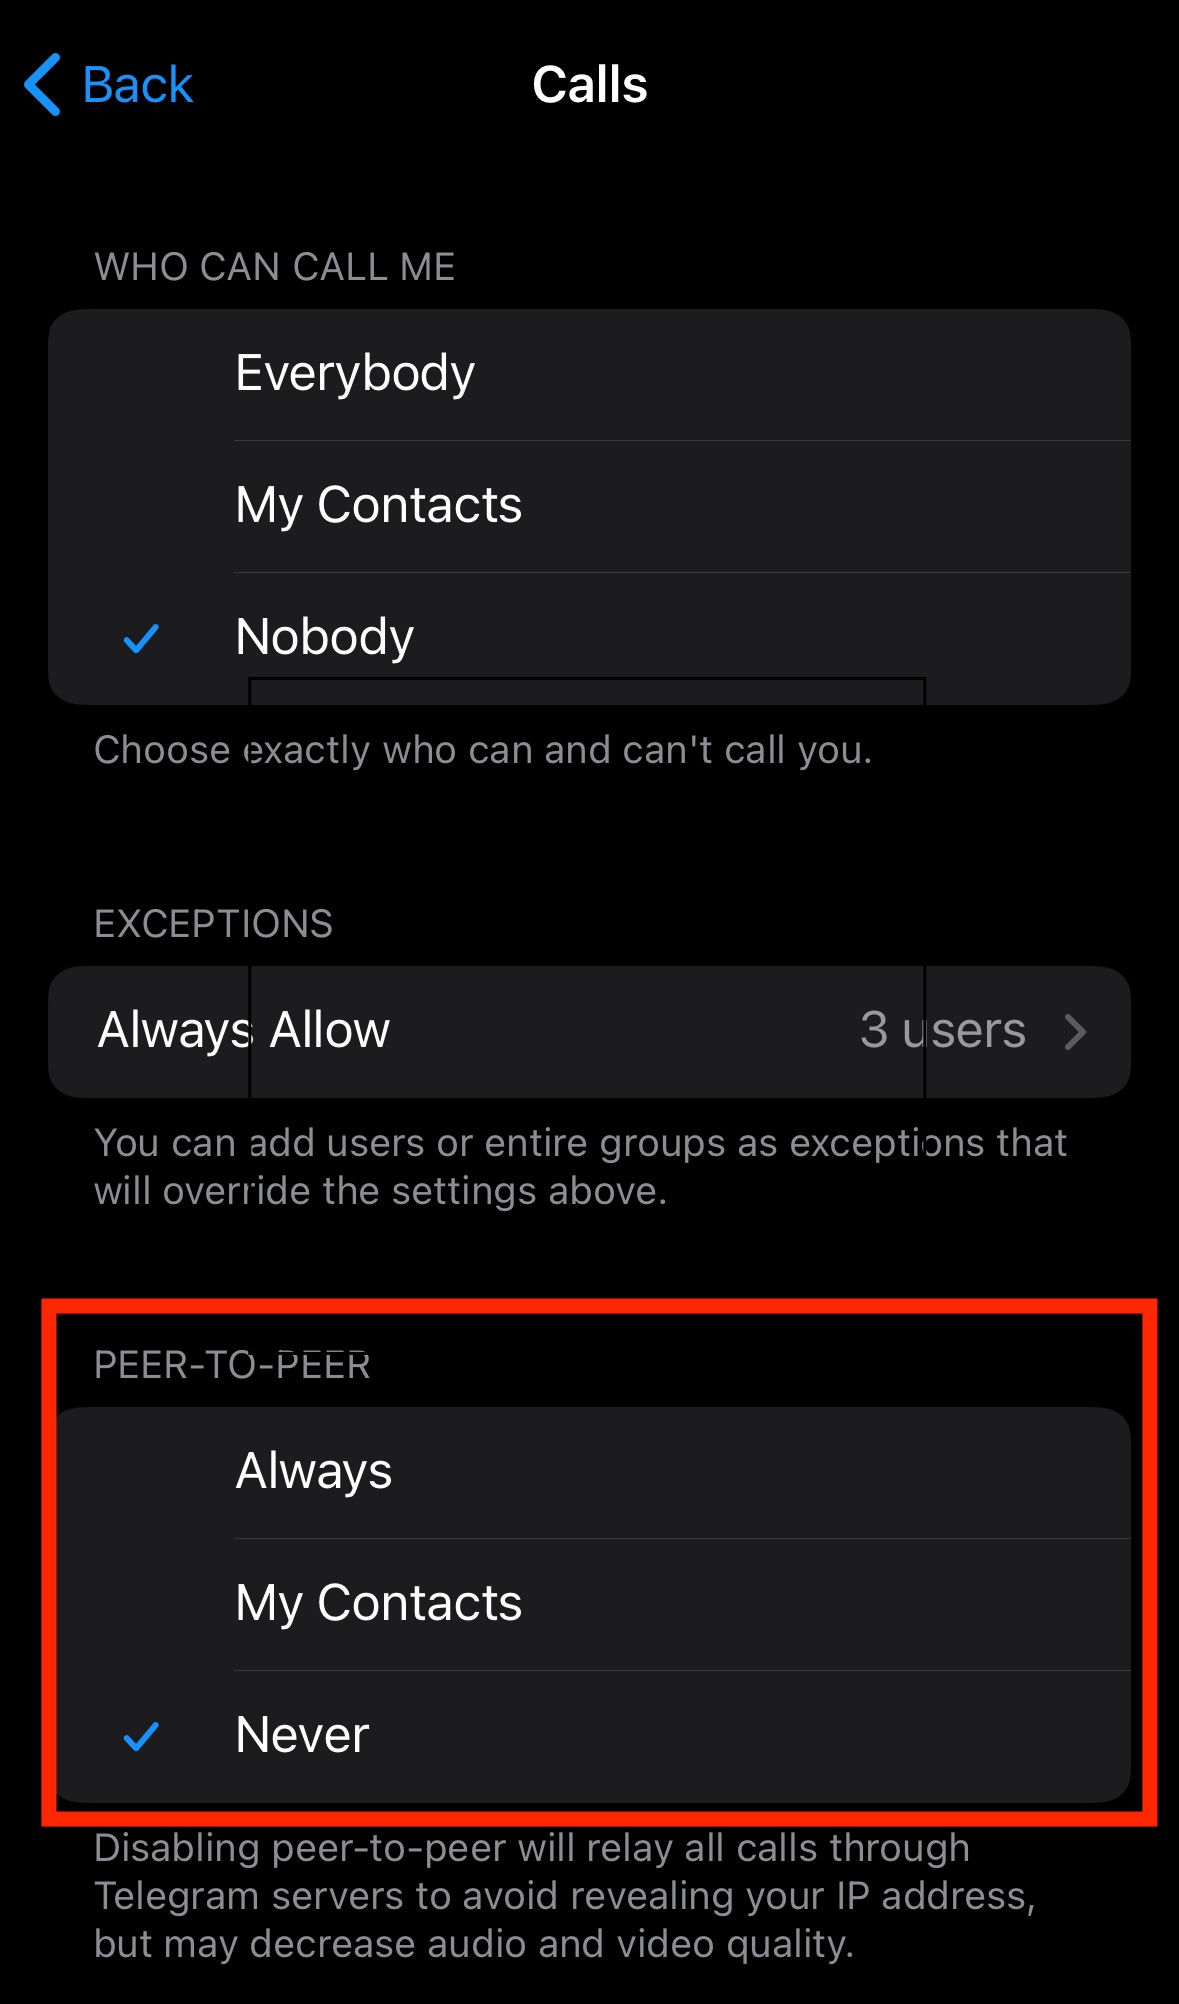
Чтобы защититься от такого, можно в настройках приватности и безопасности найти пункт «Звонки» и поставить в разделе «Peer-to-Peer» — «Никогда».

Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru