



Аккаунты в Steam защитят СМС-верификацией после волны кибератак

Аккаунты в Steam защитят СМС-верификацией после волны кибератак

Аккаунты в Steam защитят СМС-верификацией после волны кибератак

Компания Valve решила усилить меры защиты аккаунтов разработчиков видеоигр, публикующих свои проекты на площадке Steam. Одним из нововведений станет СМС-верификация с доставкой короткого одноразового кода на телефон.

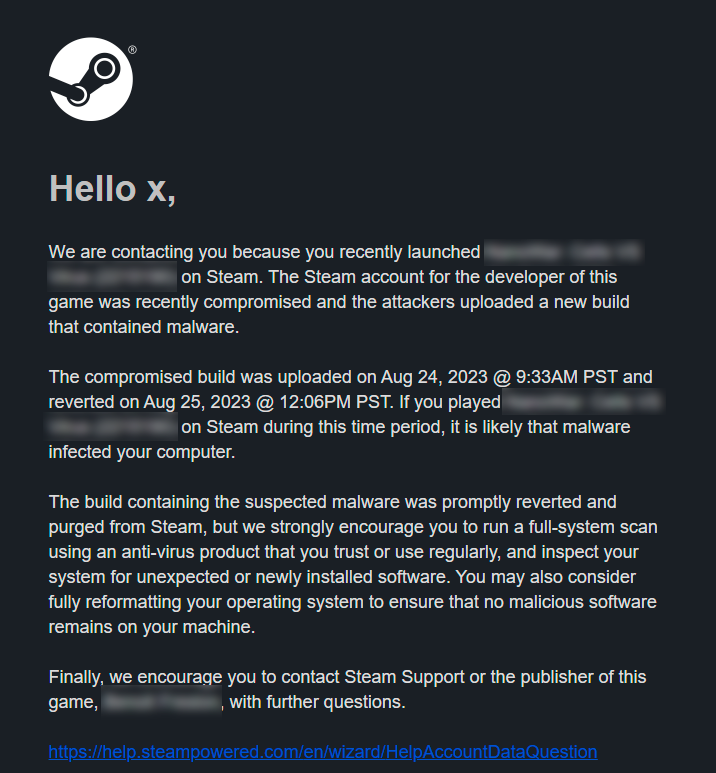
На дополнительный защитный слой Valve решилась после недавней активности киберпреступников, в ходе которой они подсовывали геймерам вредоносные обновления с помощью скомпрометированных аккаунтов.

Речь идёт о волне атак на учётные записи Steamworks, которую зафиксировали в конце августа и начале сентября 2023 года. Steamworks предоставляет девелоперам набор инструментов для публикации и распространения своих игр.

По словам Valve, атаки затронули не более нескольких сотен пользователей, которых компания отдельно уведомила о киберинциденте:


Дополнительная мера защиты в виде СМС-верификации вступит в силу 24 октября 2023 года. Перед публикацией обновления разработчик должен будет пройти её. Та же проверка будет ждать, если вы попытаетесь добавить пользователей в группу Steamworks (ранее была верификация только по имейл).

«Владельцам аккаунтов Steamworks придётся привязать телефонные номера, чтобы системы Steam смогли отправить текстовые сообщения с проверочным кодом», — пишет Valve в уведомлении.

«Эти правила будут касаться учётных записей, которые хотят добавить новых пользователей».

Для тех, кто юзает SetAppBuildLive, Steam обновит этот API, добавив специальный идентификатор steamID, который также будет использоваться для верификации.

Ряд экспертов указали на несостоятельность СМС-верификации в том случае, если устройство разработчика было заражено вредоносной программой, перехватывающей данные. В этом случае для операторов такого вредоноса не составит труда получить проверочные коды.

Подпишитесь на новости

Android 17 запретит приложениям внезапно орать в фоне

Google решила покончить с одной из самых мерзких мобильных неожиданностей: когда давно свёрнутое приложение или забытая вкладка браузера внезапно начинает воспроизводить звук. В Android 17 для этого появился системный механизм Background Audio Hardening.

Теперь приложение сможет включать аудио, запрашивать аудиофокус и менять громкость только при видимом на экране интерфейсе либо при корректно запущенной foreground-службе.

Ограничение действует на все приложения в Android 17, даже если они пока не адаптированы под API 37.

Если программа попытается шуметь из неподходящего фонового состояния, система просто проигнорирует её запрос. Воспроизведение и изменение громкости будут заблокированы без ошибки или падения приложения, а запрос аудиофокуса завершится отказом.

Как объясняет Google, нововведение должно остановить случайный запуск звука. Например, приложение могло зависнуть из-за проблем с сетью, быть заморожено системой, а затем очнуться через несколько часов и внезапно продолжить воспроизведение. Другой сценарий — потерянная медиасессия, которая продолжает жить уже без видимого интерфейса и понятной кнопки остановки.

Изменение работает на уровне всей операционной системы, поэтому это не специальное лекарство для Chrome, YouTube или сайтов с наглым автовоспроизведением. Под новые правила попадут браузеры, игры, медиаплееры и остальные приложения.

Побочный эффект тоже имеется. Программы, которым действительно нужно играть музыку или подкасты при выключенном экране, должны правильно использовать foreground-службу для медиавоспроизведения. Разработчикам с кривой реализацией придётся переписать код, иначе Android молча прикрутит им громкость.

Google также предусмотрела тестирование через ADB: защиту можно включить, отключить или перевести в жёсткий режим, при котором некорректные обращения к аудиоинтерфейсам вызывают явные ошибки.

RSS: Новости на портале Anti-Malware.ru