



Расширитель диапазона Wi-Fi D-Link допускает инъекцию команды и DoS-атаку

Расширитель диапазона Wi-Fi D-Link допускает инъекцию команды и DoS-атаку

Расширитель диапазона Wi-Fi D-Link допускает инъекцию команды и DoS-атаку

Популярная модель расширителя диапазона Wi-Fi — D-Link DAP-X1860 уязвима перед атаками, приводящими к отказу в обслуживании (DoS), а также к удалённой инъекции команд.

У D-Link DAP-X1860 есть тысячи отзывов на Amazon, устройство пользуется немалой популярностью. На официальном сайте D-Link расширитель диапазона Wi-Fi доступен для заказа.

Команда немецких исследователей выявила уязвимость, впоследствии получившую идентификатор CVE-2023-45208. Несмотря на постоянные попытки уведомить вендора о проблеме, реакции от D-Link, как и соответствующего патча, дождаться не удалось.

Корень бреши кроется в функциональности D-Link DAP-X1860, отвечающей за сетевое сканирование. Если точнее, устройство не может корректно парсить идентификаторы SSID, содержащие символ «‘» в имени, принимая эти имена за команды.

Дыра присутствует в функции parsing_xml_stasurvey библиотеки libcgifunc.so. Из-за неправильной обработки SSID условный злоумышленник может провести DoS-атаку или внедрить команду.

Для эксплуатации атакующему придётся создать точку Wi-Fi, чьё имя будет похоже на рядом расположенную легитимную сеть. Разница будет заключаться лишь в наличии символа «‘».

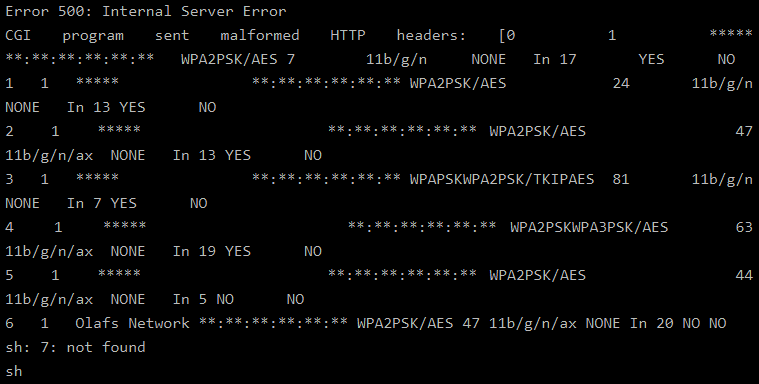
При попытке устройства подключиться к вредоносному SSID пользователь получит Error 500: Internal Server Error.


А если киберпреступник добавит SSID вторую секцию, которая уже будет содержать шелл-команды, разделённые «&&», D-Link DAP-X1860 будет вынужден выполнить эти команды.

К сожалению, расширитель диапазона Wi-Fi до сих пор уязвим, поскольку патча пока нет. Пользователям рекомендуют ограничить сетевое сканирование и выключать устройство, когда в его работе нет необходимости.

Подпишитесь на новости

Google Chrome сам перезапустится для обновления, когда вы отойдёте за кофе

Google готовит для Chrome функцию отложенного перезапуска, которая позволит установить обновление без внезапного закрытия браузера в самый неподходящий момент. Корпорация добра уже добавила варианты перезапуска, напоминания, визуальные индикаторы и сбор технической статистики. До стабильной версии Chrome новинка пока не добралась.

На разработку указывают изменения в коде Chromium, объединённые темой queued-restarts.

После загрузки обновления браузер сможет предложить два варианта: перезапуститься немедленно или дождаться, когда пользователь отойдёт от компьютера. Во втором случае Chrome выждет примерно пять минут бездействия и только затем попробует закрыться и запуститься заново.


Перезапуск отменят, если Chrome скачивает файл, воспроизводит аудио или видео, записывает экран либо использует камеру. То есть сериал, видеозвонок и загрузка архива теоретически переживут обновление.

О запланированном перезапуске сообщат всплывающее уведомление и индикатор в меню приложения с надписью «Запланированное обновление». Напоминания могут появляться при открытии новой вкладки, чтобы Chrome не лез со своими апдейтами посреди работы.

Правда, название Scheduled Restart звучит пока солиднее самой функции. Выбрать точное время, как в Windows Update, текущая реализация не позволяет: браузер ориентируется прежде всего на отсутствие активности.

Google ранее обещала искать менее раздражающие способы перезапуска Chrome ради обновлений. Когда функция появится у всех — неизвестно.

RSS: Новости на портале Anti-Malware.ru