



Вести с Positive Security Day: отгрузки PT NGFW 1.1 стартуют в ноябре

Вести с Positive Security Day: отгрузки PT NGFW 1.1 стартуют в ноябре

Вести с Positive Security Day: отгрузки PT NGFW 1.1 стартуют в ноябре

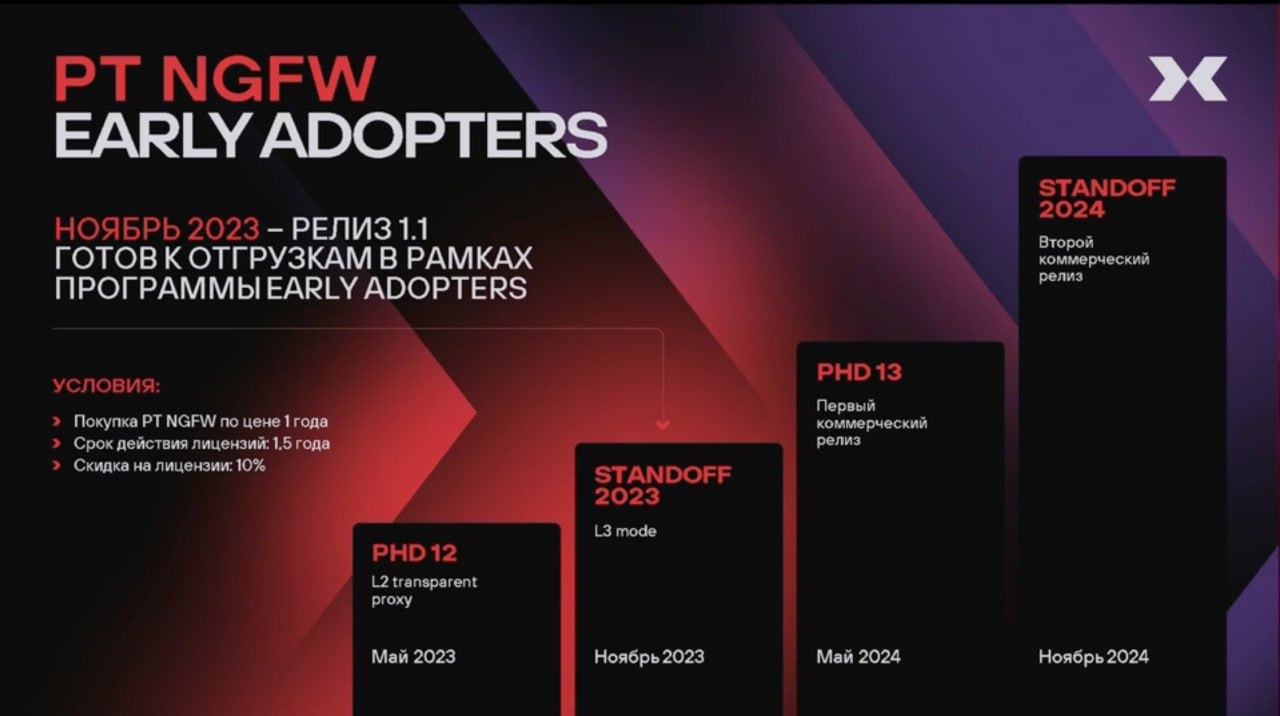
Сегодня, 9 октября, в ходе конференции Positive Security Day топ-менеджеры ИБ-компании рассказали о текущей стадии развития PT NGFW, а также о первых результатах использования метапродукта MaxPatrol 02.

Работы над межсетевым экраном нового поколения были запущены в Positive Technologies в прошлом году; ранняя версия была представлена на PHDays 12 в мае. Первые поставки в рамках программы Early Adopters, по словам управляющего директора Дениса Кораблева, должны начаться в следующем месяце. Предусмотрены скидка и подписка сразу на 1,5 года.


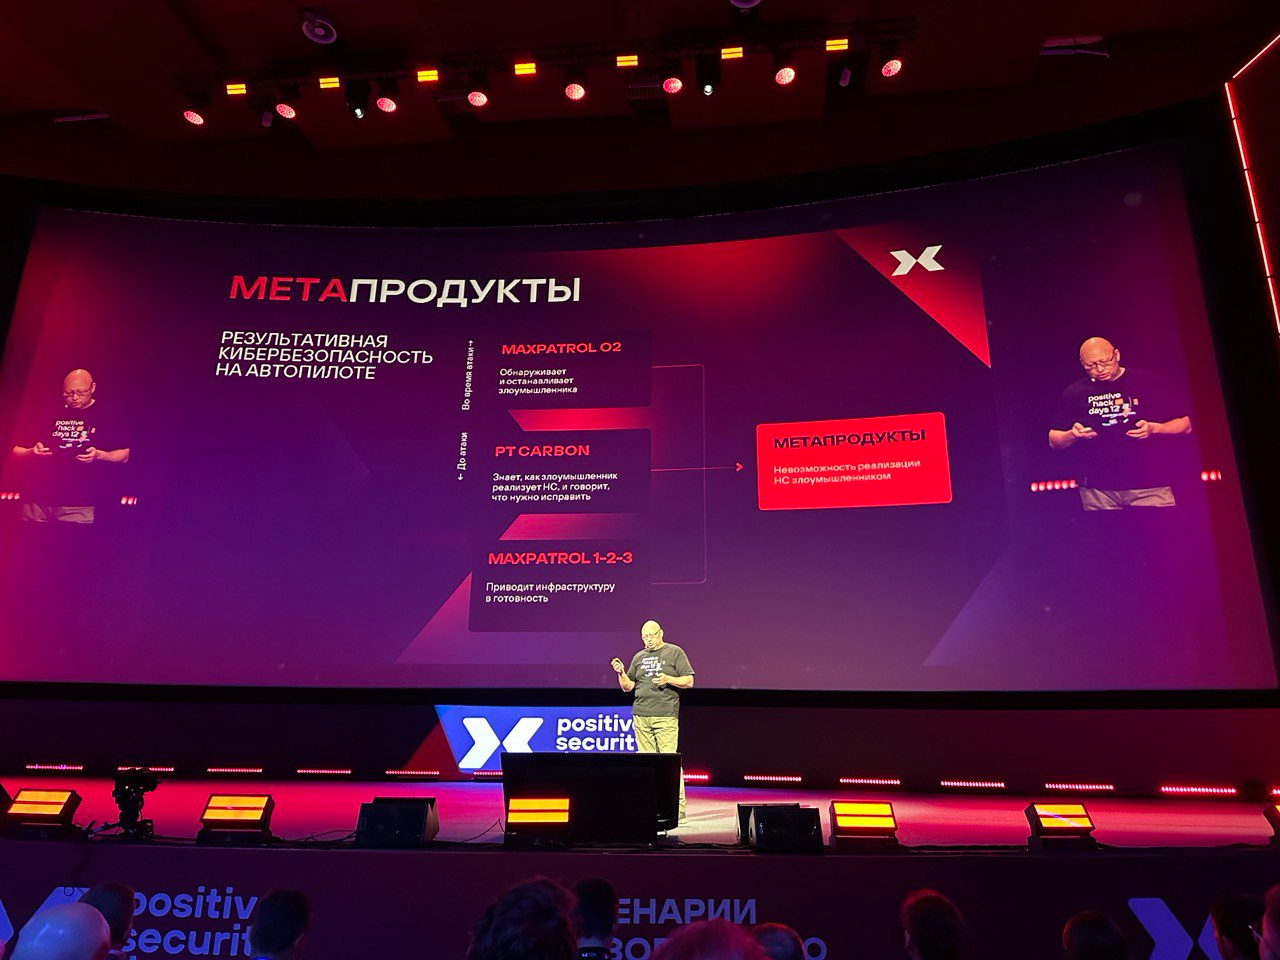
Метапродукты ИБ-компании MaxPatrol 02, PT Carbon и MaxPatrol 1-2-3 позволяют выстроить комплексную автоматизированную защиту на основе ее продуктов, а также держать под контролем защищенность ИТ-инфраструктуры и бизнес-процессов.


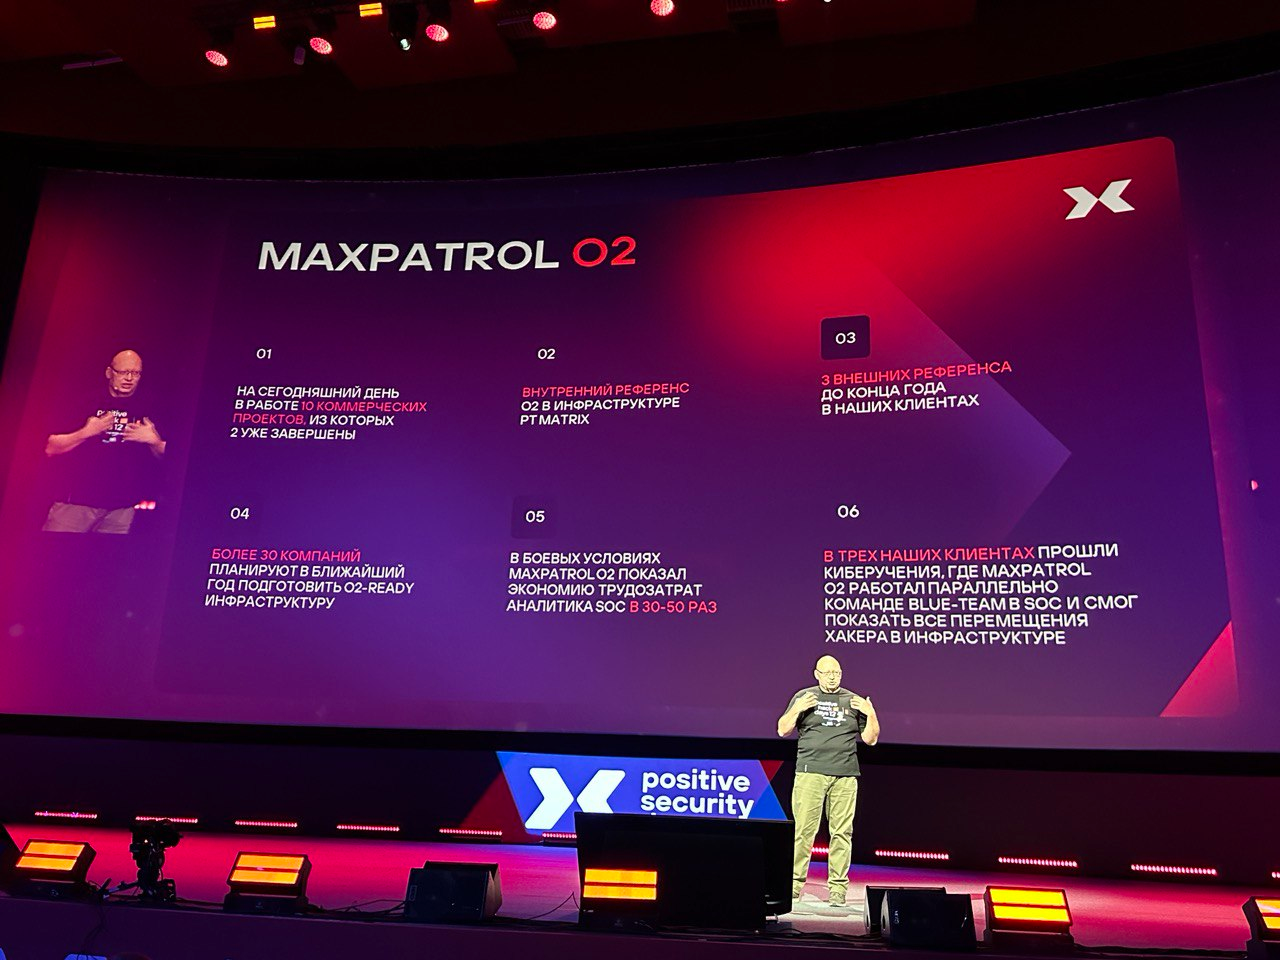
Метапродукт MaxPatrol 02, предназначенный для обнаружения и пресечения атак, прошел проверку в боевых условиях и уже лег в основу десятка коммерческих проектов.


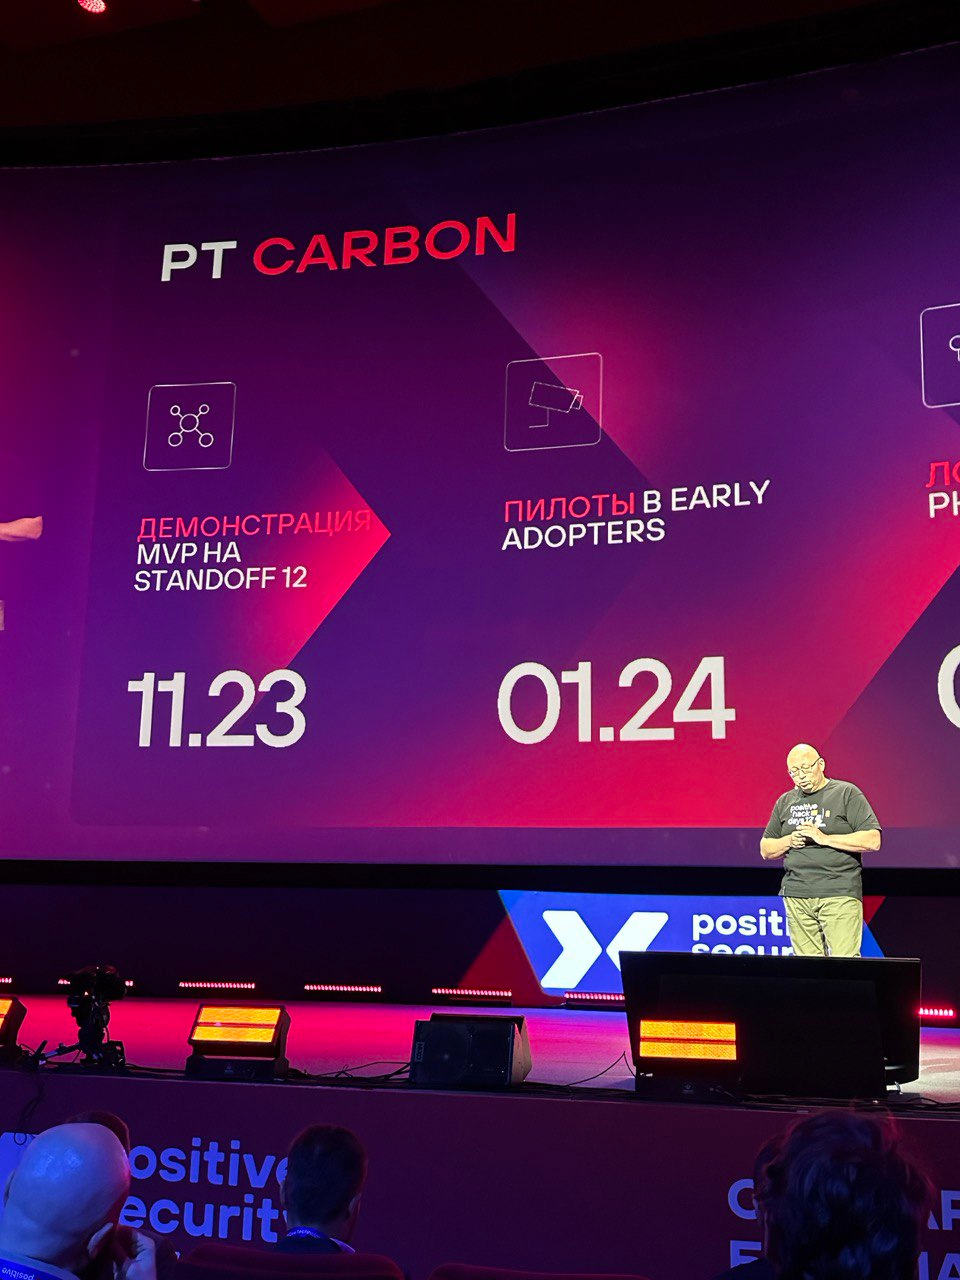
Минималистичная версия PT Carbon (поддержание уровня безопасности, исключающего реализацию недопустимых событий) будет продемонстрирована на ноябрьском Standoff, после этого можно ожидать пробные поставки. Выпуск MaxPatrol 1-2-3 (оркестрация защитной инфраструктуры и поддержка ее в готовности) запланирован на следующий год.

Подпишитесь на новости

Ссылки OneDrive раскрывают корпоративные логины, Microsoft не чешется

Злоумышленники могут выяснять имена корпоративных учётных записей, проверяя адреса OneDrive и SharePoint. Microsoft признаёт возможность такой разведки, но относит её к низкому риску: сам по себе найденный логин не позволяет обойти аутентификацию.

Позицию компания объяснила в своём техническом блоге. Речь идёт об определении UPN — имени пользователя в корпоративной инфраструктуре.

Проверяя URL, атакующий может установить существующие учётные записи и использовать результат для адресного фишинга, перебора паролей или попыток входа с ранее украденными комбинациями.

Есть ещё нюанс, что такие проверки не отражаются в журналах входа Microsoft Entra и Microsoft Purview. Прямых уведомлений о том, что кто-то выявляет пользователей организации этим способом, тоже нет.

Microsoft ограничивает чрезмерные запросы к несуществующим сайтам OneDrive. Это затрудняет массовый сбор, но полностью возможность определения логинов не устраняет.

Компания рекомендует многофакторную аутентификацию, условный доступ, политики риска входа и защиту от фишинга. Логика понятна: найденное имя не должно превращаться в доступ к аккаунту.

RSS: Новости на портале Anti-Malware.ru