



В Exim уже год не могут пропатчить критическую уязвимость исполнения кода

В Exim уже год не могут пропатчить критическую уязвимость исполнения кода

В Exim уже год не могут пропатчить критическую уязвимость исполнения кода

На прошлой неделе стало известно о четырех RCE-уязвимостях в Exim, из-за которых сотни тысяч почтовых серверов больше года находятся под угрозой атаки. Степень опасности одной из дыр 0-day оценена как критическая.

Участники проекта Zero Day Initiative (ZDI) сообщили разработчикам софта об опасных проблемах еще в июне прошлого года. Поскольку патчи так и не появились, было решено обнародовать угрозу.

Эксплойт уязвимости во всех случаях не требует аутентификации и позволяет выполнить вредоносный код с привилегиями запущенной SMTP-службы (по умолчанию порт 25):

  • CVE-2023-42115 (9,8 балла CVSS) классифицируется как запись за границами буфера и вызвана неадекватной проверкой данных, вводимых пользователем;
  • CVE-2023-42116 (8,1 балла) — переполнение буфера в стеке, вызвано отсутствием проверки размера пользовательского ввода в ходе NTLM-аутентификации;
  • CVE-2023-42117 (8,1 балла) — неадекватная санация пользовательского ввода, из-за которой может произойти нарушение целостности данных в памяти;
  • CVE-2023-42118 (7,5 балла) — целочисленное переполнение в libspf2, проявляющееся при разборе макросов SPF.

За отсутствием патчей единственной мерой, позволяющей снизить риск эксплойта, является ограничение взаимодействия с уязвимым приложением.

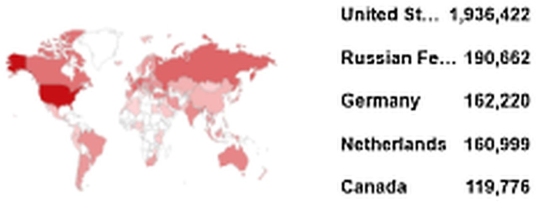
Поиск по Shodan показал, что в Сети присутствуют более 3,5 млн серверов Exim, половина из них находятся в США. Порт 25 открыт в 421 тыс. случаев.


Update. Сегодня, 2 октября, вышло долгожданное обновление с патчами — Exim 4.96.1. Устранены уязвимости CVE-2023-42115 и CVE-2023-42116, остальные из приведенного выше списка пока не закрыты (TXT).

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru