


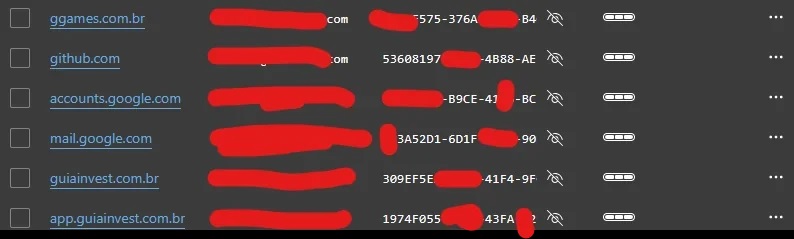

Обновленный Microsoft Edge превратил пароли в GUID

Обновленный Microsoft Edge превратил пароли в GUID

Обновленный Microsoft Edge превратил пароли в GUID

Пользователи Microsoft Edge жалуются, что копипаст паролей, сохраненных в браузере, перестал работать. Во встроенном менеджере эти ключи теперь отображаются как строки, букв и цифр, похожие на GUID-идентификатор.

Что это, неудачный сентябрьский апдейт или новая фича, пока неизвестно. Проблема проявляется на всех платформах. К счастью, ситуацию легко исправить, повторно синхронизировав устройство с хранилищем Microsoft; владельцам мобильных гаджетов придется сначала переустановить приложение.

При сохранении паролей в Edge они шифруются и хранятся на серверах Microsoft, с синхронизацией в реальном времени на всех устройствах пользователя. Данные также кешируются в локальной папке, доступной только Microsoft.

Пользователь может просматривать сохраненные пароли, используя настройки профиля. В списке нужно выбрать позицию, кликнуть значок в виде глаза и пройти дополнительную проверку — ввести пароль или ПИН-код, предъявить биометрический идентификатор. К сожалению, после изменений на стороне сервера эта функциональность стала бесполезной.


Однако специалисты обнаружили, что потерю можно вернуть, притом без особых ухищрений:

  1. На десктопах открыть Microsoft Edge  > Настройки  > Профили > Синхронизировать. Отключить синхронизацию паролей, а затем опять включить.
  2. На устройствах iOS или Android переустановить Microsoft Edge, открыть его и повторить те же действия.
Подпишитесь на новости

В Cursor нашли расширение Claude Code с SSH-бэкдором: до 5000 жертв

Вместо помощника для написания кода некоторые пользователи получили попытку открыть посторонним доступ к компьютеру. В каталоге расширений Cursor обнаружили вредоносную версию Claude Code 2.1.313. Она распространялась 29 октября примерно 11 часов и могла затронуть до 5000 пользователей.

Об инциденте сообщила команда Cursor. В компании подчеркнули: Anthropic эту вредоносную сборку не разрабатывала.

Расширение собирало сведения о компьютере и пользователе, включая IP-адрес и почту из настроек Git. Затем добавляло SSH-ключ злоумышленника и пыталось запустить удалённый доступ с механизмами закрепления в системе.

Часть пользователей спасли ошибки самих атакующих: без административных прав схема подключения обычно не срабатывала. Но чужой ключ, фоновые скрипты и отправка сведений о машине всё равно оставались проблемой.

Cursor удалил пакет, проверил остальные расширения и добился отключения сервера атакующих. Пострадавшим рекомендуют убрать следы бэкдора и изменить учётные данные с доверенного устройства. Просто удалить расширение недостаточно, поскольку оставленные им скрипты могут продолжить работу.

RSS: Новости на портале Anti-Malware.ru