



GitHub наводнили фейковые коммиты Dependabot, нацеленные на кражу данных

GitHub наводнили фейковые коммиты Dependabot, нацеленные на кражу данных

GitHub наводнили фейковые коммиты Dependabot, нацеленные на кражу данных

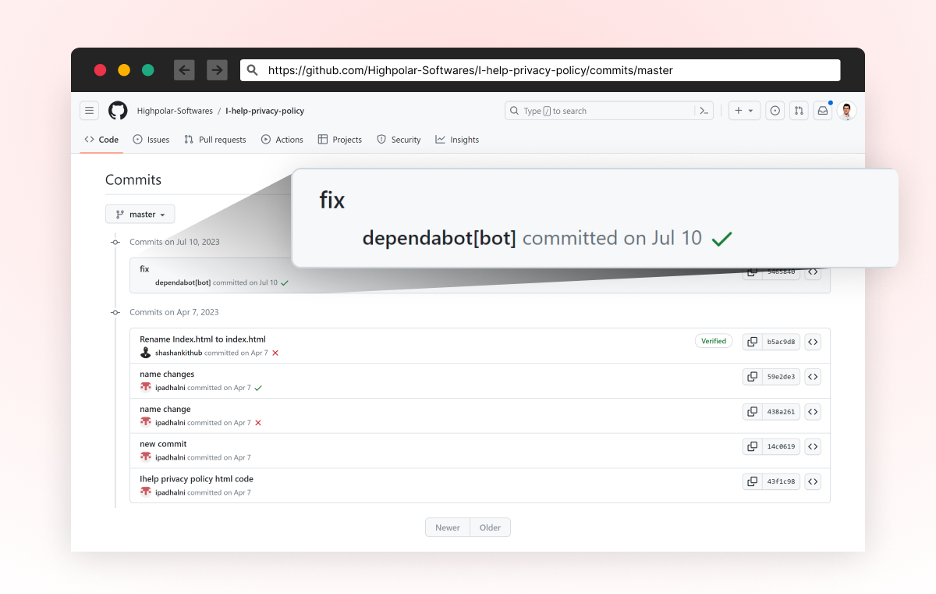
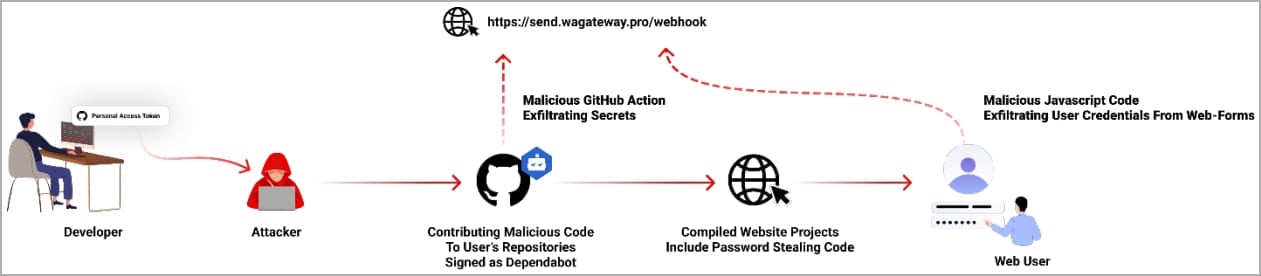
Злоумышленники воруют токены доступа GitHub и публикуют коммиты, якобы сгенерированные Dependabot, с целью внедрения вредоносного кода. Киберкампания стартовала в июле и, по данным Checkmarx, затронула сотни репозиториев.

Имитация fix-сообщений Dependabot создает иллюзию легитимности коммита. Разработчики используют этот GitHub-инструмент управления зависимостями, чтобы автоматизировать выявление и устранение уязвимостей в коде.


Если владелец репозитория примет подобный вклад, в его коде появится файл hook.yml, сливающий секреты проекта на удаленный сервер при каждом push-событии. Более того, ко всем существующим .js-файлам добавится обфусцированная строка, которая при исполнении в браузере создает новый тег script и загружает со стороннего сервера дополнительный сценарий для кражи паролей, вводимых в веб-формы.


Каким образом злоумышленники воруют персональные GitHub-токены, установить не удалось; не исключено, что их извлекают из систем разработчиков с помощью зловреда. Выявить компрометацию ключа доступа трудно: активность по использованию токена не отображается в контрольном журнале аккаунта.

Исследователи полагают, что создание и распространение вредоносных коммитов в рамках данной кампании осуществляется автоматизированными средствами. Большинство жертв — жители Индонезии.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru