



Фишеры вытаскивают пароли сотрудников под видом анкет самооценки

Фишеры вытаскивают пароли сотрудников под видом анкет самооценки

Фишеры вытаскивают пароли сотрудников под видом анкет самооценки

Кибермошенники запустили новую рассылку, в которой пытаются ввести в заблуждение доверчивых сотрудников организаций. Под видом анкет самооценки фишеры пытаются выудить логины и пароли от корпоративных аккаунтов.

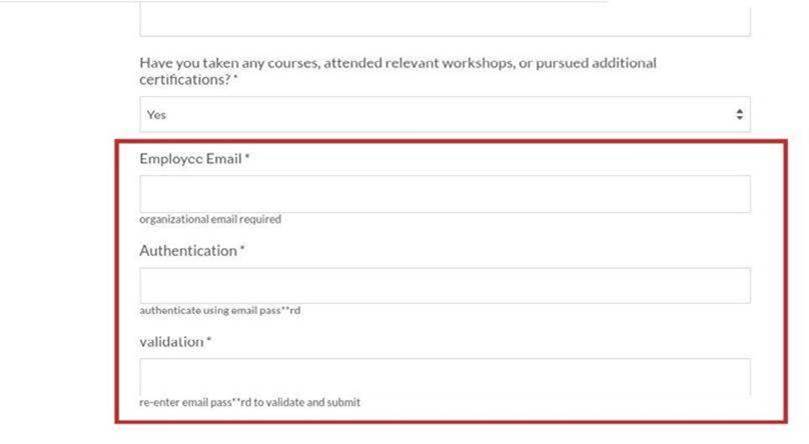
От имени HR-отделов служащим приходят письма, в которых предлагается пройти процедуру самооценки. По завершении этого процесса работников просят указать логин и пароль от корпоративной учётной записи.

Как объяснили специалисты «Лаборатории Касперского», сама анкета хотя бы частично имеет отношение к оценке собственной эффективности в компании. Тем не менее это не отменяет кражу учётных данных при попытке ввести их в фишинговые поля.

Интересно, что для подтверждения пароля сотруднику приходится целых два раза вводить свою комбинацию. «Фишка» этой кампании в том, что работник вводит данные не на стороннем ресурсе (что может сразу насторожить), а в конце заполнения анкеты (что несколько усыпляет бдительность).


В Kaspersky также указали и на промахи фишеров: например, доменное имя в адресе отправителя не совпадает с названием организации, а в самом теле письма можно найти опечатки.

Есть ещё один красный флаг: отправители настаивают, что анкету нужно заполнить до конца дня. Такая срочность, как правило, указывает на мошенников.

Эксперты рекомендуют сразу справляться у HR-отдела, была ли подобная рассылка и стоит ли обращать на неё внимание.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru