


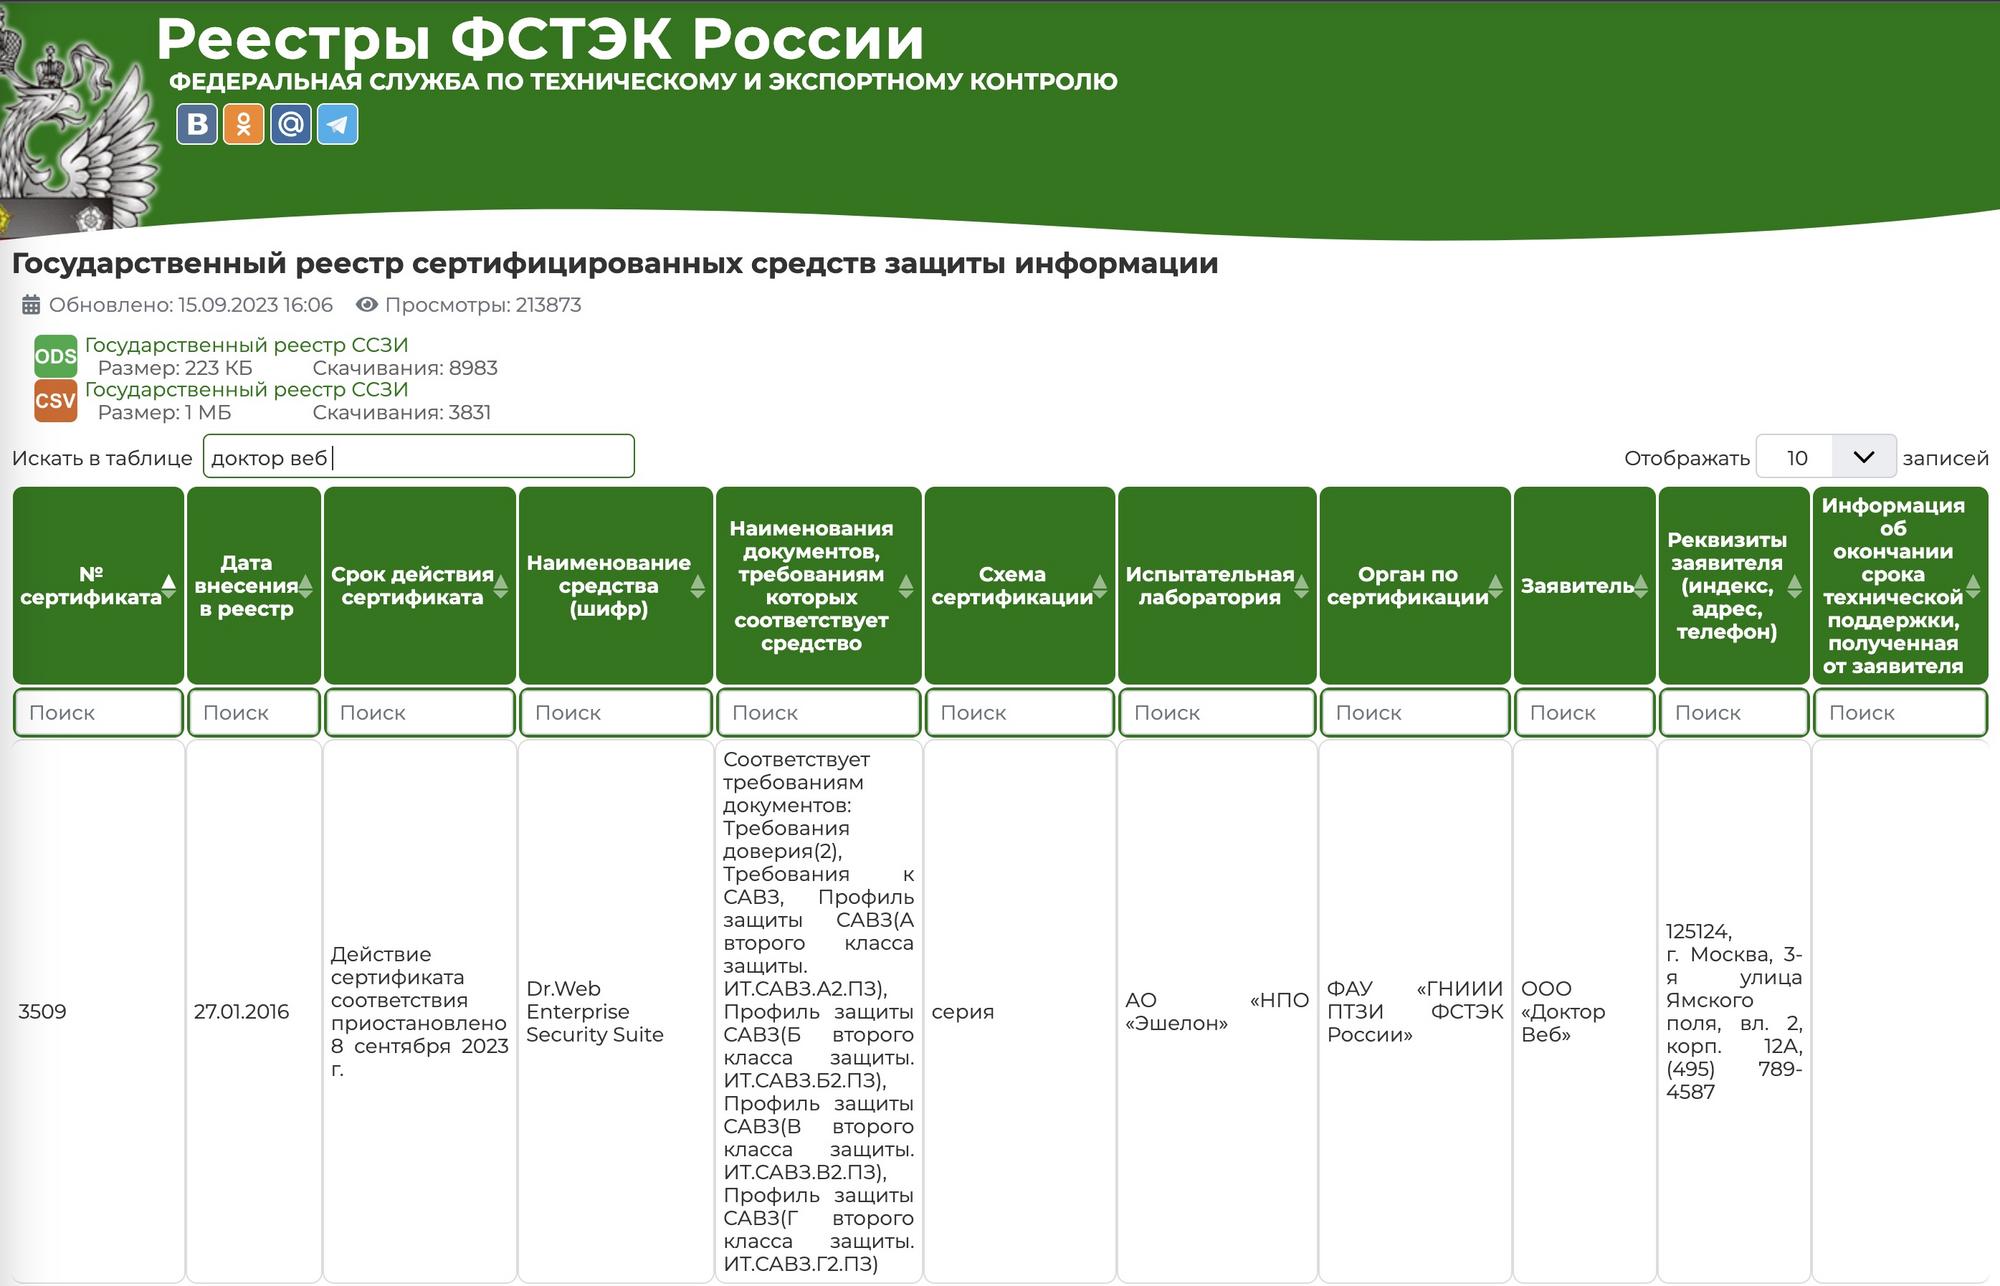

ФСТЭК России приостановил действие сертификата на антивирус Доктор Веб

ФСТЭК России приостановил действие сертификата на антивирус Доктор Веб

ФСТЭК России приостановил действие сертификата на антивирус Доктор Веб

Действие сертификата антивируса компании «Доктор Веб», выданного ФСТЭК России, в настоящее время приостановлено. Согласно реестру регулятора, изменения вступили в силу 8 сентября 2023 года.

Если верить записям, антивирус российской компании получил соответствующий сертификат в начале 2016 года. Тем не менее на днях в «Посте Лукацкого» появилась информация о приостановке. 

С чем это связано, пока непонятно, но проблемой для отдельных финансовых организаций может стать требование установить одновременно от двух и иногда даже от трёх сертифицированных антивирусных продуктов.

Уехал ли Данилов со своей компанией из России, пока также неизвестно. Однако реестр ФСТЭК России говорит о том, что аналогичные разрешения остались только у компаний «Лаборатория Касперского» и «Код Безопасности».


Кроме того, Лукацкий проводит параллели с Group-IB, которая ушла из страны, при этом выделив российский бизнес F.A.C.C.T. Обе компании объединяет приостановка действия сертификатов.

Комментируя эти изменения, Сергей Полунин из «Газинформсервис» подчеркнул, что отзыв сертификата не делает антивирус хуже. Но при этом эксперт признал, что ситуация в первую очередь бьёт по тем, кто должен использовать исключительно сертифицированные продукты.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru