



Microsoft случайно раскрыла 38 ТБ данных, включая бэкапы экс-сотрудников

Microsoft случайно раскрыла 38 ТБ данных, включая бэкапы экс-сотрудников

Microsoft случайно раскрыла 38 ТБ данных, включая бэкапы экс-сотрудников

Microsoft призналась в случайном раскрытии 38 терабайт конфиденциальных данных в GitHub-репозитории. По словам корпорации, в этом виноват баг, который в настоящее время уже устранён.

Случайная утечка затронула репозиторий, посвящённый разработкам в области искусственного интеллекта (ИИ). Судя по всему, внутренние данные стали общедоступными при публикации информации о моделях обучения.

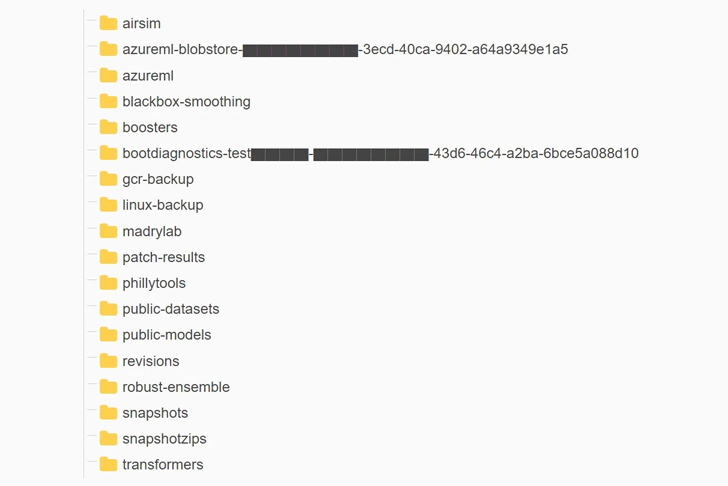
Более того, среди скомпрометированных сведений также были резервные копии рабочих станций, принадлежавших двум бывшим сотрудникам Microsoft. В бэкапах можно было найти секреты, ключи, пароли и более 30 тысяч внутренних сообщений в Teams.

Проблемным репозиторием стал «robust-models-transfer», сейчас он уже недоступен. До закрытия там можно было найти исходный код и модели машинного обучения, связанные с исследованием «Do Adversarially Robust ImageNet Models Transfer Better».

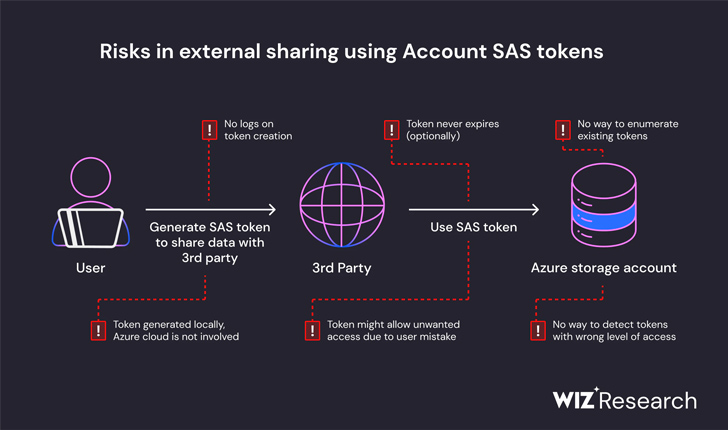
«Причиной раскрытия данных стал излишне привилегированный токен SAS, представляющий собой функцию Azure для защищённого обмена данными», — гласит отчёт Wiz по поводу недавнего киберинцидента.

Специалисты уверяют, что сообщили о проблеме представителям Microsoft 22 июня 2023 года. В частности, эксперты указывают на файл README.md в репозитории, который указывал разработчикам скачивать модели обучения по конкретному URL в Azure Storage.

В этом моменте проявлялся баг: параллельно открывался доступ ко всему аккаунту хранилища, что подвергало опасности дополнительные конфиденциальные данные.

Кроме того, токен был неверно сконфигурирован, что приводило к выдаче полных прав вместо «только чтение».


Microsoft отреагировала на инцидент, заявив, что внутреннее расследование не выявило никаких признаков доступа к данным третьих лиц. Другие внутренние службы не пострадали, а пользователям не нужно предпринимать дополнительных действий.

Корпорация также заверила всех, что проблемный токен был отозван, а доступ извне к хранилищу — заблокирован.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru