



Microsoft случайно раскрыла 38 ТБ данных, включая бэкапы экс-сотрудников

Microsoft случайно раскрыла 38 ТБ данных, включая бэкапы экс-сотрудников

Microsoft случайно раскрыла 38 ТБ данных, включая бэкапы экс-сотрудников

Microsoft призналась в случайном раскрытии 38 терабайт конфиденциальных данных в GitHub-репозитории. По словам корпорации, в этом виноват баг, который в настоящее время уже устранён.

Случайная утечка затронула репозиторий, посвящённый разработкам в области искусственного интеллекта (ИИ). Судя по всему, внутренние данные стали общедоступными при публикации информации о моделях обучения.

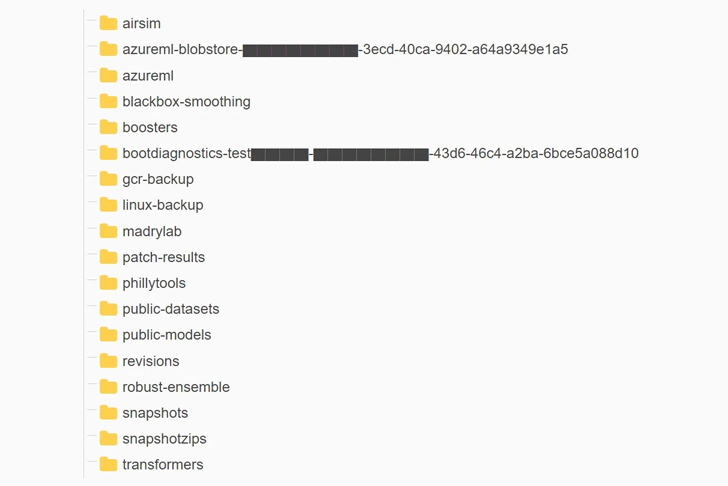
Более того, среди скомпрометированных сведений также были резервные копии рабочих станций, принадлежавших двум бывшим сотрудникам Microsoft. В бэкапах можно было найти секреты, ключи, пароли и более 30 тысяч внутренних сообщений в Teams.

Проблемным репозиторием стал «robust-models-transfer», сейчас он уже недоступен. До закрытия там можно было найти исходный код и модели машинного обучения, связанные с исследованием «Do Adversarially Robust ImageNet Models Transfer Better».

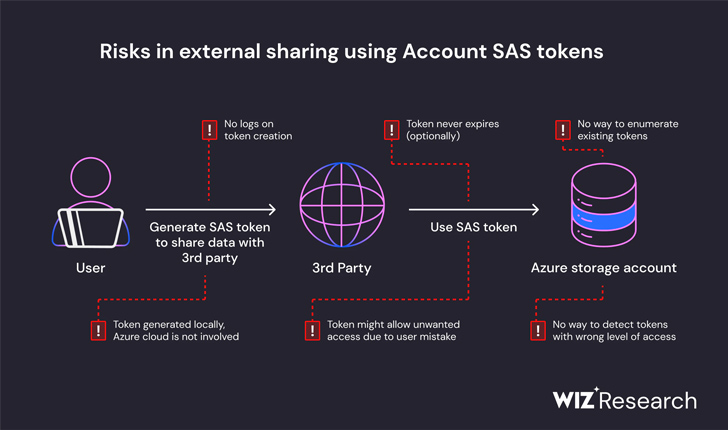
«Причиной раскрытия данных стал излишне привилегированный токен SAS, представляющий собой функцию Azure для защищённого обмена данными», — гласит отчёт Wiz по поводу недавнего киберинцидента.

Специалисты уверяют, что сообщили о проблеме представителям Microsoft 22 июня 2023 года. В частности, эксперты указывают на файл README.md в репозитории, который указывал разработчикам скачивать модели обучения по конкретному URL в Azure Storage.

В этом моменте проявлялся баг: параллельно открывался доступ ко всему аккаунту хранилища, что подвергало опасности дополнительные конфиденциальные данные.

Кроме того, токен был неверно сконфигурирован, что приводило к выдаче полных прав вместо «только чтение».


Microsoft отреагировала на инцидент, заявив, что внутреннее расследование не выявило никаких признаков доступа к данным третьих лиц. Другие внутренние службы не пострадали, а пользователям не нужно предпринимать дополнительных действий.

Корпорация также заверила всех, что проблемный токен был отозван, а доступ извне к хранилищу — заблокирован.

Подпишитесь на новости

Российская снаружи, импортная внутри: электронику проверят повторно

Производителям электроники станет сложнее однажды показать комиссии российские компоненты, получить место в государственном реестре, а затем заменить начинку дешёвыми иностранными аналогами. Власти начали проводить повторные проверки непосредственно на предприятиях.

О новой схеме контроля рассказал первый вице-премьер Денис Мантуров на форуме «Микроэлектроника — 2026», сообщает «Интерфакс».

По его словам, некоторые компании представляют для первоначальной оценки изделие, соответствующее требованиям локализации, но после включения в реестр меняют часть компонентов. В итоге оборудование остаётся российским на бумаге, а внутри постепенно переезжает за границу.

Теперь Минпромторг вместе с Росстандартом будет проверять продукцию повторно, уже на производственных площадках. Если компанию снова поймают на подмене компонентов, её предлагают исключать из реестра российской промышленной продукции на несколько лет. Правительство намерено поддержать эту инициативу.

Ответственность собираются распределить и на покупателей. Государственные и корпоративные заказчики, работающие по законам № 44-ФЗ и № 223-ФЗ, должны будут проверять, соответствует ли поставленное оборудование заявленному уровню локализации. При необходимости к экспертизе смогут привлекать Минпромторг, РСПП и профильных специалистов.

Одновременно власти переходят к балльной оценке происхождения продукции. Чем больше операций и компонентов локализовано в России, тем выше показатель изделия. Для телекоммуникационного оборудования такая система уже действует, а с января 2027 года её планируют распространить на интегральные микросхемы.

Российская наклейка, таким образом, перестаёт быть пожизненной индульгенцией. Теперь придётся доказывать происхождение электроники не только перед входом в реестр, но и после — когда коробка уже открыта.

RSS: Новости на портале Anti-Malware.ru