



Microsoft случайно раскрыла 38 ТБ данных, включая бэкапы экс-сотрудников

Microsoft случайно раскрыла 38 ТБ данных, включая бэкапы экс-сотрудников

Microsoft случайно раскрыла 38 ТБ данных, включая бэкапы экс-сотрудников

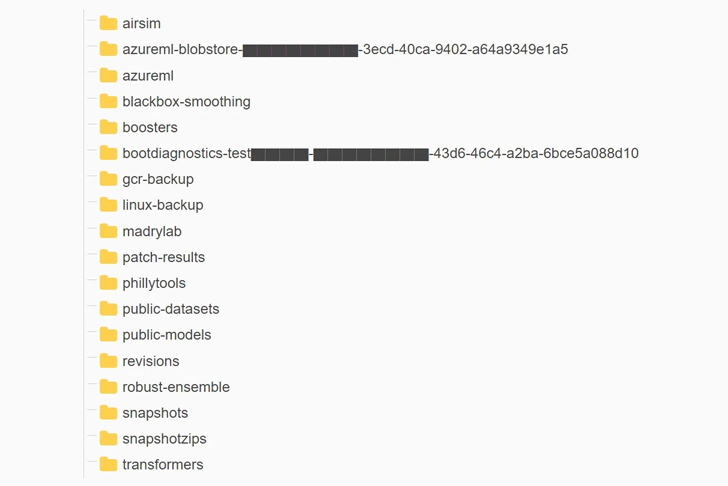
Microsoft призналась в случайном раскрытии 38 терабайт конфиденциальных данных в GitHub-репозитории. По словам корпорации, в этом виноват баг, который в настоящее время уже устранён.

Случайная утечка затронула репозиторий, посвящённый разработкам в области искусственного интеллекта (ИИ). Судя по всему, внутренние данные стали общедоступными при публикации информации о моделях обучения.

Более того, среди скомпрометированных сведений также были резервные копии рабочих станций, принадлежавших двум бывшим сотрудникам Microsoft. В бэкапах можно было найти секреты, ключи, пароли и более 30 тысяч внутренних сообщений в Teams.

Проблемным репозиторием стал «robust-models-transfer», сейчас он уже недоступен. До закрытия там можно было найти исходный код и модели машинного обучения, связанные с исследованием «Do Adversarially Robust ImageNet Models Transfer Better».

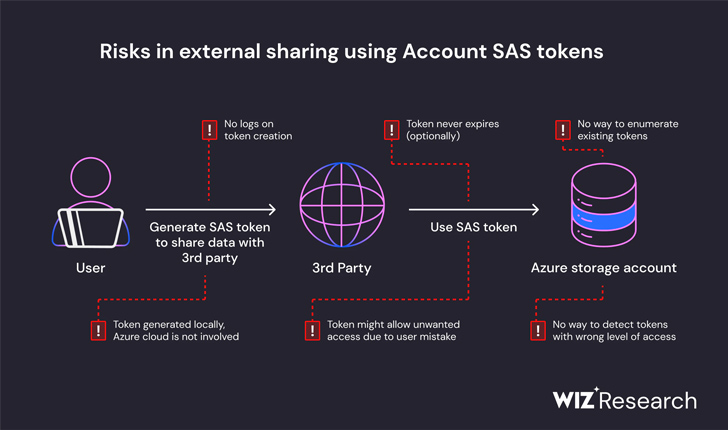
«Причиной раскрытия данных стал излишне привилегированный токен SAS, представляющий собой функцию Azure для защищённого обмена данными», — гласит отчёт Wiz по поводу недавнего киберинцидента.

Специалисты уверяют, что сообщили о проблеме представителям Microsoft 22 июня 2023 года. В частности, эксперты указывают на файл README.md в репозитории, который указывал разработчикам скачивать модели обучения по конкретному URL в Azure Storage.

В этом моменте проявлялся баг: параллельно открывался доступ ко всему аккаунту хранилища, что подвергало опасности дополнительные конфиденциальные данные.

Кроме того, токен был неверно сконфигурирован, что приводило к выдаче полных прав вместо «только чтение».


Microsoft отреагировала на инцидент, заявив, что внутреннее расследование не выявило никаких признаков доступа к данным третьих лиц. Другие внутренние службы не пострадали, а пользователям не нужно предпринимать дополнительных действий.

Корпорация также заверила всех, что проблемный токен был отозван, а доступ извне к хранилищу — заблокирован.

Подпишитесь на новости

В России сформулировали главную проблему ИИ — у него нет страха

Искусственному интеллекту не хватает страха перед ошибкой. Такую мысль высказал заместитель главы Минцифры России Александр Шойтов на конференции BIS Summit, посвящённой информационной безопасности бизнеса и ИТ.

«В ИИ нужно встроить систему страха, чтобы он боялся совершить ошибку, как человек», — заявил Шойтов в ходе дискуссии.

Речь, конечно, не о дрожащей нейросети, которая перед каждым ответом вспоминает ипотеку и разговор с начальником. Под страхом можно понимать встроенный механизм сомнения: способность модели оценивать последствия своих действий, признавать нехватку данных и останавливаться, если цена ошибки слишком высока.

Сейчас генеративный ИИ способен уверенно выдавать неверные ответы, придумывать факты и выполнять опасные команды без человеческого ощущения риска.

Для обычного чат-бота это заканчивается галлюцинацией, а для ИИ-агента с доступом к корпоративным системам — удалёнными файлами, утечкой данных или нарушением работы инфраструктуры.

На BIS Summit прозвучала и ещё более амбициозная идея — встроить в ИИ-модели совесть. Её озвучил Николай Лишин, заместитель руководителя ФМБА России. Если страх должен удерживать систему от ошибки, то совесть, по такой логике, должна помогать оценивать допустимость самого действия.

Получается своеобразный технический портрет идеального ИИ: достаточно умный, чтобы решить задачу, достаточно напуганный, чтобы всё перепроверить, и достаточно совестливый, чтобы вовремя отказаться. Осталось только написать для этого техническое задание.

RSS: Новости на портале Anti-Malware.ru