



Топовые Android-приложений для здоровья запрашивают опасные разрешения

Топовые Android-приложений для здоровья запрашивают опасные разрешения

Топовые Android-приложений для здоровья запрашивают опасные разрешения

Исследователи из Cybernews изучили 50 популярных Android-приложений для здоровья и пришли к выводу, что софт этого класса запрашивает слишком опасные разрешения в операционной системе.

Само собой, ряд разрешений просто необходим для работы таких программ, однако специалисты отметили использование потенциально опасного доступа к личным данным, а также функциональность, которая может угрожать конфиденциальности пользователей.

Эксперты изучили приложения для фитнеса, отслеживания фаз сна, медитации и т. п. В итоге в Cybernews составили список наиболее сомнительных разрешений, которые требует софт для здоровья:

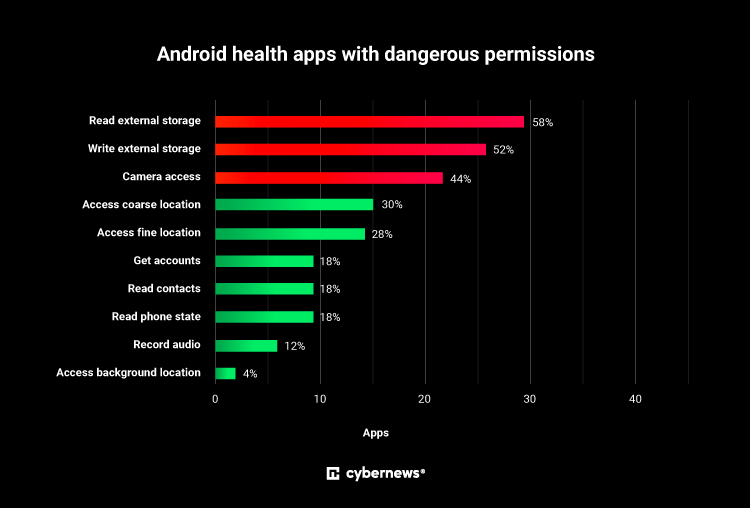
  • доступ к данным геолокации с помощью GPS и сетевой активности (приблизительное местоположение отслеживают 30% проанализированных приложений, точное — 28%);
  • доступ к камере и микрофону (камеру используют 44% проанализированных приложений, микрофон — 12%);
  • доступ к СМС-сообщениям и истории звонков;
  • чтение и запись на внешнее хранилище (чтение используют 58% проанализированных приложений, запись — 52%);
  • административный доступ к устройству;
  • доступ к контактам (18% проанализированных приложений);
  • возможность считывания информации о девайсе: телефонный номер, уникальный идентификатор и прочее (18% проанализированных приложений);
  • возможность использования данных в фоновом режиме (4% проанализированных приложений).

В отчёте эксперты приводят инфографику, отражающую текущее положение дел. На ней хорошо видно, какие именно разрешения предпочитает Android-софт:


Исследователи рекомендуют владельцам мобильных устройств на Android не забывать про обновление операционной системы, знать основы защиты личных данных на смартфонах и внимательно относиться к выдаваемым разрешениям в ОС.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru