



Новая уязвимость GitHub грозила угоном более 4000 проектов

Новая уязвимость GitHub грозила угоном более 4000 проектов

Новая уязвимость GitHub грозила угоном более 4000 проектов

Исследователь из Checkmarx обнаружил новый способ обхода защиты GitHub от злоупотреблений. Найденная им уязвимость позволяет захватить контроль над чужим репозиторием и уже пропатчена.

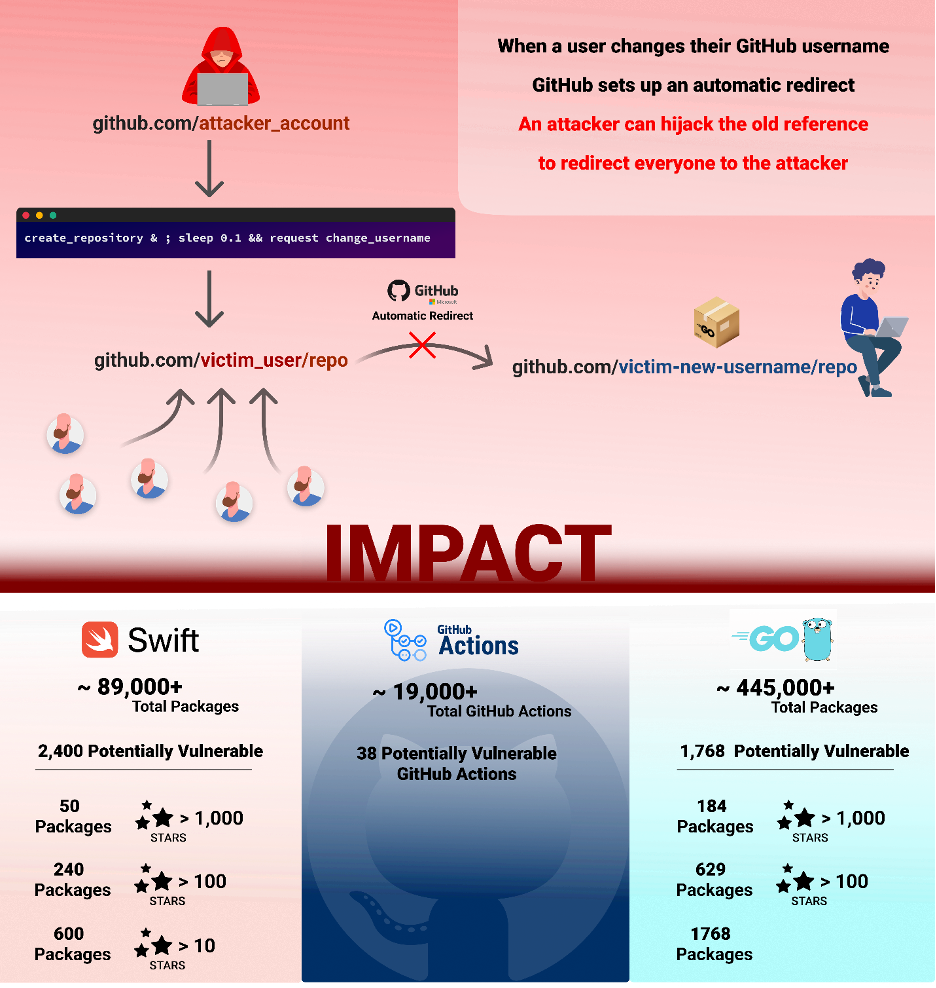
Согласно блог-записи авторов находки, при выполнении на хостинге операций по созданию репозитория и смене имени пользователя иногда возникает состояние гонки. Подобную ошибку можно использовать для проведения repojacking-атаки.

Во избежание подобных абьюзов на GitHub создали механизм удаления популярных, но устаревших пространств имен (связок имя пользователя / имя репозитория). Эта контрмера пускается в ход, когда на момент переименования аккаунта число клонов opensource-проекта перевалило за сотню.

Новая уязвимость позволяет обойти эту защиту. Разработанный экспертами PoC-эксплойт выполняется следующим образом:

  1. Владелец пространства имен victim_user/repo запускает процедуру смены имени пользователя.
  2. Связка victim_user/repo сбрасывается как устаревшая.
  3. Злоумышленник с юзернеймом attacker_user практически одновременно создает репозиторий с именем repo и меняет attacker_user на victim_user.

На последнем этапе используются API-запрос на создание репозитория и перехват запроса на смену имени пользователя.

По данным Checkmarx, выявленная уязвимость ставит под удар более 4000 пакетов кода на Go, PHP и Swift, а также GitHub Actions. Сотни затронутых проектов собрали как минимум по 1000 звезд.

Сообщение о новой проблеме было выслано оператору GitHub 1 марта. К началу текущего месяца возможность обхода защиты была закрыта.

Подпишитесь на новости

Windows 11 может хранить миниатюры удалённых фото

В соцсетях разлетелось страшное открытие: Windows якобы тайно сохраняет миниатюру каждой фотографии, которую пользователь когда-либо удалял. Публикация набрала 1,7 млн просмотров, но реальность оказалась куда менее страшной.

Windows действительно хранит уменьшенные копии изображений в файлах thumbcache_*.db, объясняет Windows Latest. Кеш нужен Проводнику, чтобы быстро показывать содержимое папок, а не генерировать превью заново при каждом открытии.

Если удалить оригинальную фотографию, созданная ранее миниатюра может остаться в базе. Однако утверждение о сохранении всех удалённых фото неверно.

Запись появляется только тогда, когда Проводник или другое приложение запрашивает превью. Если изображение не отображалось в режиме миниатюр, его копии в кеше может вообще не быть.


Кроме того, кеш не вечный, а миниатюра — не оригинальный файл. Её информативность зависит от размера: по маленькому изображению иногда можно узнать человека или место, но восстановить исходную фотографию в полном качестве не получится. Впрочем, для цифровой криминалистики даже такие следы могут оказаться полезными.

Очистить базу можно штатным средством Windows «Очистка диска», выбрав пункт «Эскизы». В редакциях Pro, Enterprise и Education доступна групповая политика, полностью отключающая кеширование миниатюр. В Windows 11 Home можно запретить Проводнику показывать превью и оставить только значки.

Похожими механизмами пользуются macOS, Linux и Android: без кеширования прокрутка больших фотоколлекций превратилась бы в тест терпения и мощности процессора.

Windows сохраняет и другие следы: сведения о запусках программ в Prefetch, ранее подключённых USB-накопителях, известных сетях Wi-Fi и недавних файлах. Но это не пожизненное секретное досье, а в основном служебные данные с ограниченным объёмом.

RSS: Новости на портале Anti-Malware.ru