



Новая уязвимость GitHub грозила угоном более 4000 проектов

Новая уязвимость GitHub грозила угоном более 4000 проектов

Новая уязвимость GitHub грозила угоном более 4000 проектов

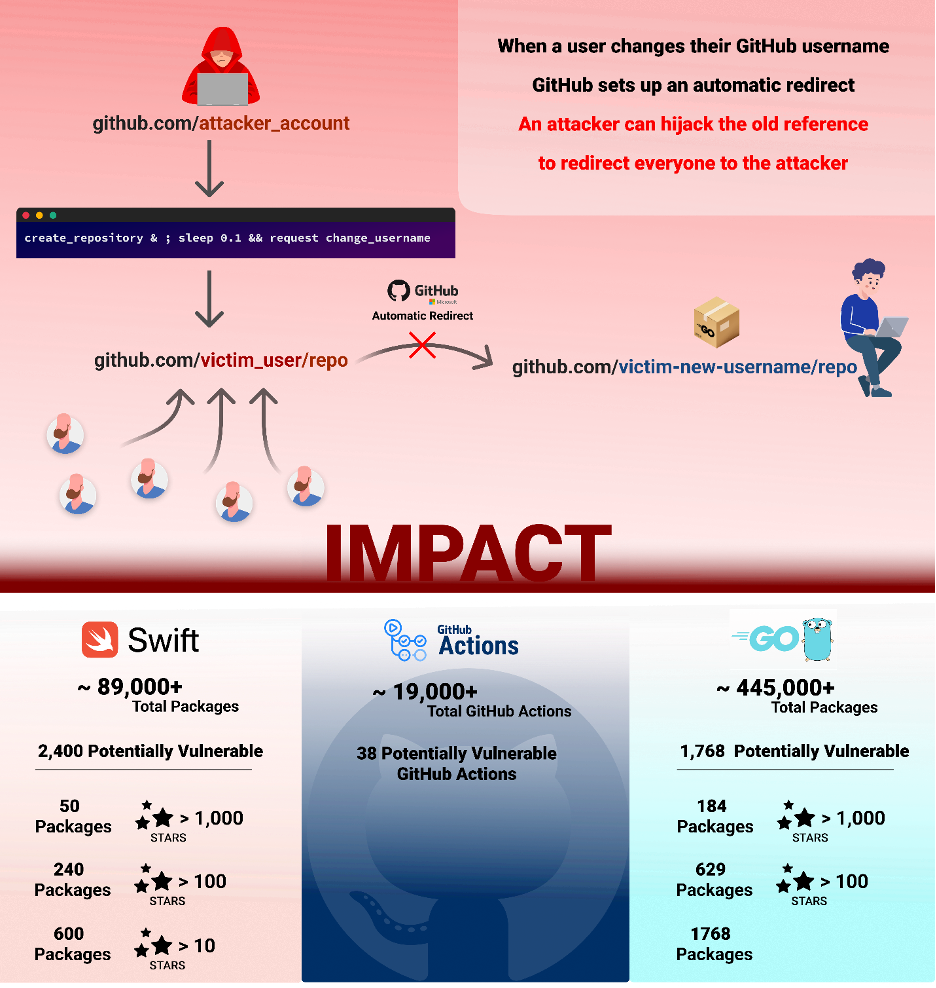
Исследователь из Checkmarx обнаружил новый способ обхода защиты GitHub от злоупотреблений. Найденная им уязвимость позволяет захватить контроль над чужим репозиторием и уже пропатчена.

Согласно блог-записи авторов находки, при выполнении на хостинге операций по созданию репозитория и смене имени пользователя иногда возникает состояние гонки. Подобную ошибку можно использовать для проведения repojacking-атаки.

Во избежание подобных абьюзов на GitHub создали механизм удаления популярных, но устаревших пространств имен (связок имя пользователя / имя репозитория). Эта контрмера пускается в ход, когда на момент переименования аккаунта число клонов opensource-проекта перевалило за сотню.

Новая уязвимость позволяет обойти эту защиту. Разработанный экспертами PoC-эксплойт выполняется следующим образом:

  1. Владелец пространства имен victim_user/repo запускает процедуру смены имени пользователя.
  2. Связка victim_user/repo сбрасывается как устаревшая.
  3. Злоумышленник с юзернеймом attacker_user практически одновременно создает репозиторий с именем repo и меняет attacker_user на victim_user.

На последнем этапе используются API-запрос на создание репозитория и перехват запроса на смену имени пользователя.

По данным Checkmarx, выявленная уязвимость ставит под удар более 4000 пакетов кода на Go, PHP и Swift, а также GitHub Actions. Сотни затронутых проектов собрали как минимум по 1000 звезд.

Сообщение о новой проблеме было выслано оператору GitHub 1 марта. К началу текущего месяца возможность обхода защиты была закрыта.

Подпишитесь на новости

В России сформулировали главную проблему ИИ — у него нет страха

Искусственному интеллекту не хватает страха перед ошибкой. Такую мысль высказал заместитель главы Минцифры России Александр Шойтов на конференции BIS Summit, посвящённой информационной безопасности бизнеса и ИТ.

«В ИИ нужно встроить систему страха, чтобы он боялся совершить ошибку, как человек», — заявил Шойтов в ходе дискуссии.

Речь, конечно, не о дрожащей нейросети, которая перед каждым ответом вспоминает ипотеку и разговор с начальником. Под страхом можно понимать встроенный механизм сомнения: способность модели оценивать последствия своих действий, признавать нехватку данных и останавливаться, если цена ошибки слишком высока.

Сейчас генеративный ИИ способен уверенно выдавать неверные ответы, придумывать факты и выполнять опасные команды без человеческого ощущения риска.

Для обычного чат-бота это заканчивается галлюцинацией, а для ИИ-агента с доступом к корпоративным системам — удалёнными файлами, утечкой данных или нарушением работы инфраструктуры.

На BIS Summit прозвучала и ещё более амбициозная идея — встроить в ИИ-модели совесть. Её озвучил Николай Лишин, заместитель руководителя ФМБА России. Если страх должен удерживать систему от ошибки, то совесть, по такой логике, должна помогать оценивать допустимость самого действия.

Получается своеобразный технический портрет идеального ИИ: достаточно умный, чтобы решить задачу, достаточно напуганный, чтобы всё перепроверить, и достаточно совестливый, чтобы вовремя отказаться. Осталось только написать для этого техническое задание.

RSS: Новости на портале Anti-Malware.ru