



Вредонос MetaStealer атакует пользователей macOS в виде DMG-файла

Вредонос MetaStealer атакует пользователей macOS в виде DMG-файла

Вредонос MetaStealer атакует пользователей macOS в виде DMG-файла

Новая вредоносная программа MetaStealer, предназначенная для кражи информации жертвы, атакует пользователей macOS. Таким образом, семейство «яблочных» инфостилеров пополнилось ещё одним экземпляром.

О MetaStealer рассказал исследователь из SentinelOne Фил Стоукс. В отчёте специалист пишет следующее:

«Операторы вредоноса выдают себя за клиентов и используют методы социальной инженерии, пытаясь заставить жертву запустить злонамеренный пейлоад».

Сам MetaStealer распространяется в виде образа диска DMG (Apple Disk Image). Представляясь заказчиками дизайна, злоумышленники отправляют организациям защищённый паролем ZIP-архив, в котором и лежит DMG-файл.

Специалисты также отметили попытки маскировки под файлы Adobe или установщики Photoshop. Собранная информация позволила заключить, что MetaStealer начал действовать в реальных кибератаках с марта 2023 года.

Самый свежий семпл вредоноса, загруженный на VirusTotal, датируется 27 августа 2023-го. Атакуются преимущественно бизнес-пользователи, что само по себе довольно необычное явление для macOS-малвари.

Основной компонент MetaStealer представляет собой обфусцированный исполняемый файл на Go и обладает функциональными возможностями, позволяющими собирать данные из связки iCloud Keychain, сохранённые пароли и файлы с атакованных компьютеров.

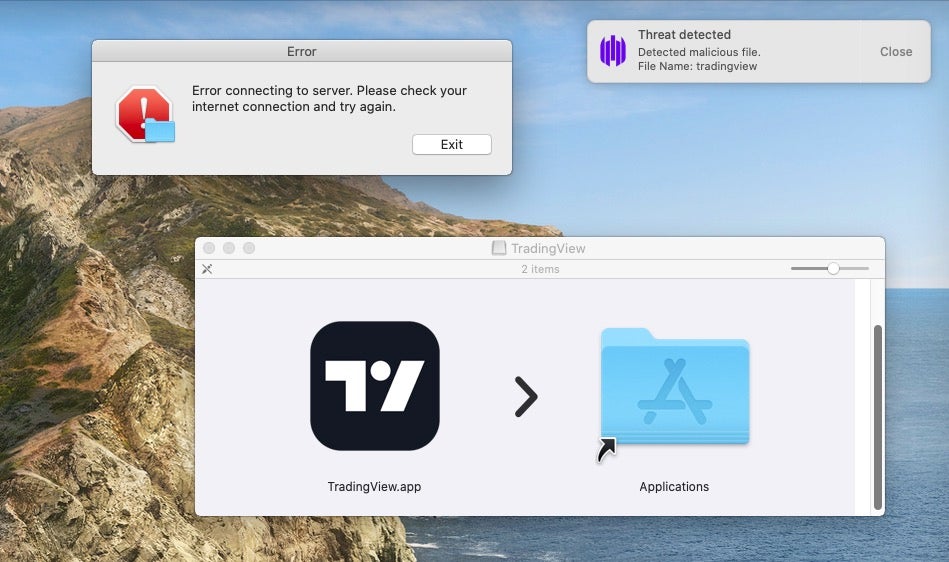
По словам экспертов SentinelOne, ряд вариантов MetaStealer пытались выдать себя за TradingView. Эту же тактику использовал вредонос Atomic Stealer.

Подпишитесь на новости

Роскомнадзор встроил машинное обучение в систему фильтрации трафика

Роскомнадзор внедрил механизм фильтрации интернет-трафика на основе машинного обучения и потратил на него 2,27 млрд рублей. Это следует из паспорта ведомственной программы цифровой трансформации на 2026-2028 годы. В документе указано, что РКН использует отечественную модель, развернутую на собственной инфраструктуре.

Ее название не раскрывается, большая языковая модель в системе не применяется.

С паспортом программы ознакомился Forbes. Механизм встроен в автоматизированную систему обеспечения безопасности российского сегмента интернета (АСБИ).

Через нее Роскомнадзор управляет ТСПУ, оборудованием для фильтрации трафика на сетях операторов связи. На установку новых и модернизацию действующих ТСПУ в 2026 году заложено 3,99 млрд рублей основного финансирования и еще 6,2 млрд рублей дополнительного.

О планах использовать ИИ для фильтрации стало известно в январе. В мае ведомство собиралось взять для этого модель Astra AI от «Группы Астра».

VPN в описании механизма прямо не упоминается. Дмитрий Кутейников из RKS Global считает, что модель может оценивать вероятность использования VPN по внешним признакам, например по размеру и ритму пакетов или длительности сессии, без чтения содержимого. По его словам, под ошибочную блокировку могут попасть корпоративные VPN и облачные сервисы.

RSS: Новости на портале Anti-Malware.ru