



Google запустила Privacy Sandbox для отслеживания интересов юзеров Chrome

Google запустила Privacy Sandbox для отслеживания интересов юзеров Chrome

Google запустила Privacy Sandbox для отслеживания интересов юзеров Chrome

Google постепенно вводит в эксплуатацию платформу онлайн-рекламы, известную как Privacy Sandbox. Смысл её в том, чтобы отобрать отслеживание интересов пользователей у сторонних cookies.

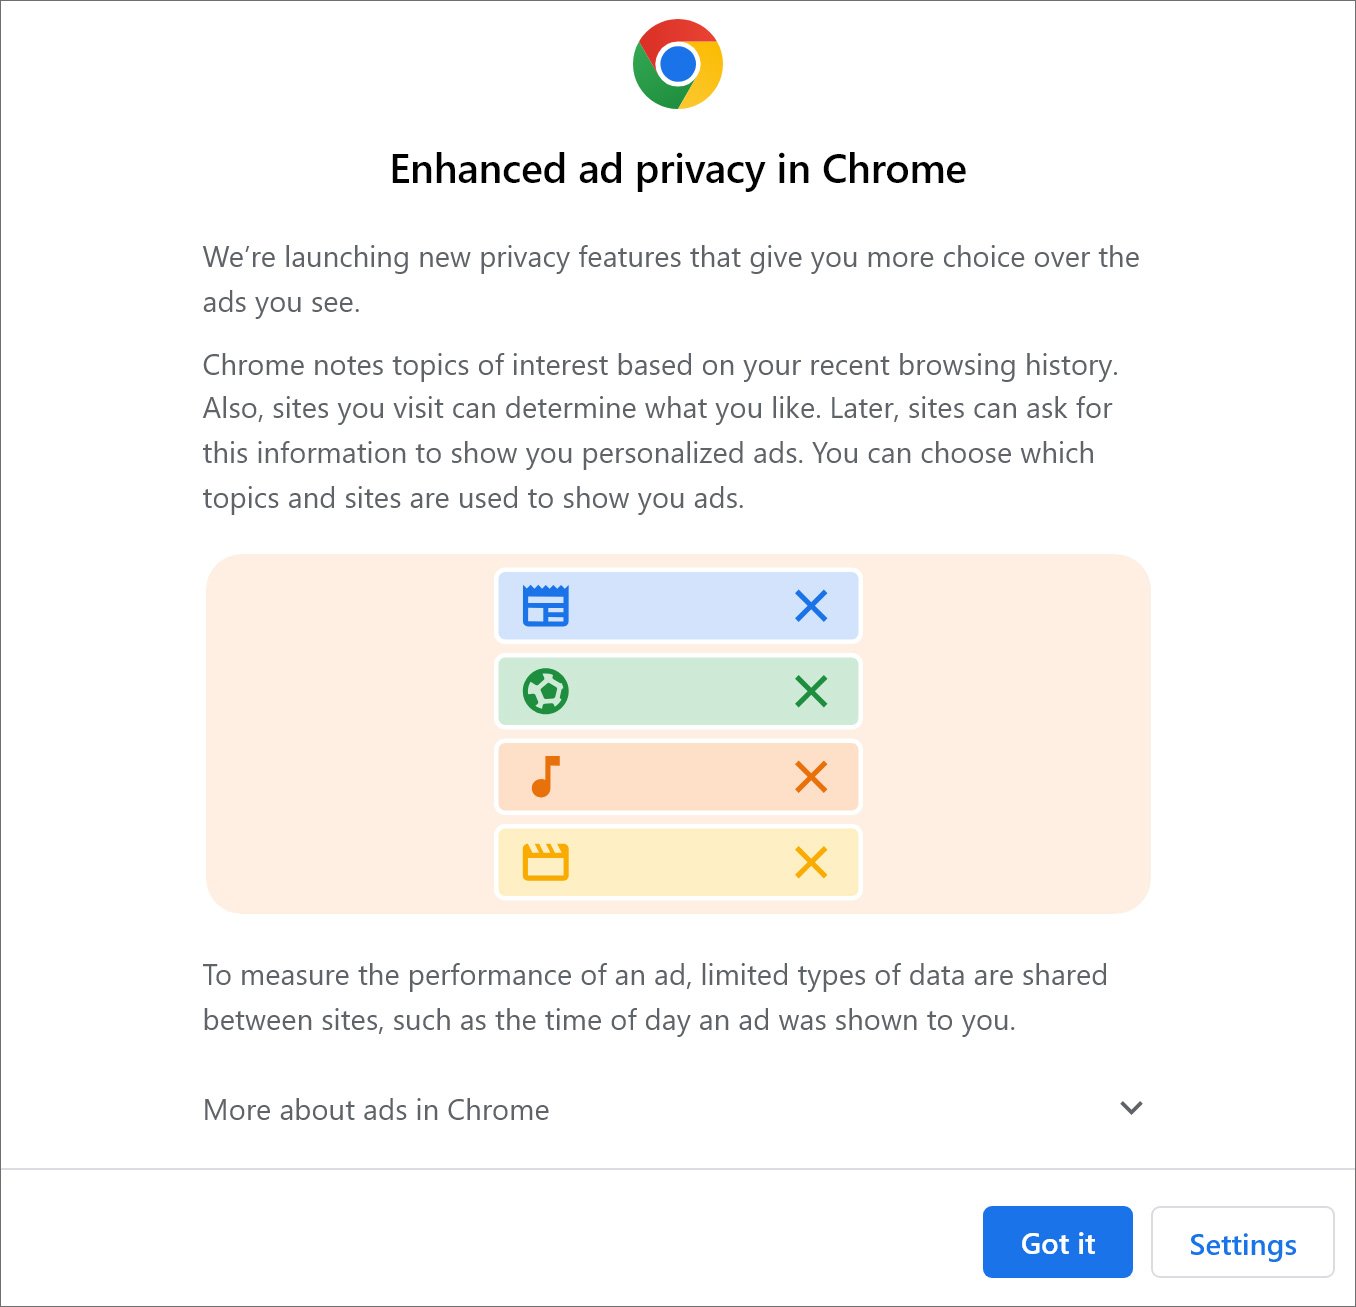
Как объясняют сами разработчики, новая функциональность предоставит людям больше выбора в отношении выводимой персонализированной рекламы. При запуске Google Chrome теперь будет выводиться алерт «Enhanced ad privacy in Chrome».

«Браузер отслеживает в истории посещённых веб-станиц темы, которые интересны пользователю. Сайты могут выдать предпочтения и позже спросить разрешения на показ персонализированных рекламных объявлений», — пишет команда девелоперов.

«При этом вы сможете выбрать конкретные темы и веб-ресурсы, которые будут использоваться для вывода рекламы».

Источник графики — BleepingComputer


В окне будет две кнопки: «Понятно» и «Настройки». Кстати, ряд внимательных пользователей отметили, что новая функциональность будет работать вне зависимости от того, какую кнопку вы нажмёте.

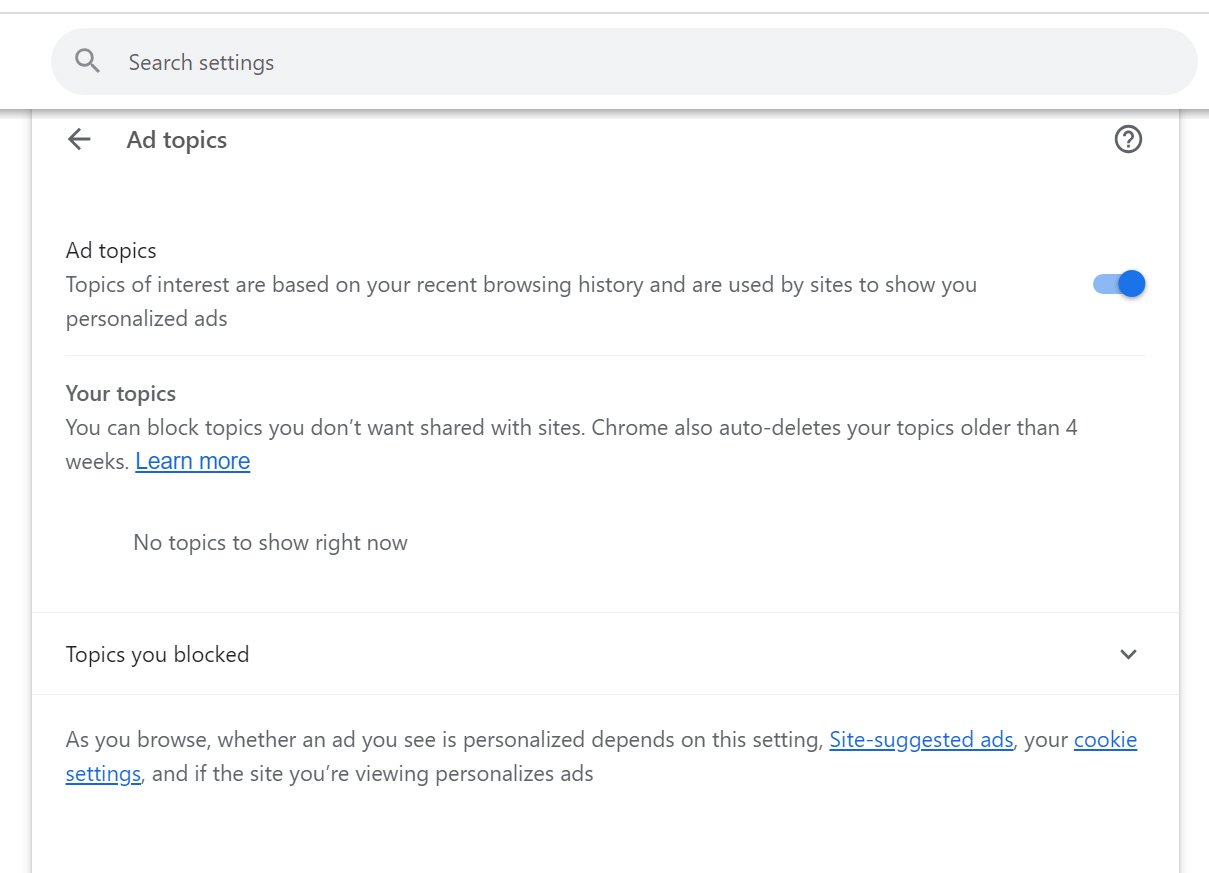
Источник графики — BleepingComputer


Для генерации интересов пользователей на основе истории просмотра сайтов отвечает «Ad Topics», основной компонент Privacy Sandbox. Управлять конфигурацией новой функции можно в настройках Chrome (пункт «Конфиденциальность и безопасность»).

Подпишитесь на новости

В UEFI нашли критическую дыру: сервер можно атаковать ещё до загрузки ОС

Операционная система ещё не запустилась, а чужой код уже работает. В EDK II — открытой основе UEFI-прошивок, которую используют многие производители серверов, — обнаружили критическую уязвимость CVE-2026-97631 с 9,5 балла из 10 по CVSS. Она позволяет атаковать машину во время сетевой загрузки PXE.

Детали разработчики раскрыли в официальном уведомлении. Проблему нашли Алекс Матросов из Anthropic и Дэн Холмс-Митра из Google.

Ошибка затрагивает обработку ICMP-сообщений при загрузке по IPv4 и IPv6: слишком большой пакет переполняет буфер и повреждает память.

Результат — зависание загрузки либо выполнение кода с максимальными привилегиями в среде UEFI. Причём до того, как Secure Boot и механизмы измеренной загрузки проверят компоненты ОС. Защита Windows или Linux в этот момент ещё даже не вышла на смену.

Но для эксплуатации должны сложиться определённые условия: машина должна загружаться по сети, а вредоносный пакет — попасть к ней именно в этот момент. Для выполнения кода атакующему также нужно знать конкретную сборку прошивки. Одного универсального пакета для захвата всех серверов здесь нет.

По данным Ars Technica, публикацию согласовывали на январь, однако исправление появилось в открытом pull request ещё в сентябре. Теперь детали доступны как защитникам, так и тем, кто предпочитает ломать.

Администраторам стоит проверить уведомления производителя и доступность обновления BIOS/UEFI. Если PXE не нужен, сетевую загрузку рекомендуют отключить.

RSS: Новости на портале Anti-Malware.ru