



Google запустила Privacy Sandbox для отслеживания интересов юзеров Chrome

Google запустила Privacy Sandbox для отслеживания интересов юзеров Chrome

Google запустила Privacy Sandbox для отслеживания интересов юзеров Chrome

Google постепенно вводит в эксплуатацию платформу онлайн-рекламы, известную как Privacy Sandbox. Смысл её в том, чтобы отобрать отслеживание интересов пользователей у сторонних cookies.

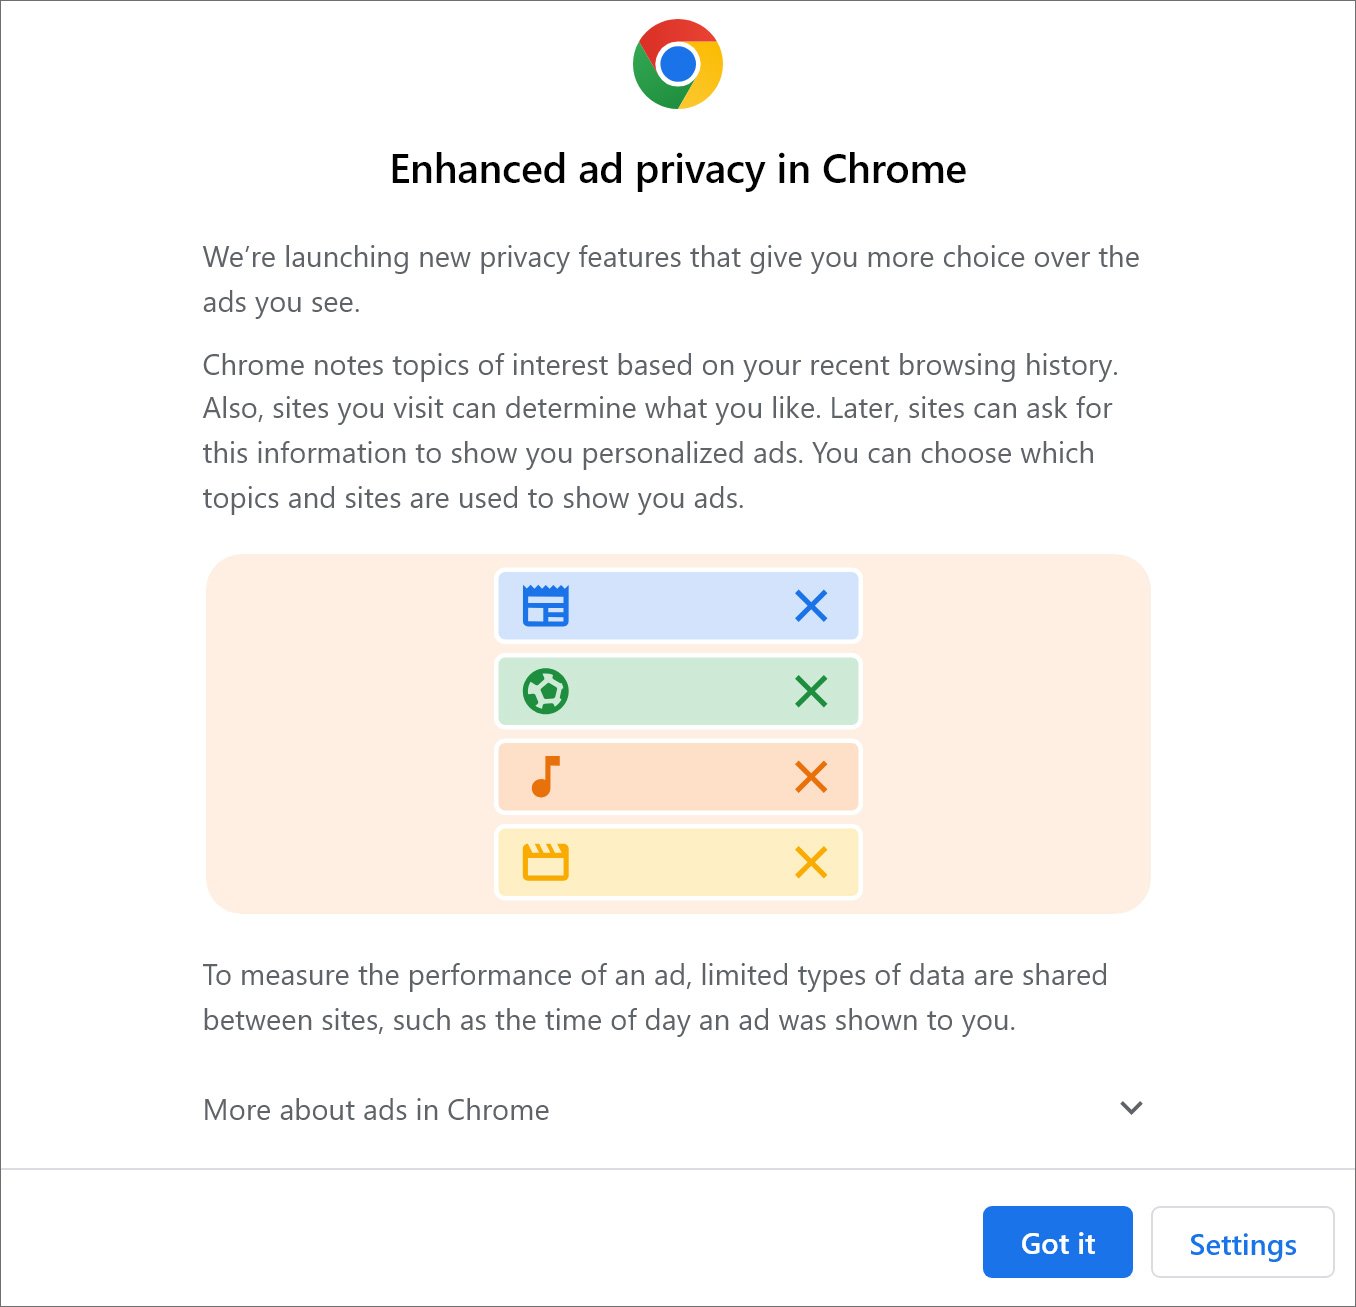
Как объясняют сами разработчики, новая функциональность предоставит людям больше выбора в отношении выводимой персонализированной рекламы. При запуске Google Chrome теперь будет выводиться алерт «Enhanced ad privacy in Chrome».

«Браузер отслеживает в истории посещённых веб-станиц темы, которые интересны пользователю. Сайты могут выдать предпочтения и позже спросить разрешения на показ персонализированных рекламных объявлений», — пишет команда девелоперов.

«При этом вы сможете выбрать конкретные темы и веб-ресурсы, которые будут использоваться для вывода рекламы».

Источник графики — BleepingComputer


В окне будет две кнопки: «Понятно» и «Настройки». Кстати, ряд внимательных пользователей отметили, что новая функциональность будет работать вне зависимости от того, какую кнопку вы нажмёте.

Источник графики — BleepingComputer


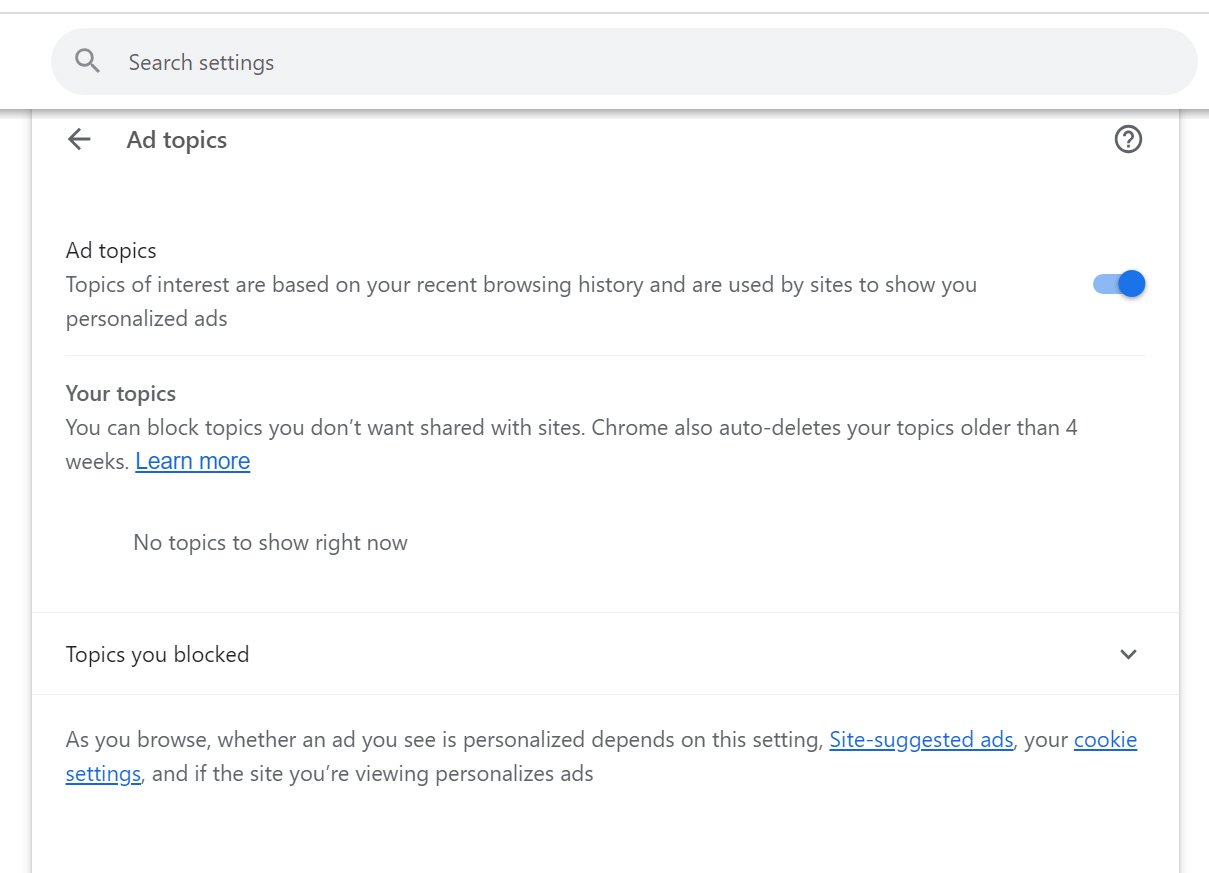
Для генерации интересов пользователей на основе истории просмотра сайтов отвечает «Ad Topics», основной компонент Privacy Sandbox. Управлять конфигурацией новой функции можно в настройках Chrome (пункт «Конфиденциальность и безопасность»).

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru