



Фишеры просят россиян сдать ПДн и учетки под угрозой удаления аккаунта

Фишеры просят россиян сдать ПДн и учетки под угрозой удаления аккаунта

Фишеры просят россиян сдать ПДн и учетки под угрозой удаления аккаунта

Эксперты «Лаборатории Касперского» фиксируют всплеск фишинговых рассылок, нацеленных на кражу учетных данных имейл по упрощенной схеме. Поддельные письма не содержат ссылок и ориентированы на русскоязычных пользователей.

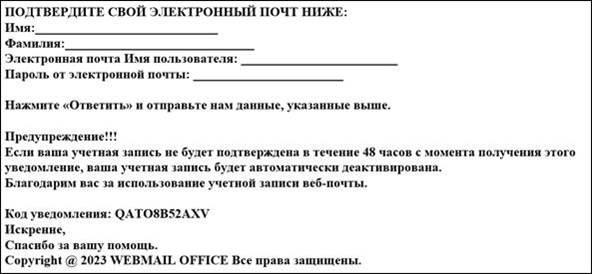
Получателю от имени некоего «центра обмена сообщениями хостинга веб-почты» сообщают об обновлении базы данных, с удалением неиспользуемых аккаунтов. В связи с этим требуется подтвердить активность учетной записи, выслав ПДн, логин и пароль в ответном сообщении.

В тело письма вставлена форма, которую нужно заполнить и отослать в течение 48 часов, в противном случае аккаунт будет деактивирован. Для пущей убедительности злоумышленники иногда ставят темой набор цифр и букв — якобы код уведомления, а в подпись добавляют имитацию свидетельства охраны авторского права, в данном случае неуместную.


«Подобные письма, без фишинговой ссылки, но с местом для заполнения данных, мы видим сейчас исключительно на русском языке, — комментирует эксперт Kaspersky Роман Деденок. — Вероятно, это обусловлено несколькими факторами. Во-первых, злоумышленникам становится всё сложнее создавать фишинговые сайты в доменной зоне .ru. Во-вторых, сделать письмо без ссылки на поддельный ресурс банально дешевле. У пользователей же такие сообщения в некоторых случаях могут вызывать даже меньше подозрений: многие знают, что не стоит кликать на сомнительные ссылки, а здесь этого не просят. К тому же подобные рассылки зачастую тяжелее обнаружить защитными решениями».

Советы от Kaspersky по самозащите от подобных угроз:

  • критически относиться к любым сообщениям в Сети, особенно если вас пугают и просят сделать что-либо быстро;
  • не делиться конфиденциальной информацией с посторонними;
  • для регистрации на общедоступных форумах и в чатах, подписки на почтовую рассылку и другие интернет-услуги использовать «публичный» электронный адрес.

Организациям рекомендуется установить надёжное защитное решение на уровне почтового шлюза. Оно будет автоматически отсеивать спам и вредоносные сообщения, ограждая сотрудников от возможных ошибок.

Подпишитесь на новости

Покупка подержанного процессора может обернуться баном в игре

Процессор исправен, компьютер работает, а в игру не пускают. Геймер из Германии рассказал, что после покупки подержанного AMD Ryzen 7 5800X3D столкнулся с блокировкой в Valorant. Вместе с железом ему, судя по ответу поддержки, досталось наследство от предыдущего владельца — бан античита.

Пользователь After-Cartoonist-196 описал ситуацию на Reddit. По его словам, процессор он купил 21 сентября, но поддержка Riot сообщила: его идентификатор находился в чёрном списке Vanguard ещё с 12 августа.

Причиной якобы стали читы, которыми пользовался прежний хозяин. До замены CPU Valorant запускалась нормально. После обновления железа игрока сразу выкинуло. Сам Ryzen при этом, как утверждает покупатель, работает без проблем, блокировка не означает физическую неисправность процессора.

В обновлении поста автор сообщил ещё более неприятную подробность: по его словам, в чёрный список попали и другие компоненты компьютера, включая материнскую плату и накопитель. Поддержка, утверждает он, отказалась снимать аппаратную блокировку. Независимого подтверждения этих деталей в публикации нет.

История показывает неудобную сторону покупки игрового железа с рук: исправность комплектующей и доступ к конкретной игре — разные вещи.

Проверка температур и стабильности может пройти идеально, а чужая история нарушений обнаружится только при запуске античита. Такой вот бонус к апгрейду, который в объявлении обычно не указывают.

RSS: Новости на портале Anti-Malware.ru